2023-01-04 · 2분
ペンテスト演習 — SQL インジェクション
SQLi 演習のペイロードチートシート。エラーベース・UNION ベース・ブラインド・タイムベースの各インジェクションに加え、sqlmap・hashcat・SSRF バイパス・Log4j JNDI 文字列の簡単なメモ。
securityweb
2021-06-02 · 1분
この記事は公開から2年以上経過しています。
XSS という Web ハッキング技術を練習できるサイトである。
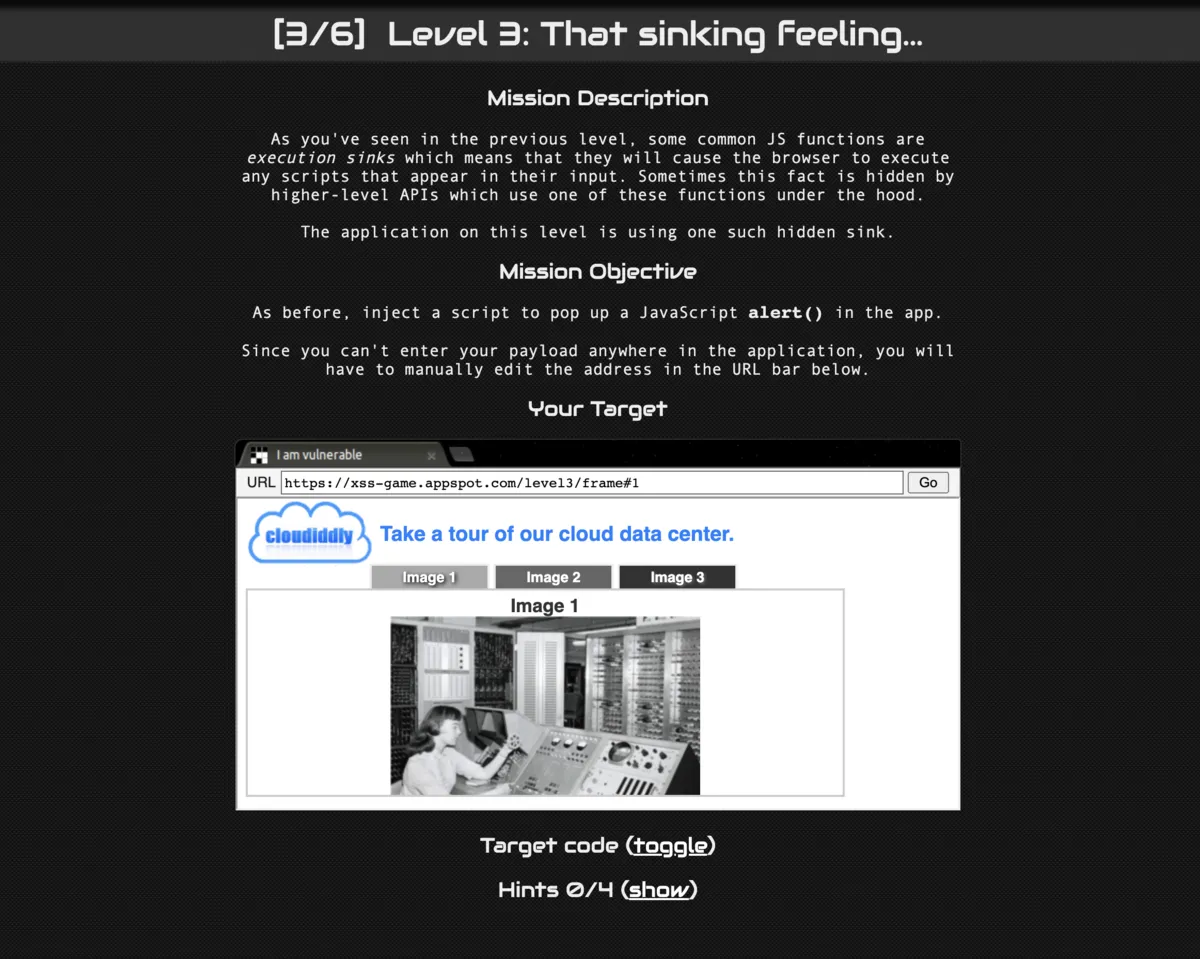
frame#1
level3 に入るとこんな画面である。まずは思いっきり押してみたい Image 1, 2, 3 を押してみよう!
frame#2
frame#3
上のように image ボタンを押すと、その数字に応じて frame# の後ろに数字が付くのが分かる!
では、ここには存在しない 4 を入力してみよう。
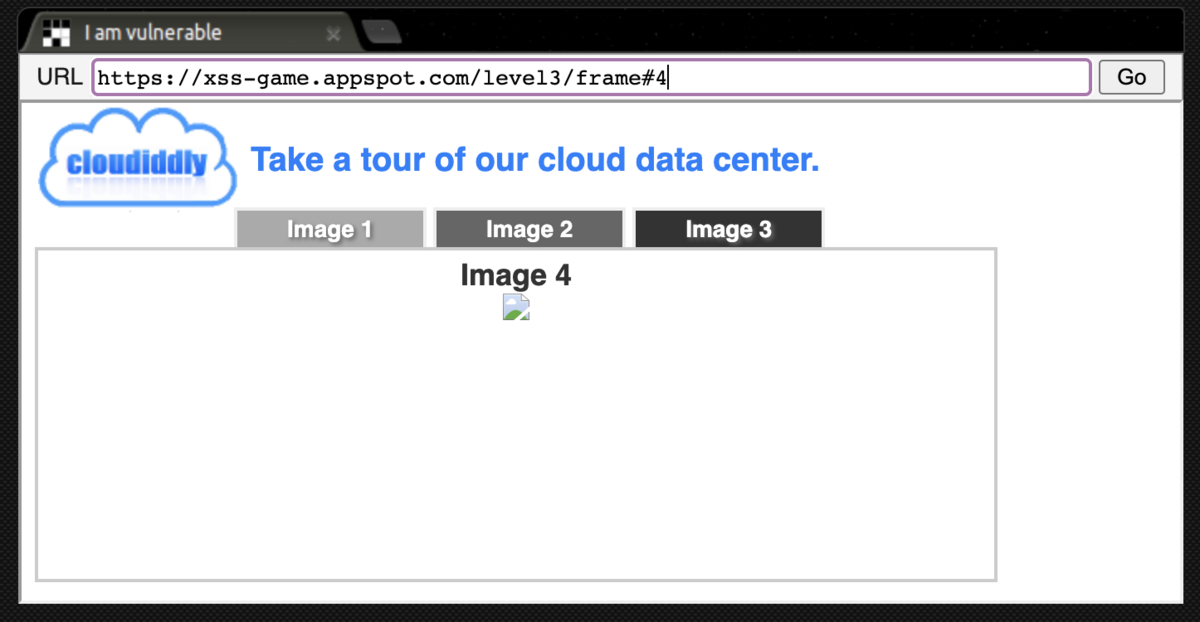
frame#4
入力してみると画像が壊れて表示される。あのように画像が壊れて表示されるのは
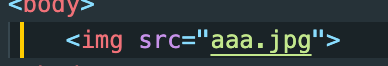
HTML で img タグを使うとき、src に保存されたファイルパスにその画像が存在しないときに現れる。
ここで私たちは、画像が壊れて出るとき、つまりエラーが出たときに実行する onerror というものを使える。

例えば上のように書くと、aaa.jpg というファイルがないとき "alert()" を実行するということだ。
では一度そのまま入力してみよう。
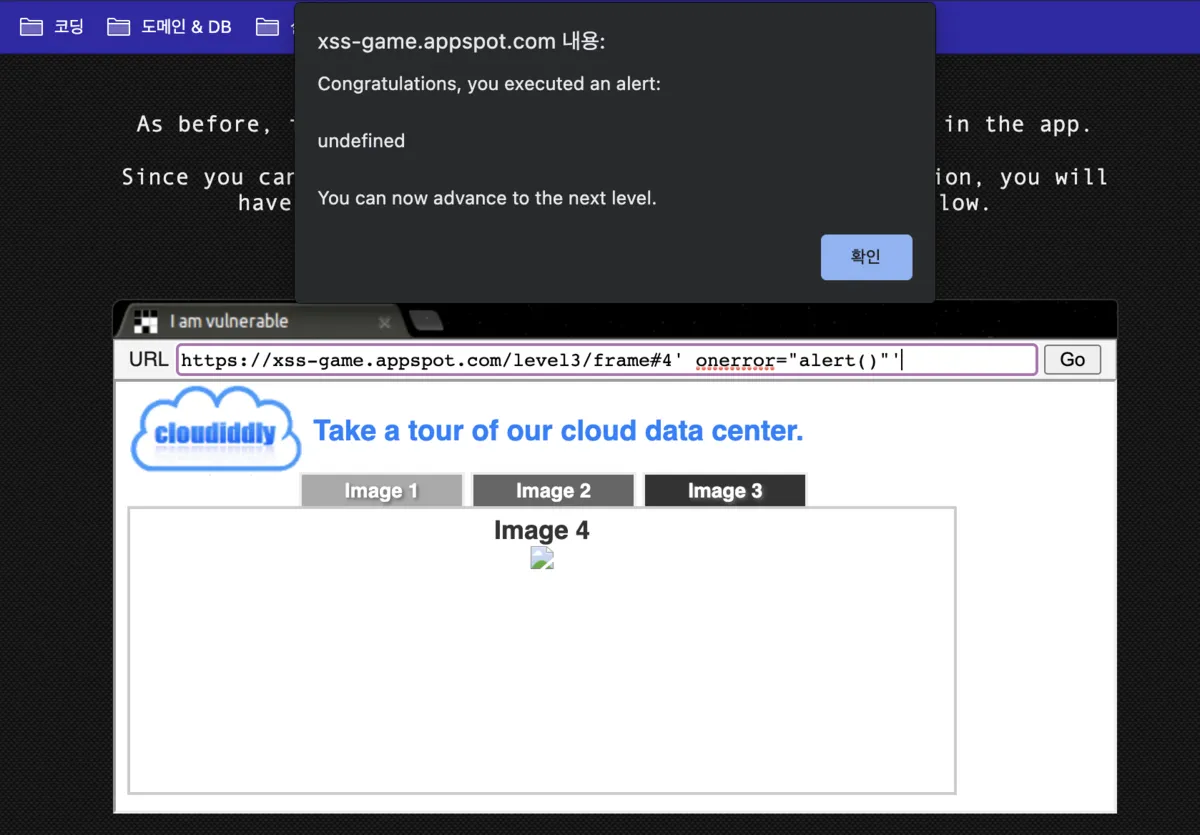
画像が存在しない frame#4 に onerror="alert()" を書き入れて、無事に実行されるのが見られる!!
+追加


ここで重要なのは script 部分の html += "img<>" の部分だ。frame# + num + .jpg として閉じ処理をし、# の後の値を持ってきて付けるのが分かる。だから frame#4.jpg' onerror="alert()"' のように書けばよいのだ。
https://unsplash.com/photos/u3ajSXhZM_U
原文(韓国語): tistory — 2021-06-02 公開、当ブログへ移行。この翻訳は AI の協力で作成されました。
…