2023-03-06 · 2분
AWS SSM(Systems Manager)— Patch Manager
介绍 Patch Manager 的作用与支持的 OS 队列,并实操:创建 Amazon Linux 2 自定义补丁基线、维护窗口,注册 Run Command 任务实现定时打补丁。
cloudawsssm
2023-02-22 · 8분
这篇文章发布已超过两年,内容可能已过时。
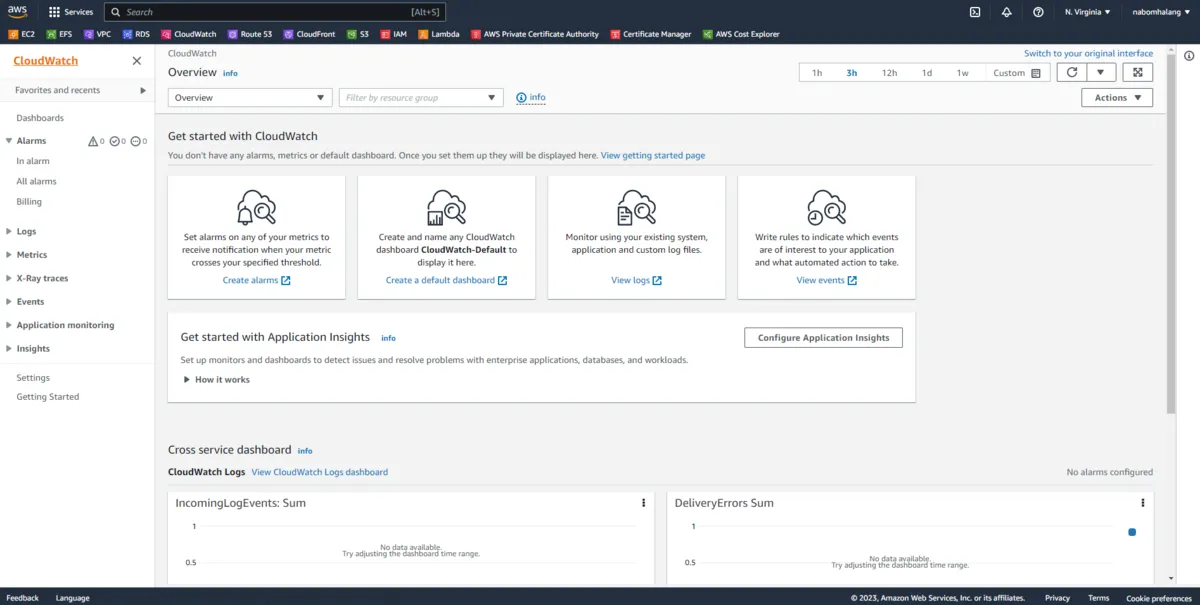
这是 AWS CloudWatch 的主界面,可以在这里做各种日志配置。我们在 Alarms → Billing 里设置一个预算告警。
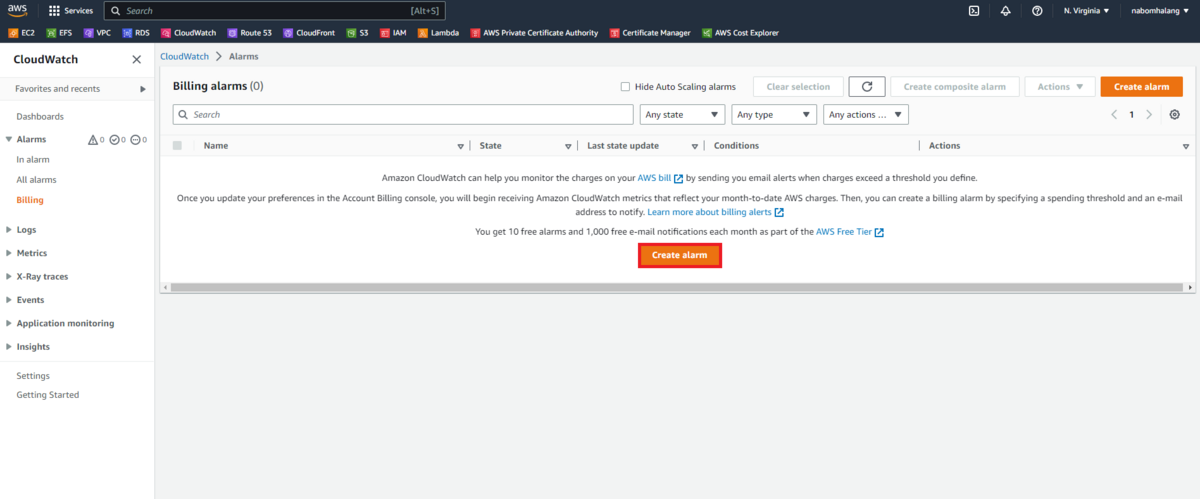
点击 Create alarm 创建告警。
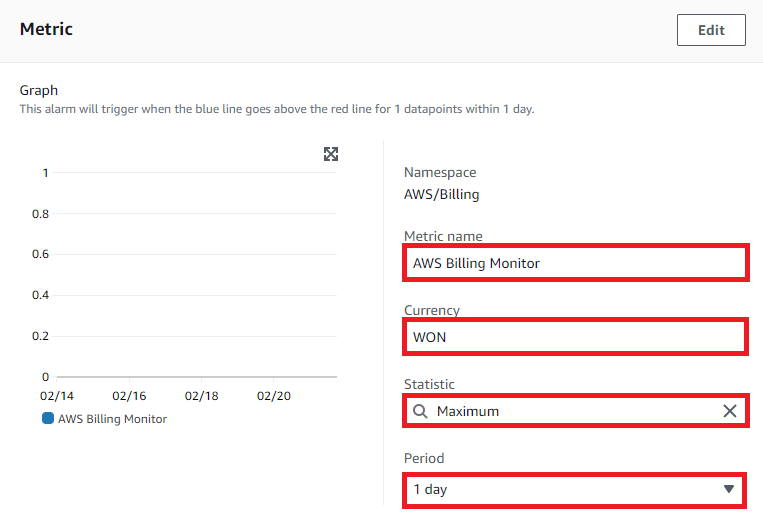
Metric name 是名称,Currency 是货币,Statistic 是统计量,Period 是周期。周期设得太短会增加 CloudWatch 的费用,要设置得恰当。
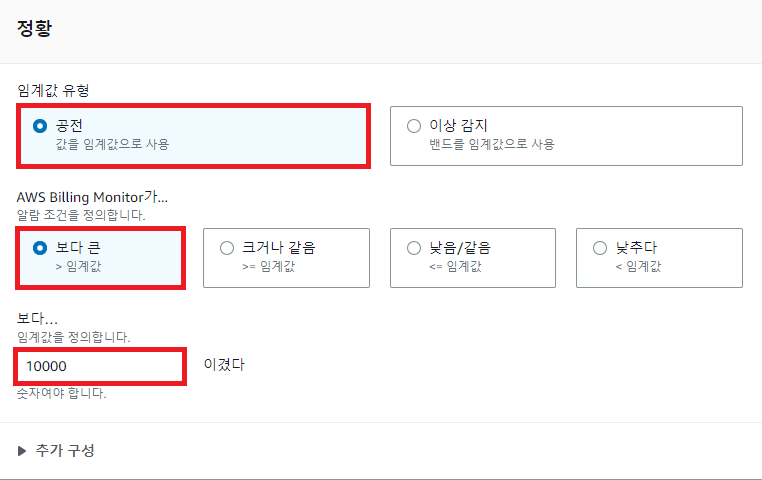
为了便于理解,界面翻译成了韩语。设定支出阈值,并选择超过阈值告警还是低于阈值告警。
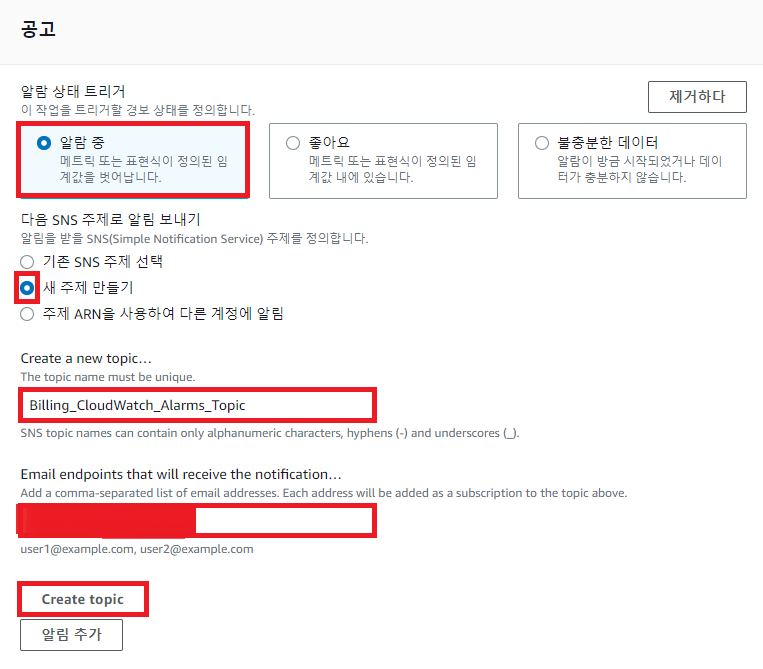
选择告警后点击创建新主题,填写主题名称和接收邮件的地址,然后点 Create topic。之后需要相同主题时可以直接复用这个名字。
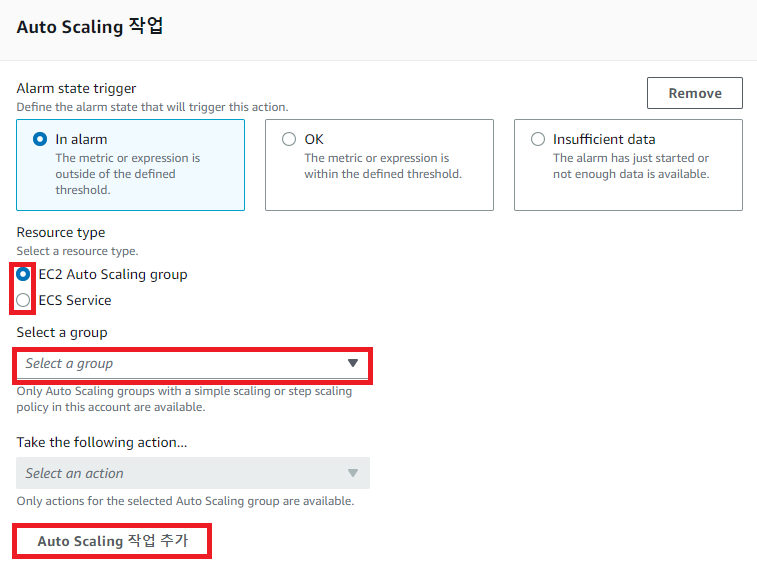
这里配置自动扩缩过程中费用起伏的告警状态(本次实操不使用)。之后一路下一步,最后填好名称和描述即可。

确认创建成功。因为我设的周期是一天,数据还没积累,所以显示数据不足;过一天信息就会累积起来。AWS CloudWatch 到此为止。
AWS CloudTrail 是帮助实现 AWS 账户运营与风险审计、治理与合规的 AWS 服务。用户、角色或 AWS 服务执行的操作都会作为事件记录到 CloudTrail 中,包括在 AWS 管理控制台、AWS CLI 以及 AWS SDK/API 中执行的操作。
AWS CloudTrail 在创建 AWS 账户时即被启用。账户中的活动会记录为 CloudTrail 事件,可在 AWS 控制台的 Event History 中查看。
AWS CloudTrail 可配置为把事件保存到指定的 S3 存储桶,也可以通过 AWS CloudWatch Logs 与 Events 传送并分析 Trail 事件。
默认情况下 CloudTrail 日志文件使用 S3 SSE(服务端加密)加密,也可以选择用 AWS Key Management Service(AWS KMS)密钥加密。
查看账户的事件历史
下载事件
下载已保存的查询结果
创建 trail
创建并订阅 Amazon SNS 主题
查看日志文件
管理用户权限
通过 CloudWatch Logs 监控事件
记录管理事件与数据事件
日志加密与完整性校验
启用 CloudTrail Lake
把 trail 事件复制到 CloudTrail Lake
把 CloudTrail Lake 查询结果保存到 S3 桶
与其他 AWS 账户共享日志文件
汇总多个账户的日志
Trail
是把 CloudTrail 事件送达 Amazon S3 桶、CloudWatch Logs 与 CloudWatch Events 的配置。通过 Trail 可以筛选要投递的事件、用 AWS KMS 密钥加密事件日志文件,并为文件投递配置 Amazon SNS 通知。
简单实操一下 CloudTrail。
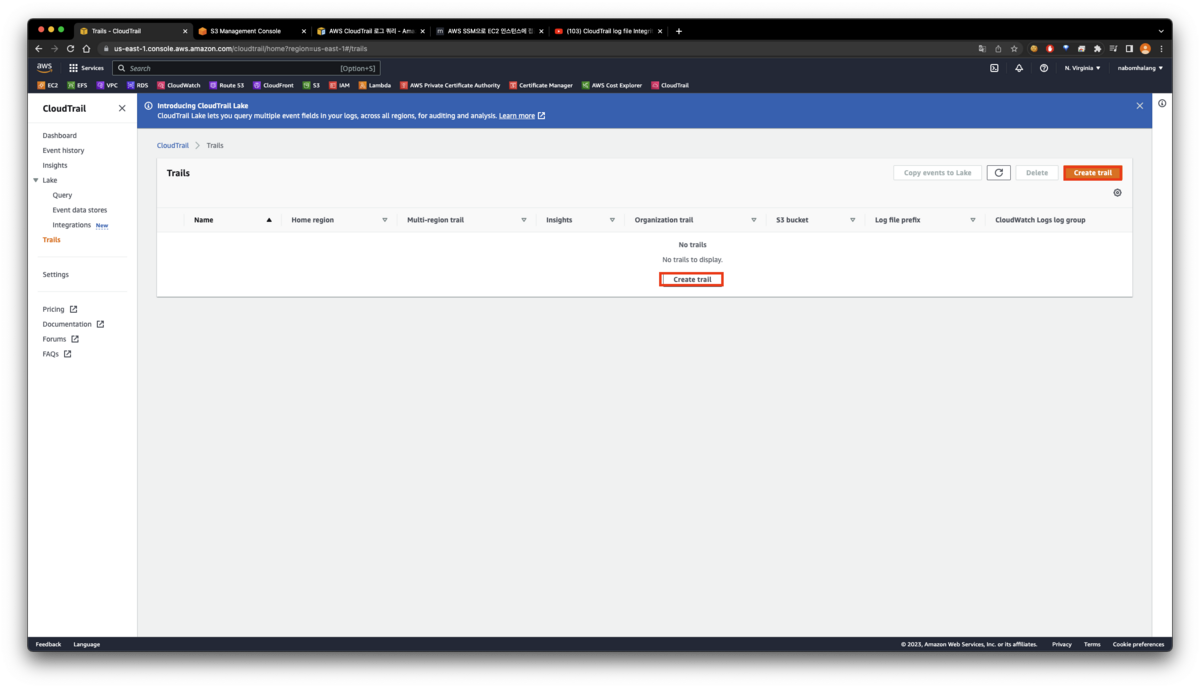
如上图进入 CloudTrail → Trails,点击 Create trail。
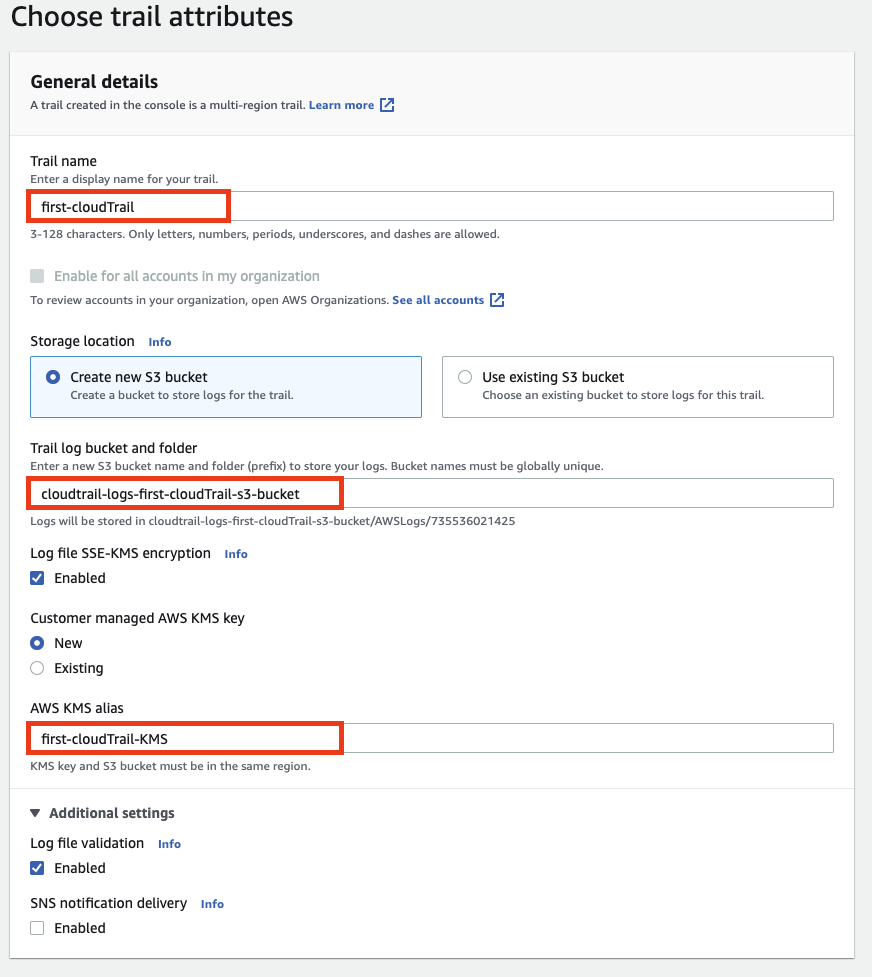
如前所述,CloudTrail 会把区域内发生的事件保存到 S3 桶,这一步就是创建要用的 S3 桶。Log file validation 以后单独整理。下面的 CloudWatch Logs 选项是问要不要把这个 CloudTrail 同时记录到 CloudWatch。之后一路 next 完成 Create trail。
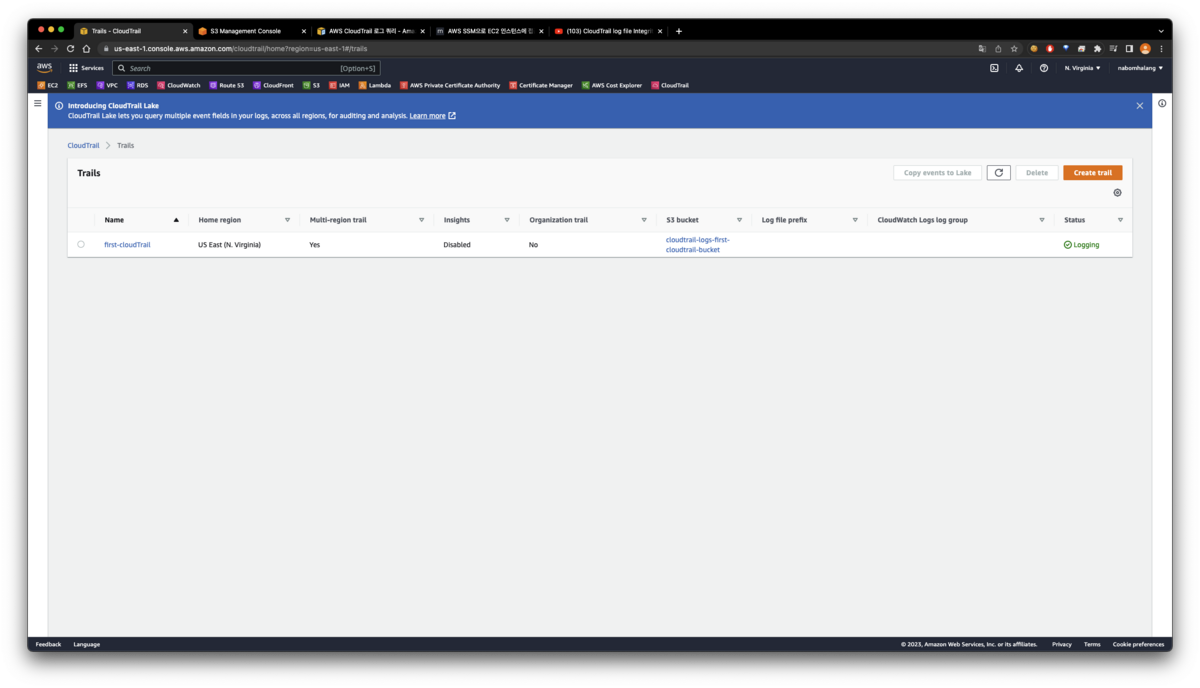
可以确认创建成功。去 S3 也能看到刚才创建的桶。
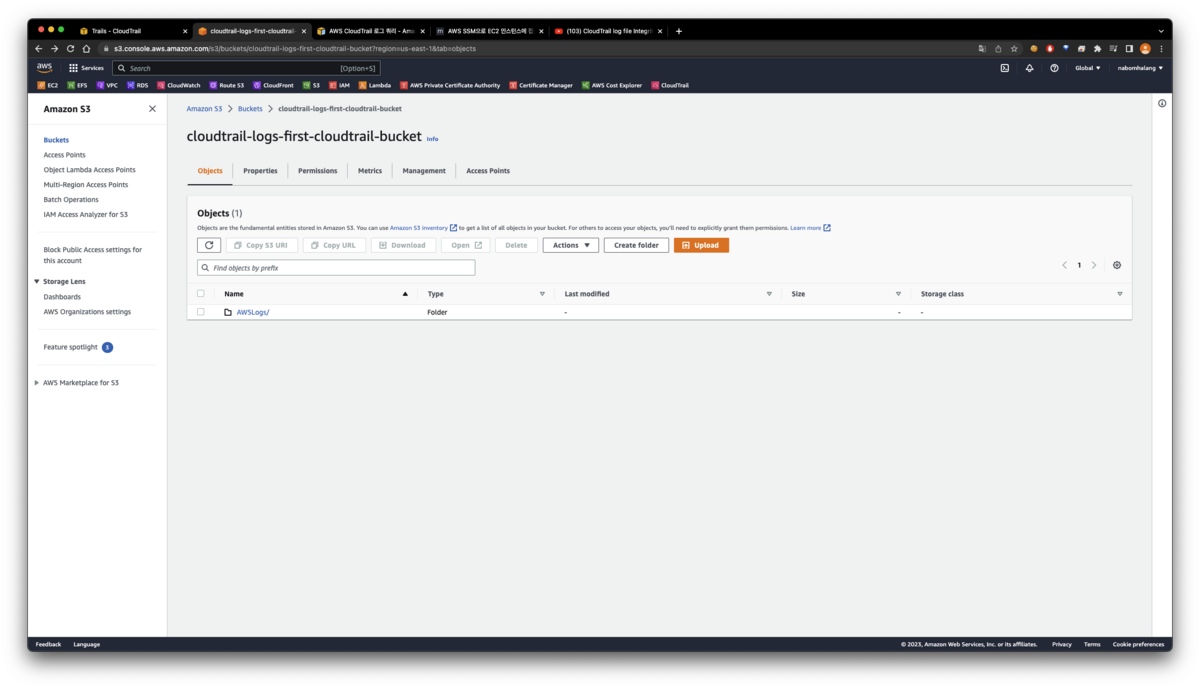
可以看到生成了存放日志的 AWSLogs 文件夹,里面的日志也记录得很完整。
原文(韩语): tistory — 发布于 2023-02-22,已迁移至本博客。本翻译由 AI 协助完成。
…