2023-03-06 · 2분
AWS SSM(Systems Manager)— Patch Manager
介绍 Patch Manager 的作用与支持的 OS 队列,并实操:创建 Amazon Linux 2 自定义补丁基线、维护窗口,注册 Run Command 任务实现定时打补丁。
cloudawsssm
2023-01-12 · 5분
这篇文章发布已超过两年,内容可能已过时。
EFS(Elastic File System)是一项在 AWS 云服务和本地(on-premise)资源上都能使用的服务,提供简单、可扩展且弹性的文件存储。
EFS 是面向 Linux 实例的高扩展、高共享文件存储:通过挂载到 EC2 Linux 实例的 Network File System(NFS),可以在 VPC 内访问所需文件,也可以访问通过 AWS Direct Connect 连接的本地服务器上的文件。
EFS 和 S3 一样有存储类。
创建 EFS 之前要先建一个 Security Group,因为必须开放 NFS 端口。与其改动现有安全策略,不如新建一个。
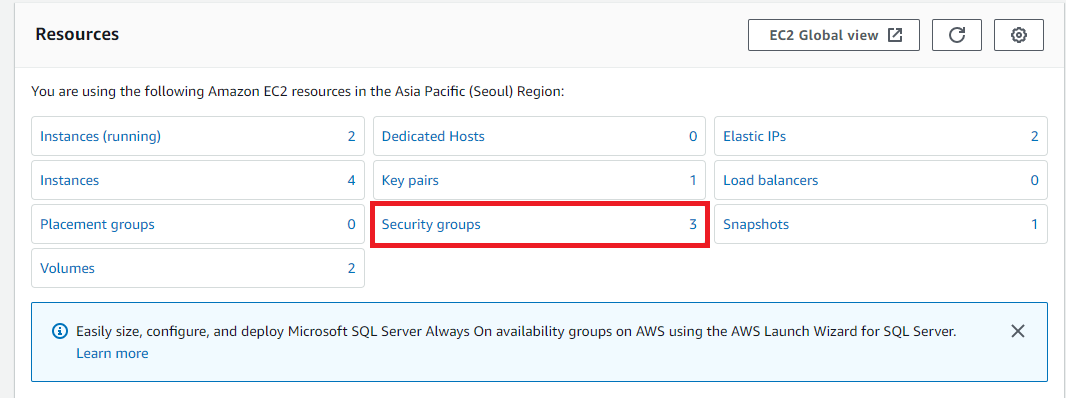
先进入 EC2 主界面,点 Security groups,再点 Create security group。
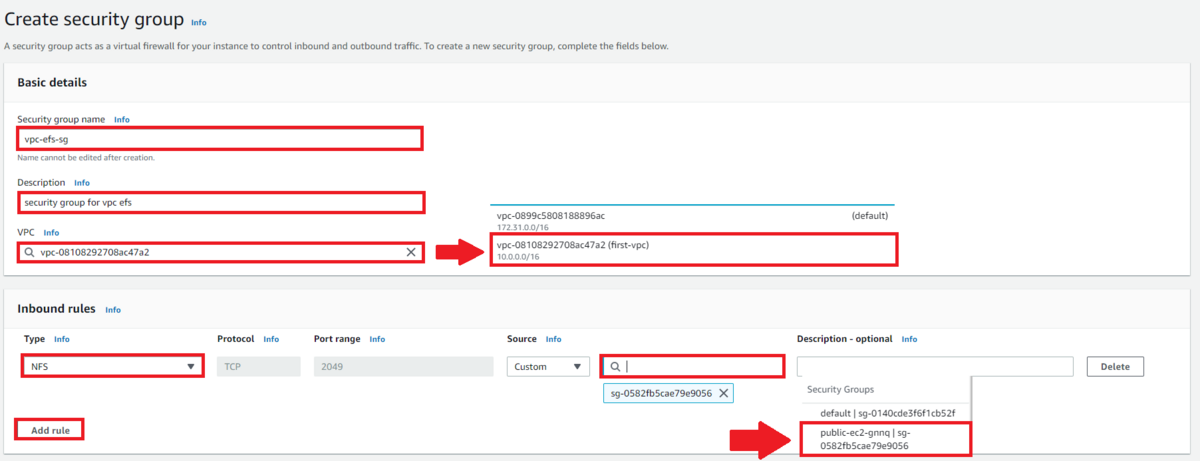
按上图选好 VPC,在 Secure 中选择之前创建的 Security group。接下来去配置 EFS。
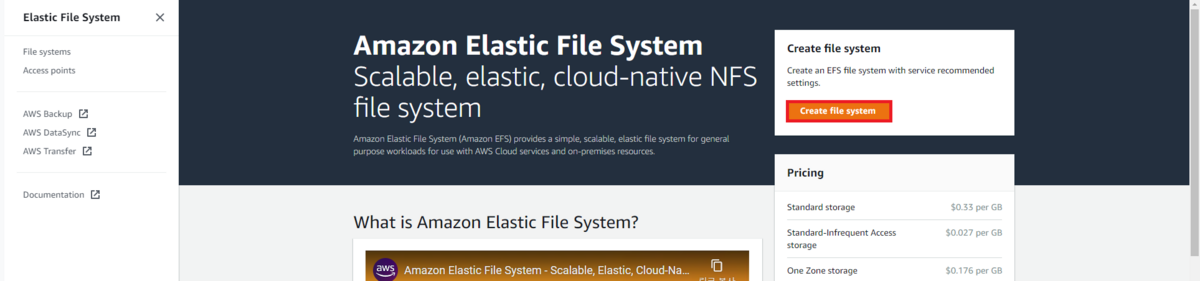
进入后点击 Create file system。
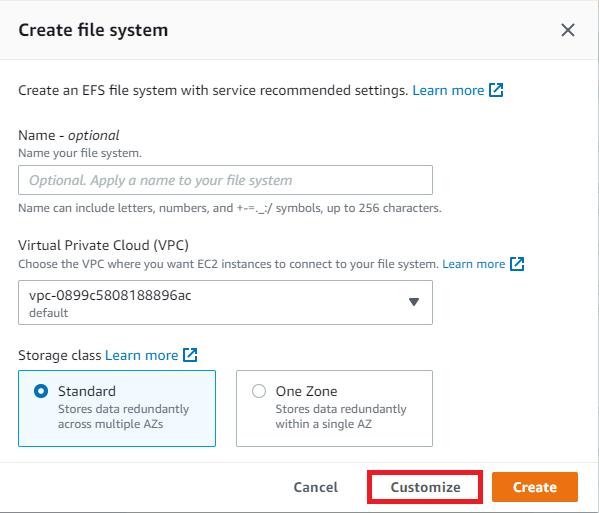
点击 Customize。
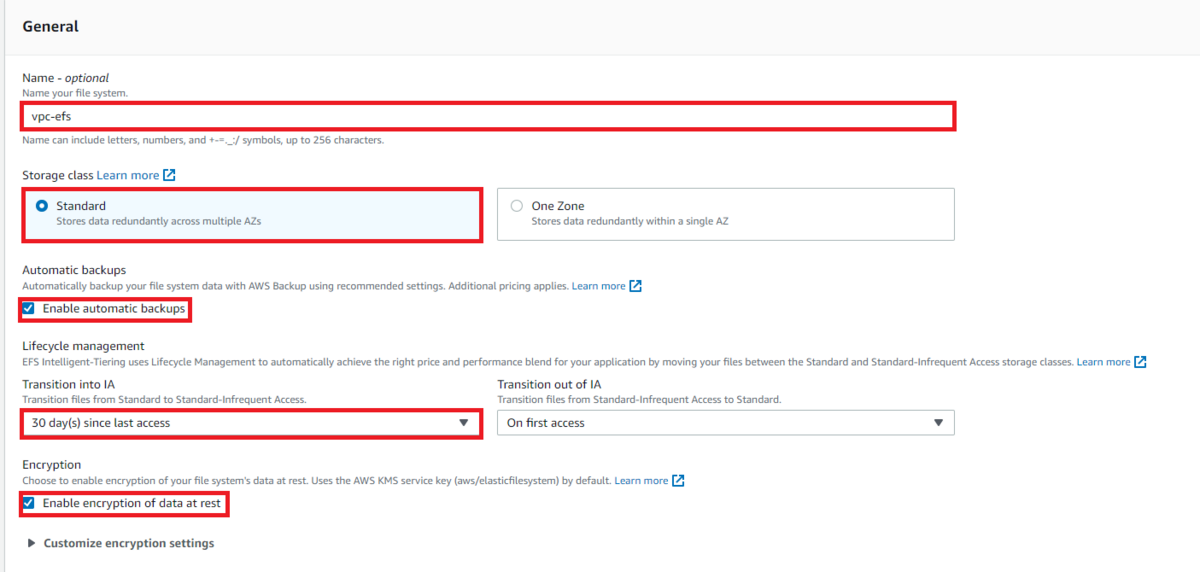
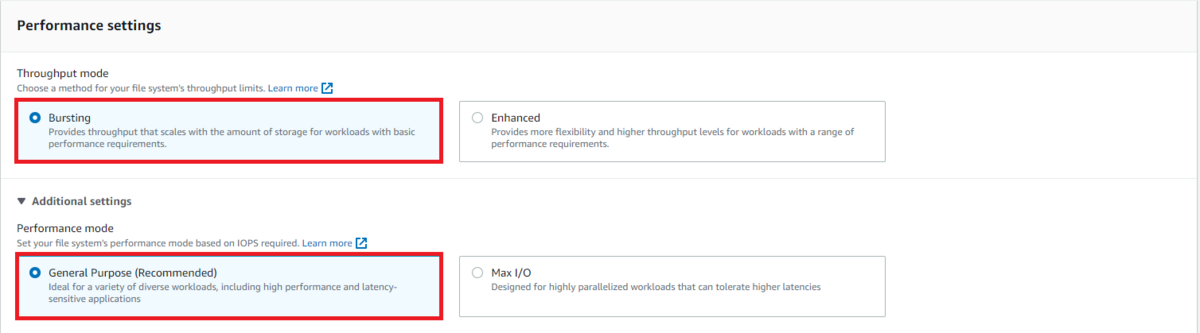
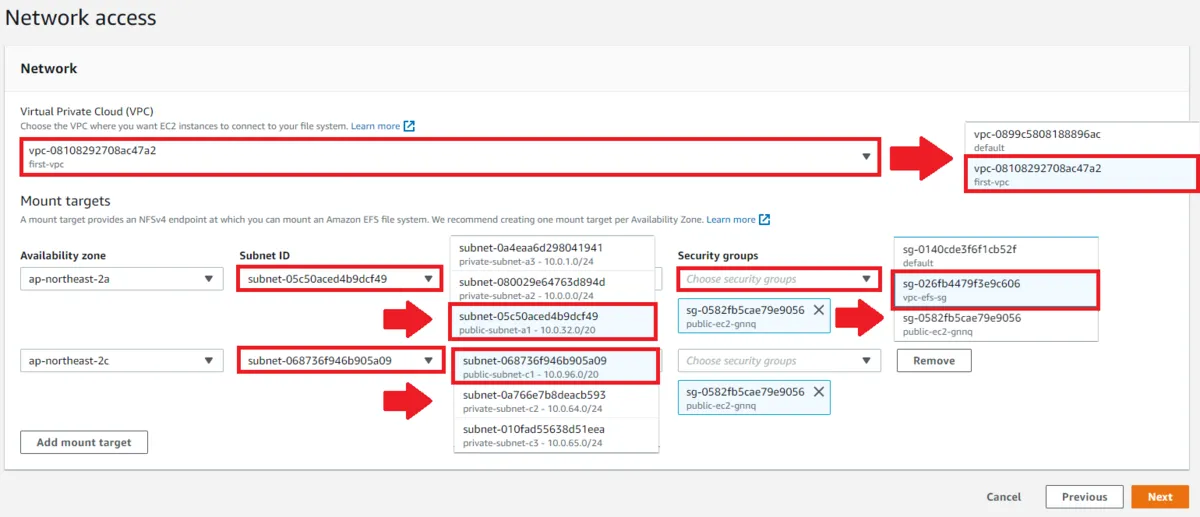
设置好 VPC,并选好将使用 EFS 文件系统的 Subnet ID。之后选择刚才创建的名为 vpc-efs-sg 的 Security Group 即可。后面的直接跳过。现在点击创建好的 EFS,再点右上角的 Attach。
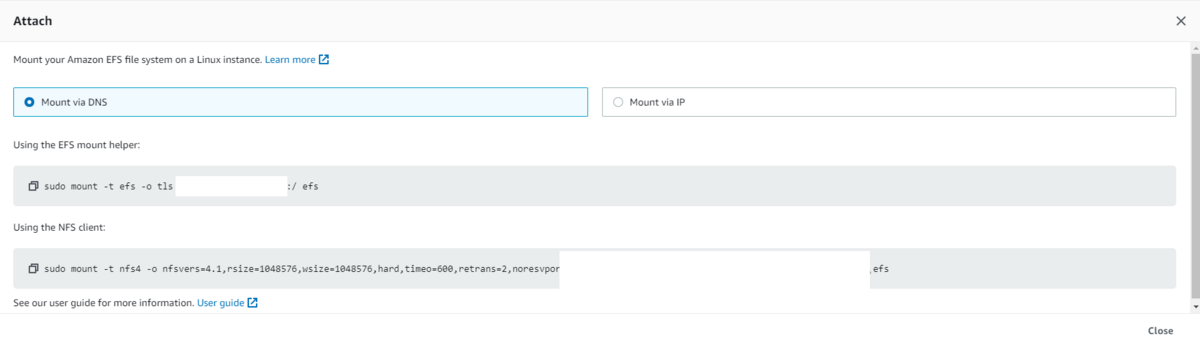
借助 amazon-efs-utils,可以用上面的命令把它挂载到 EC2。
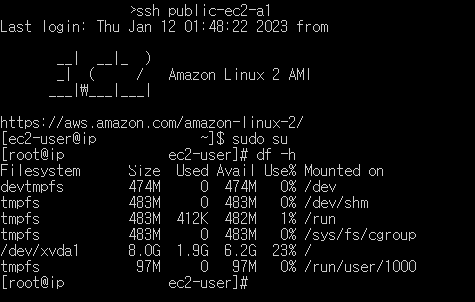
接着连上 EC2 输入 df -h,可以看到还没有挂载。进入 /var/www/html 创建一个叫 efs 的目录,然后输入刚才找到的 Attach 命令。
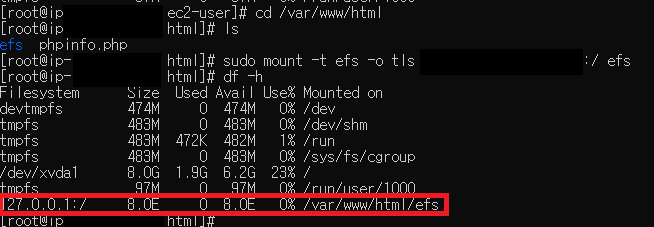
之后用 df -h 确认,可以看到已经挂载成功。现在做个测试:进入 efs 目录,下载上次传到 S3 的 index.html。
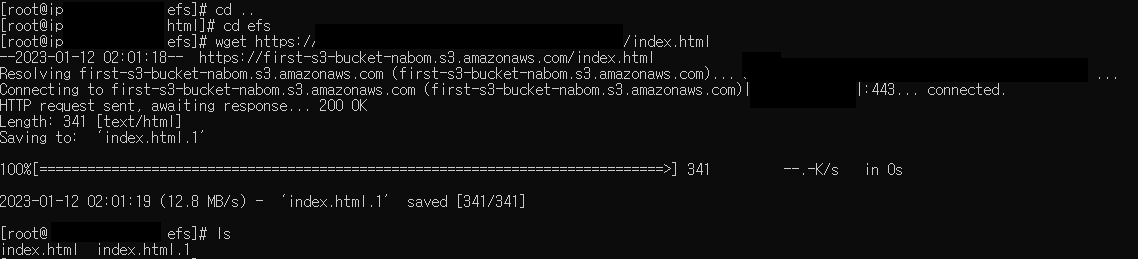
可以看到下载成功。现在打开网站访问 /efs/index.html,确认是否正常显示。
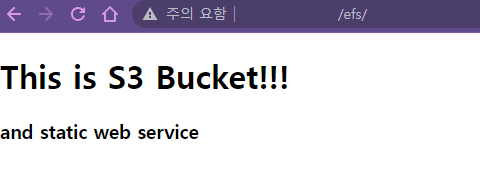
确认访问正常。接下来在另一台 c1 服务器上同样挂载 EFS 文件系统,查看文件内容并访问网站。
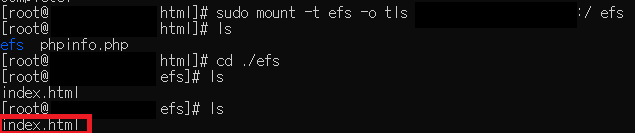
即使是不同 AZ 的 EC2,由于在 EFS 网络中已放行,也能正常挂载,并且能看到刚才在 a1 服务器下载的 index.html 文件。
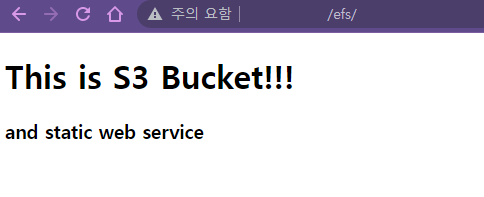
同样可以正常访问。现在稍微修改一下 index.html,确认改动是否实时生效。
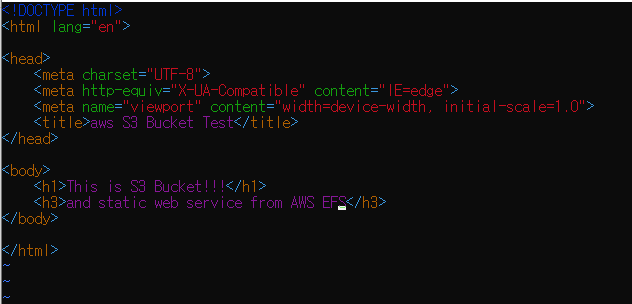
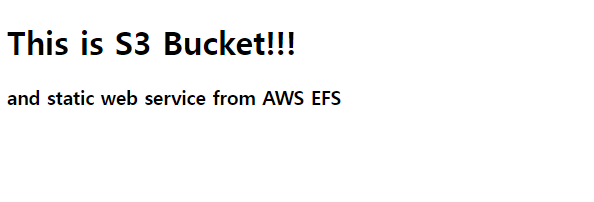
确认改动实时生效,非常完美。
原文(韩语): tistory — 发布于 2023-01-12,已迁移至本博客。本翻译由 AI 协助完成。
…