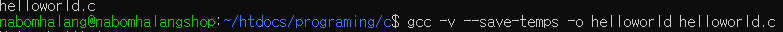
2022-01-13 · 2분
专用寄存器
关于 CPU 专用寄存器的学习笔记——累加器、程序计数器、指令寄存器、MAR、MBR、状态/数据/地址寄存器——以及用户可见与用户不可见的区分。
securityreversing
2021-07-10 · 1분
这篇文章发布已超过两年,内容可能已过时。
-> 要获取 flag,分析并理解程序结构的过程是必不可少的。
归根结底,逆向工程分析得越多实力越强。
与其他领域不同,与其说是学技法,不如说是以接触新类型的方式来学习。
Linux - 要做黑客就必须会用 linux。
Programming - 至少学一门语言会有很大帮助。
尤其是 C 语言,要做系统黑客就必须掌握。
#include <stdio.h>

int main()
{
	printf("Hello World!!");
    return 0;
}
写出上面这样的 "Hello World" 代码并编译时,会按下面这样处理。
Helloworld.c => Helloworld.i => Helloworld.s => helloworld.o => Helloworld
源代码 预处理后的源 汇编源 目标文件 可执行文件
!> ****](https://nabomhalang.tistory.com/entry/해킹-레지스터)
如上,在 Ubuntu 上输入 "gcc -v --save-temps -o '可执行文件名' '源文件名'",编译产生的所有文件都会像上图那样全部保存。
于是如上打开汇编源文件 "helloworld.s" 时,可以确认它是用汇编写的。### 反汇编 : tistory — 发布于 2021-07-10,已迁移至本博客。本翻译由 AI 协助完成。
…