2023-10-16 · 2분
Golang Dockerfile 与 ECR 上传
安装 Golang 后,执行上述命令完成模块初始化并拉取 gin。ECR 是推送镜像的仓库,这里我们上传 Golang 的 Docker 镜像,最终将服务部署到 ECS。
cloudgolangecr
2023-01-11 · 5분
这篇文章发布已超过两年,内容可能已过时。
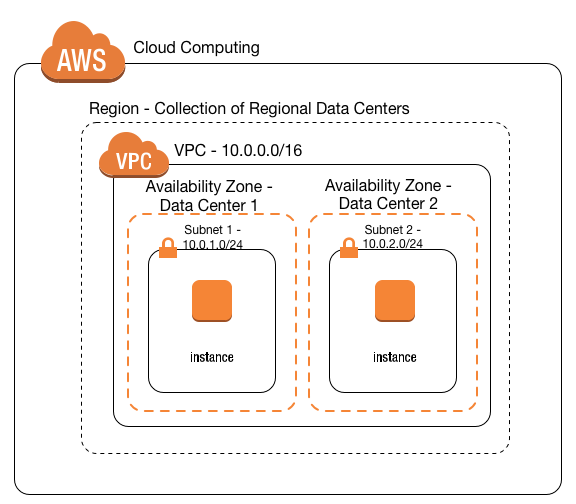
借助 Amazon Virtual Private Cloud(Amazon VPC),你可以在自定义的虚拟网络中启动 AWS 资源。该虚拟网络既有使用 AWS 可扩展基础设施的优势,又与在自有数据中心运营的传统网络非常相似。— Amazon 官方文档
把上面介绍的 VPN 技术应用到云上就是 VPC(Virtual Private Cloud)。VPC 在 AWS 云中提供与其他客户完全逻辑隔离的网络空间,是用于在虚拟网络中创建 AWS 资源的资源。
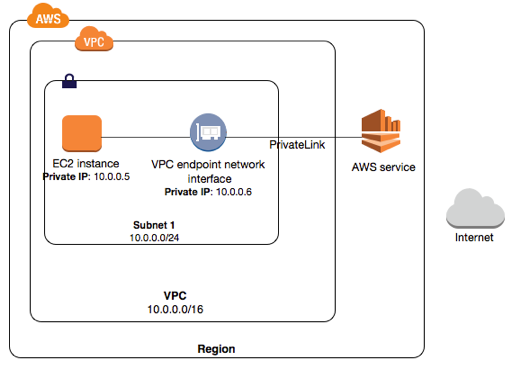
互联网网关是水平扩展、高可用的冗余 VPC 组件,使 VPC 与互联网之间可以通信。
互联网网关有两个用途:为可路由到互联网的流量在 VPC 路由表中提供目标,以及为分配了公网 IPv4 地址的实例执行 NAT(网络地址转换)。
互联网网关支持 IPv4 和 IPv6 流量,不会给网络流量带来可用性风险或带宽限制。
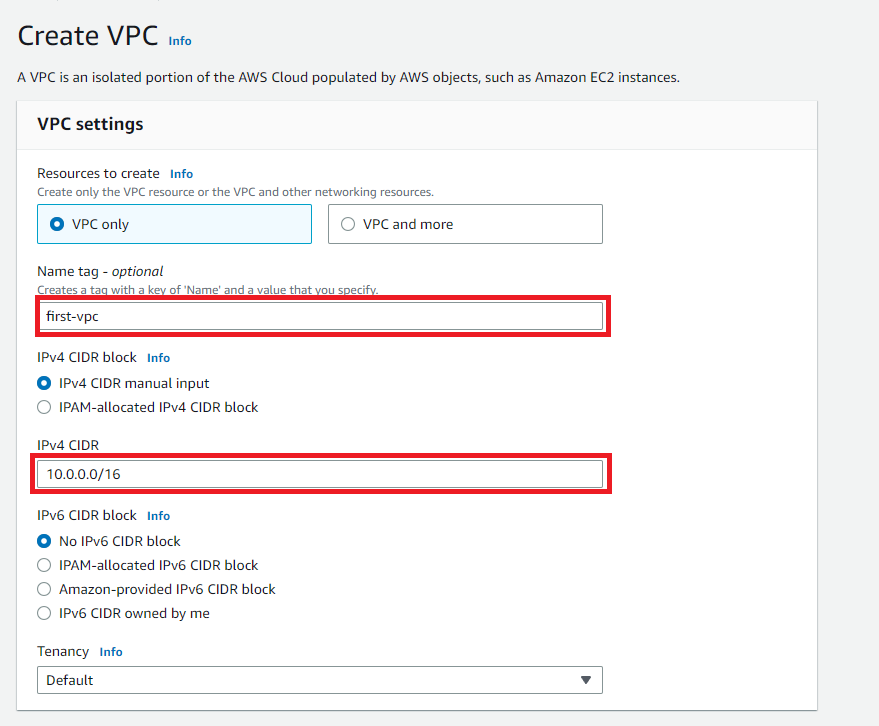
填好 VPC 名称和合适的 IPv4 CIDR。上面 10.0.0.0/16 的范围是 10.0.0.0 ~ 10.0.255.255。然后点 Create VPC 创建。
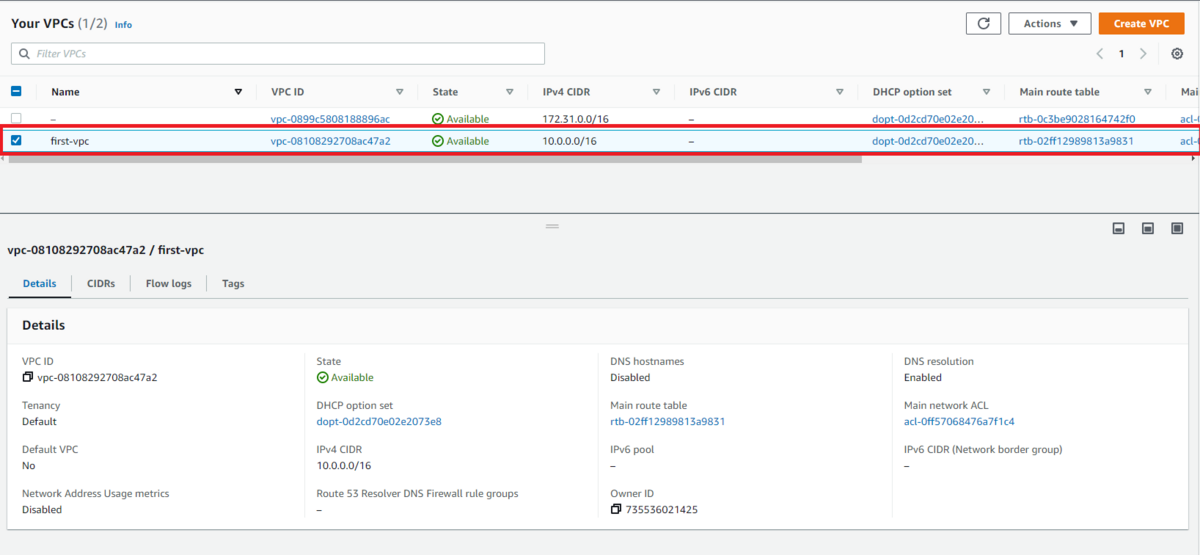
可以看到创建成功。现在勾选新建的 VPC 后右键,点 Edit VPC Settings。然后把 DNS 相关的所有设置都勾选启用。
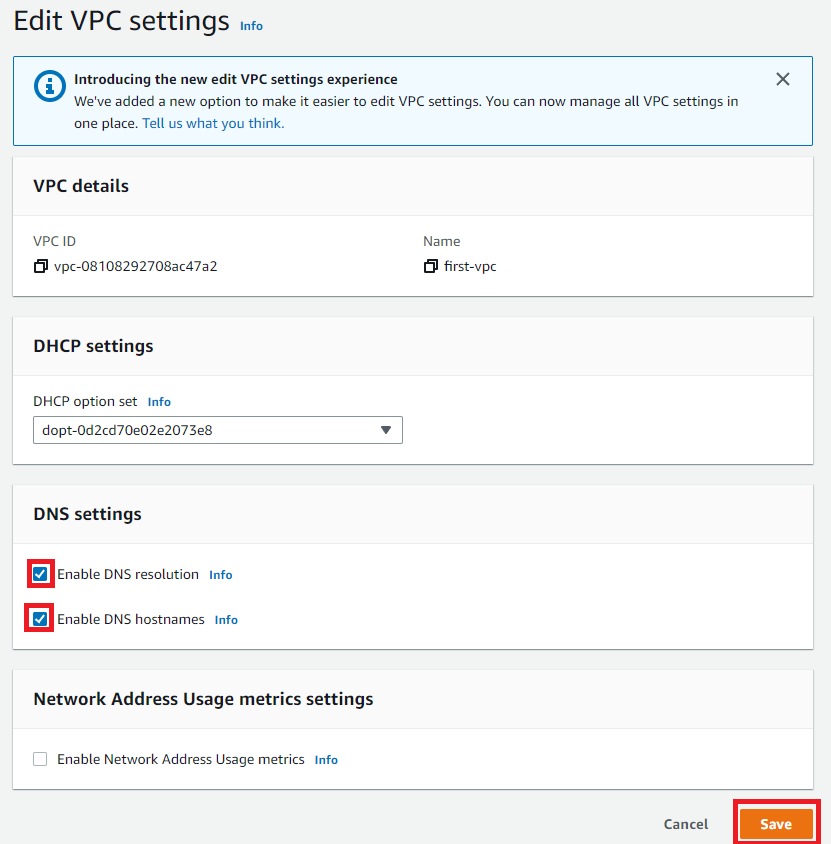
点 Save 后 VPC 创建就结束了。接下来转到 Subnet。
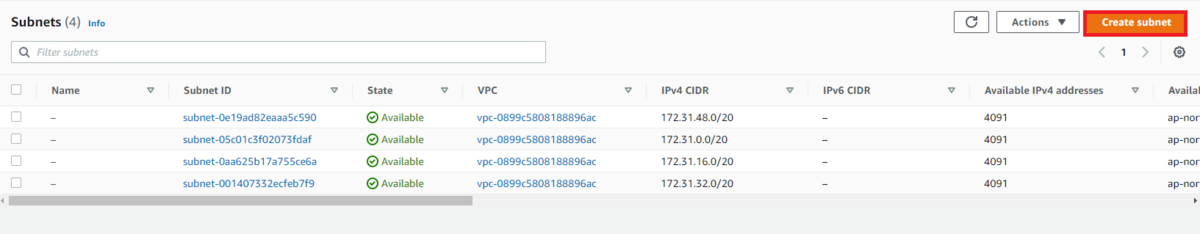
默认已存在一个 VPC,所以能看到预先有 4 个 Subnets。请点 Create subnet。
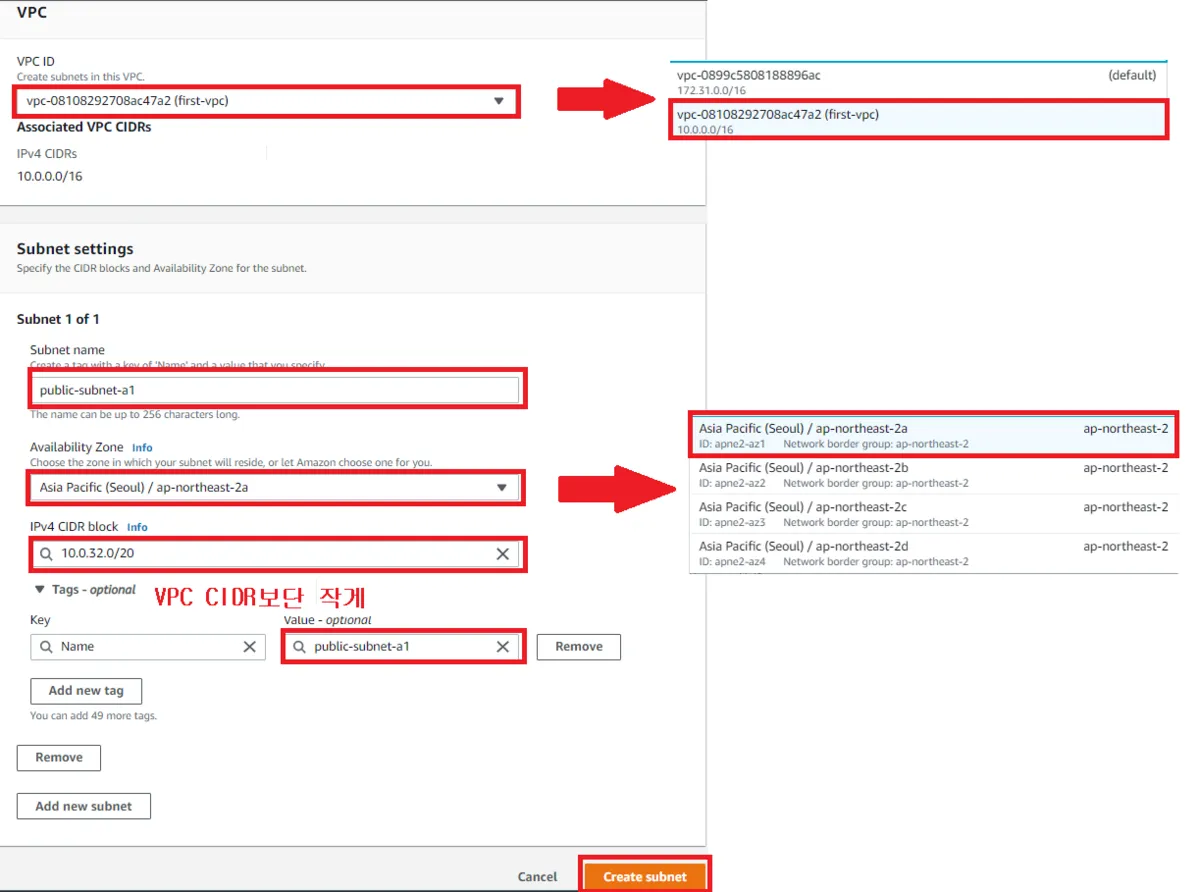
按上图设置。我在首尔的 ap-northeast-2a 区分配了 10.0.32.0/20 并创建。
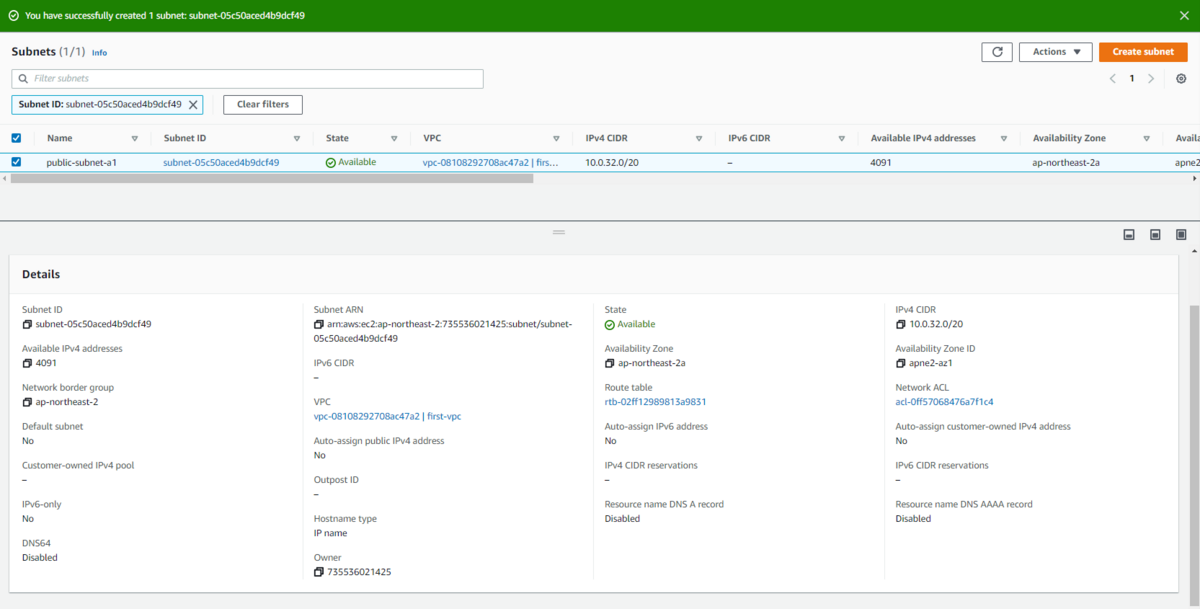
可以确认创建成功。就这样在同一区域各创建 1 个 Public、2 个 Private,共建两个区域。
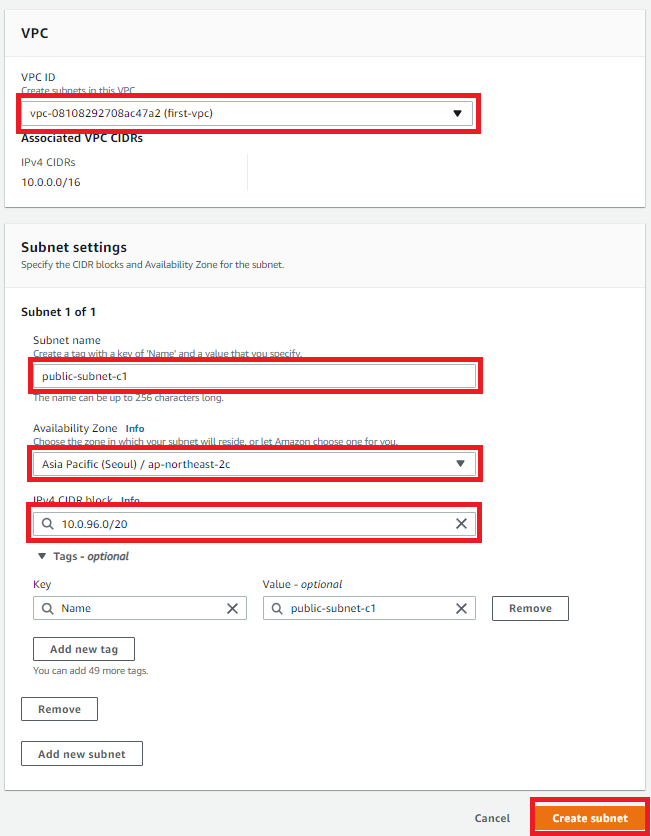
另一个区域建在了 2c。
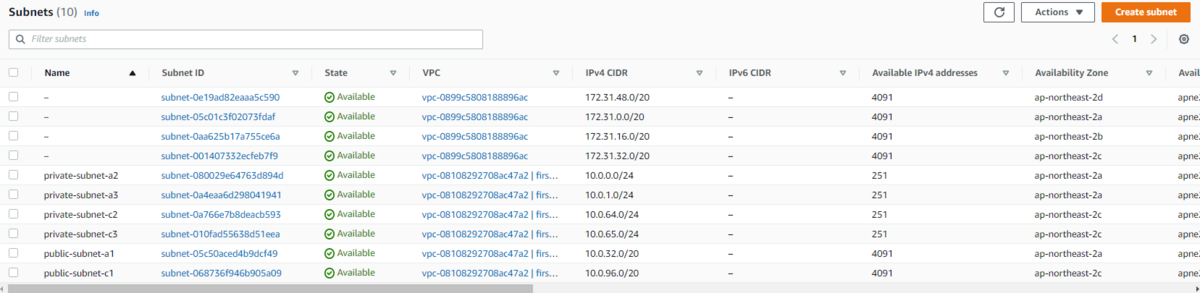
最终成果如上。现在进入 Internet Gateway!
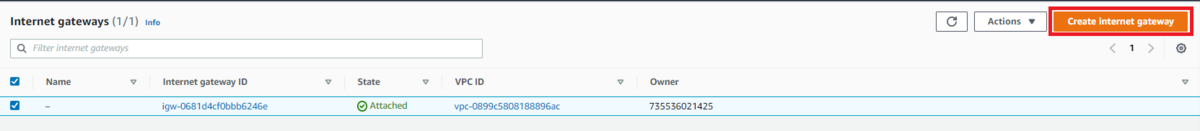
点 Create Internet gateway。
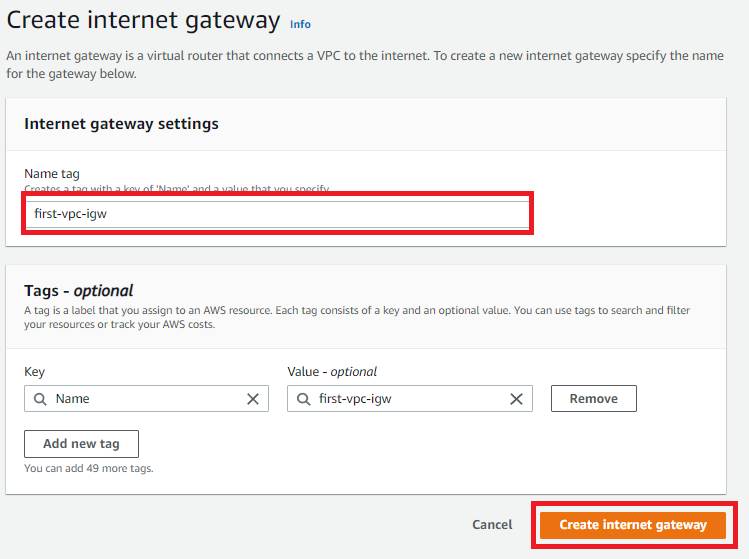
设置名称后点击 create internet gateway 创建。
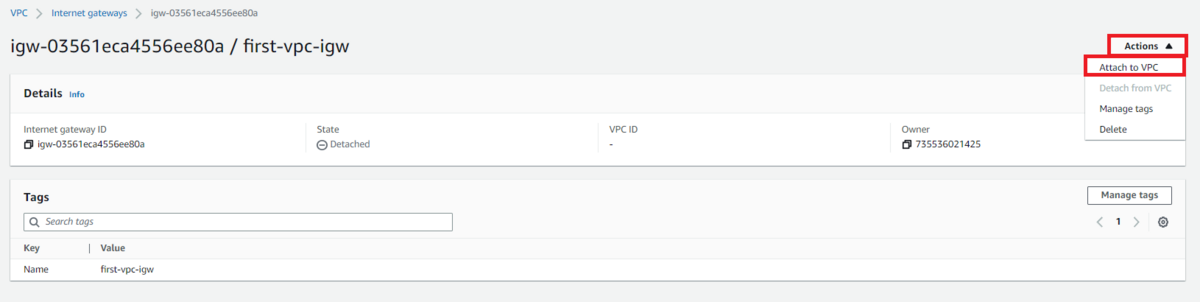
然后通过 Actions -> Attach to VPC 把 Internet gateway 挂到 VPC 上。
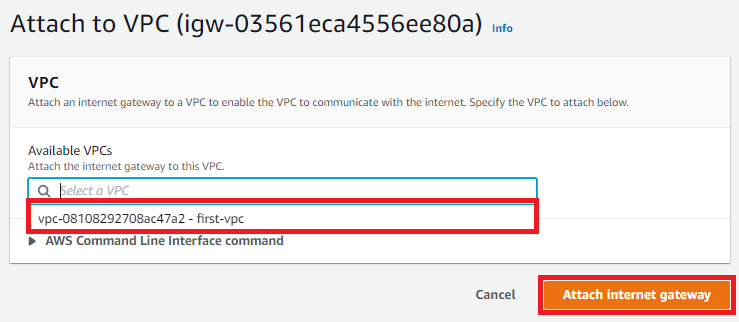
这样创建的 VPC 就能使用互联网了。接下来去做路由。请进入 Route table!
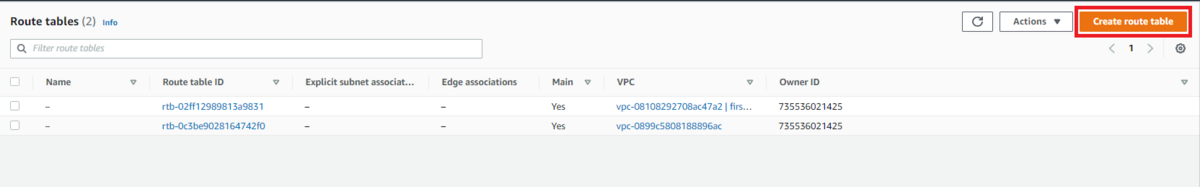
点 Create route table。
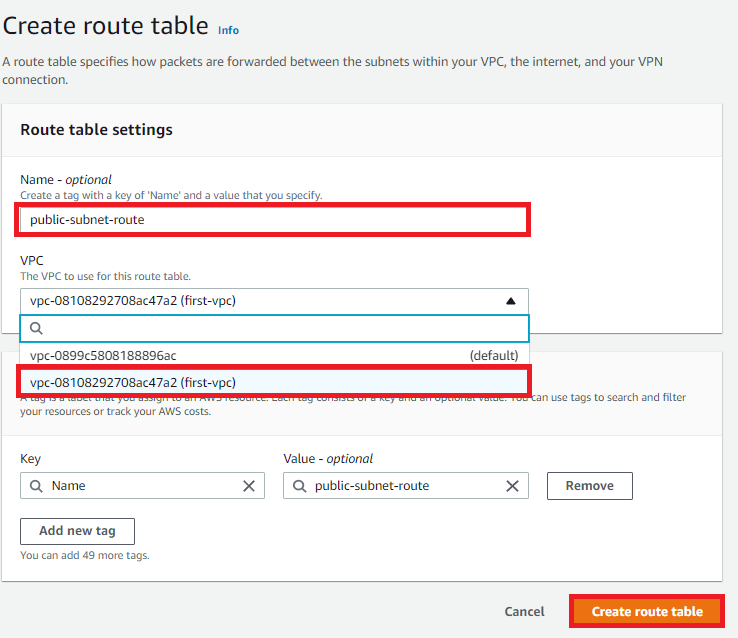
选好名称和正确的 VPC 后点 Create route table。先创建把 public 们连起来的路由。
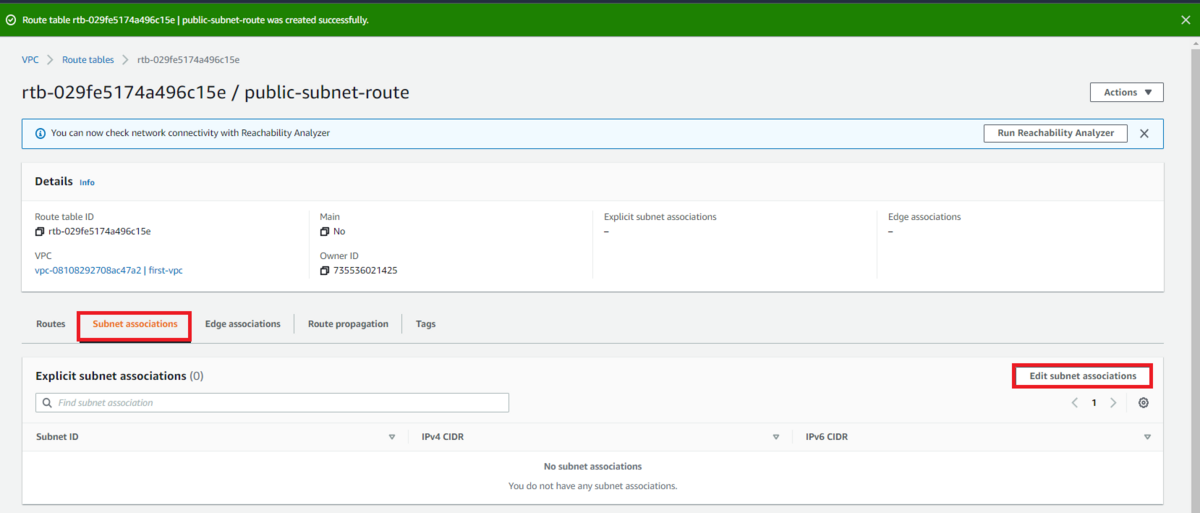
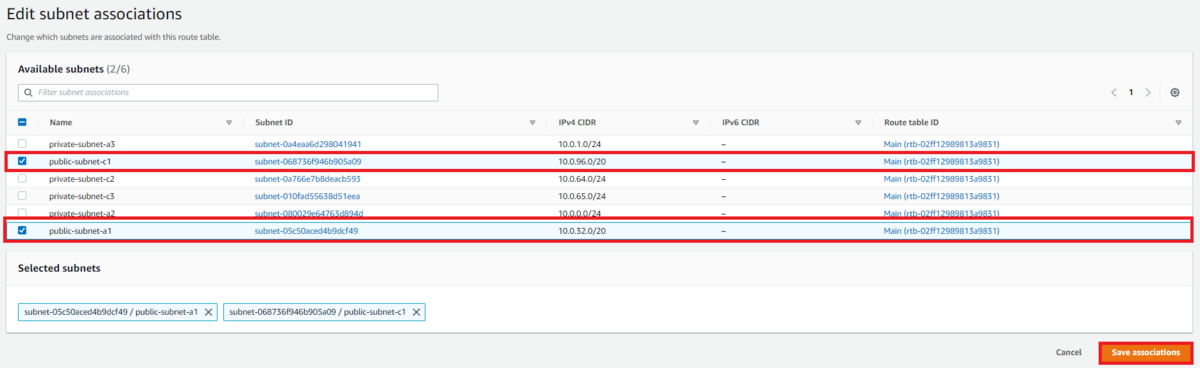
照上图选择 2 个 public 做 associations。
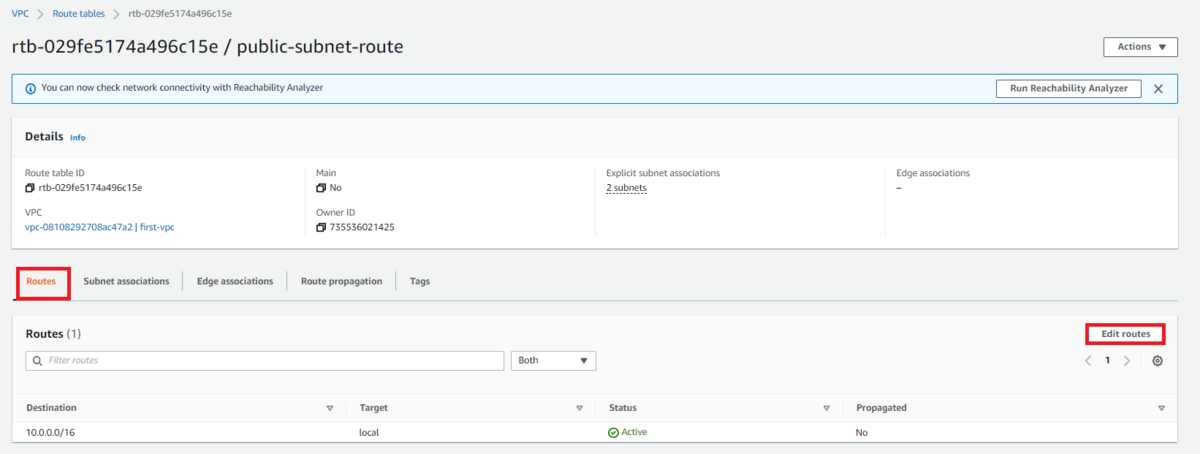
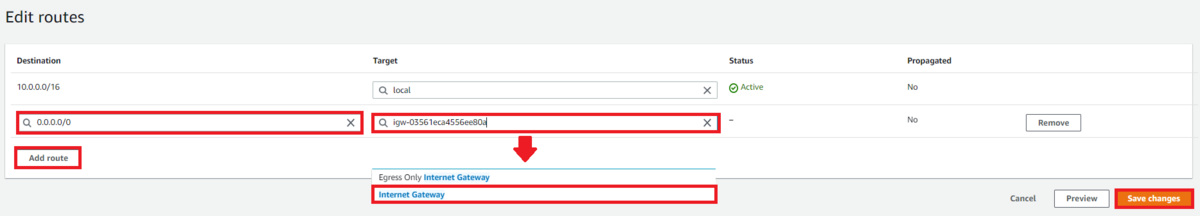
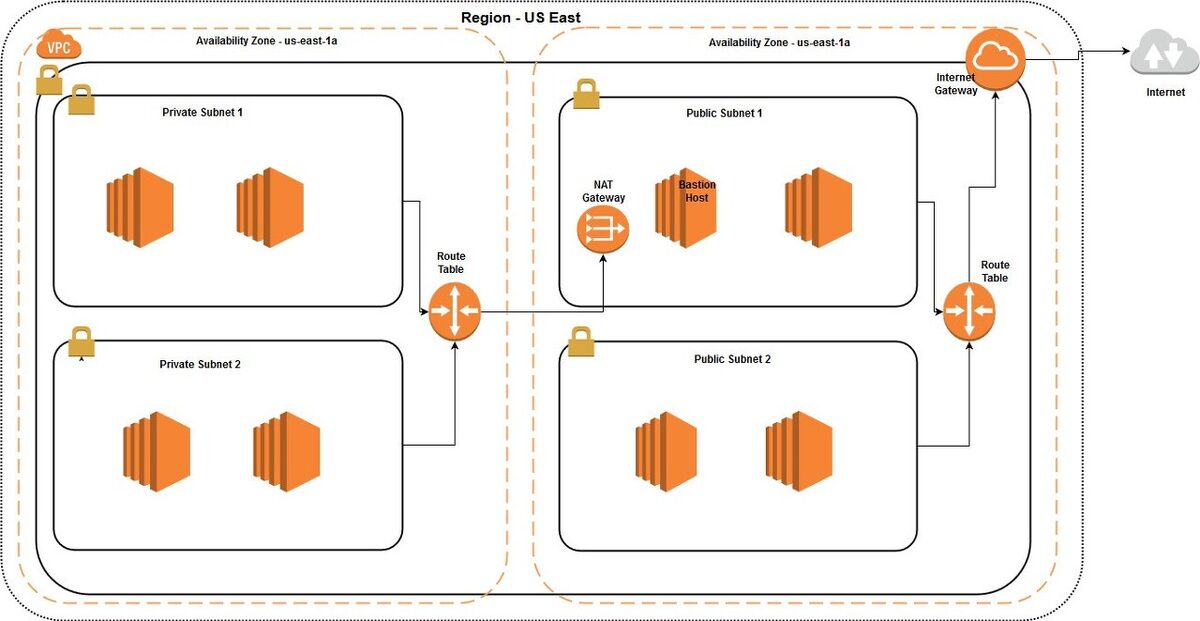
需要设置目的地不是 10.0.0.0/16 的数据包该去哪里。设置 0.0.0.0/0 让所有数据包流向刚才创建的 Internet Gateway。之后为每个 Private 创建各自的 route table。
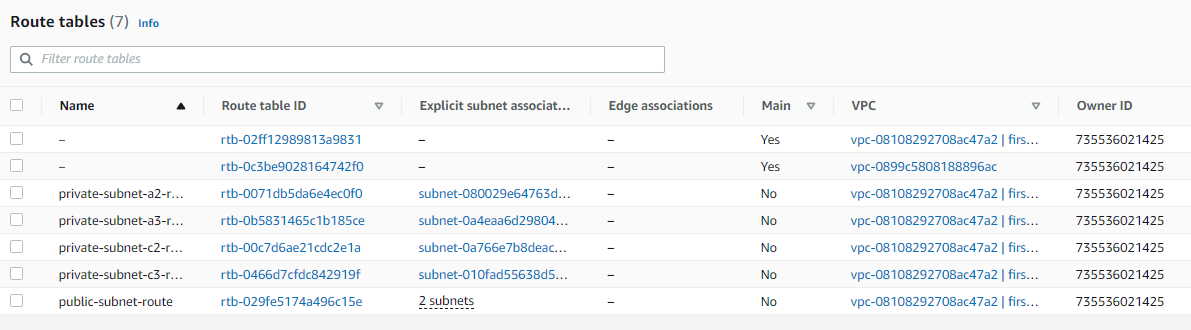
最终成果。public 的路由中存在通向 Internet Gateway 的一条,但其余所有 private 都没有。因此只有 public 能上网,private 无法与互联网交互。
做到这里,基本的 VPC 配置就完成了。
原文(韩语): tistory — 发布于 2023-01-11,已迁移至本博客。本翻译由 AI 协助完成。
…