2023-01-04 · 2분
渗透测试实践 — SQL 注入
SQLi 实践的 payload 速查表:基于错误、基于 UNION、盲注、基于时间的注入,外加 sqlmap、hashcat、SSRF 绕过和 Log4j JNDI 字符串的简要笔记。
securityweb
2021-06-02 · 1분
这篇文章发布已超过两年,内容可能已过时。
这是一个可以练习名为 XSS 的 Web 黑客技术的网站。
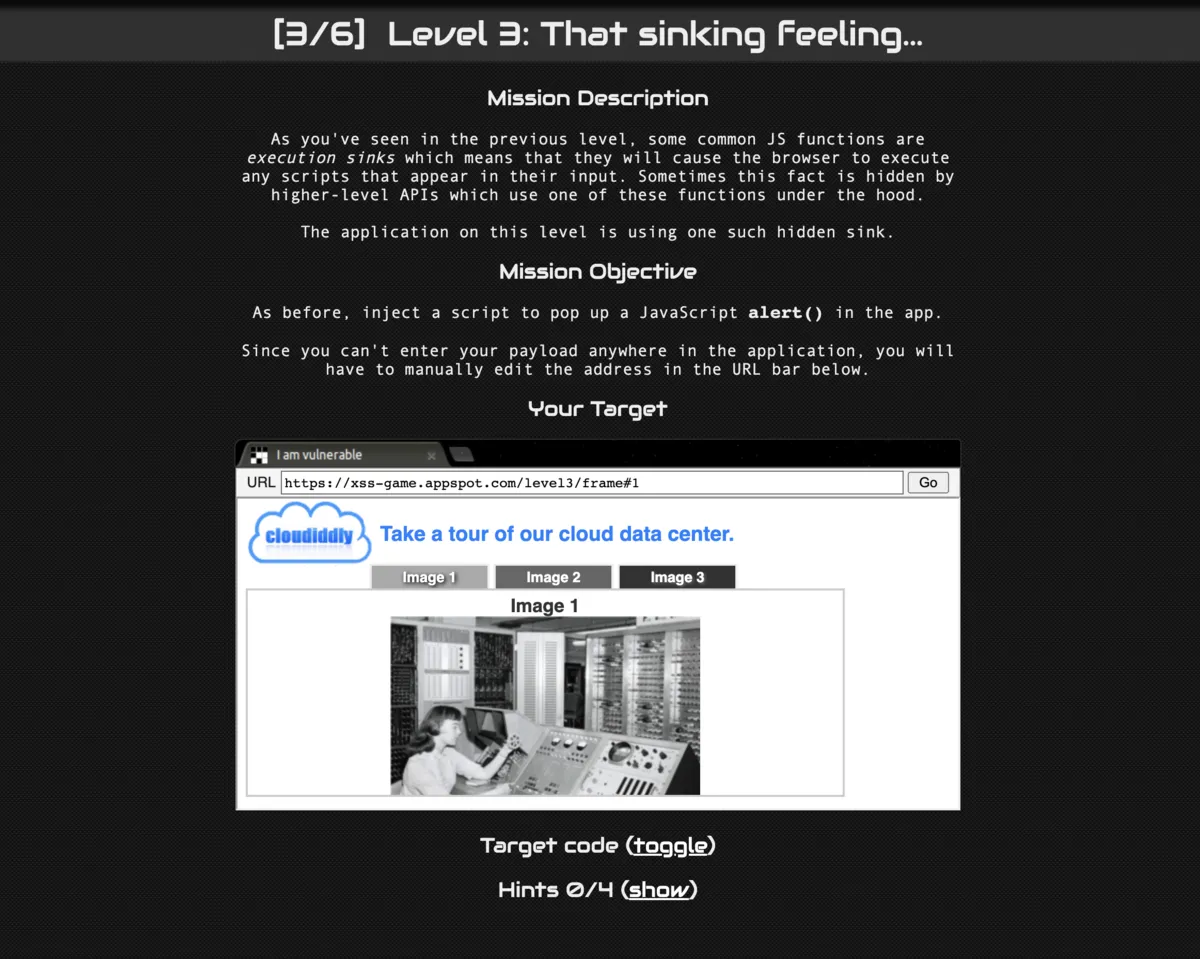
frame#1
进入 level3 就是这个画面。先按一下很想点的 Image 1、2、3 吧!
frame#2
frame#3
如上,按 image 按钮时,可以看到按那个数字在 frame# 后面出现数字!
那就输入这里不存在的 4 试试。
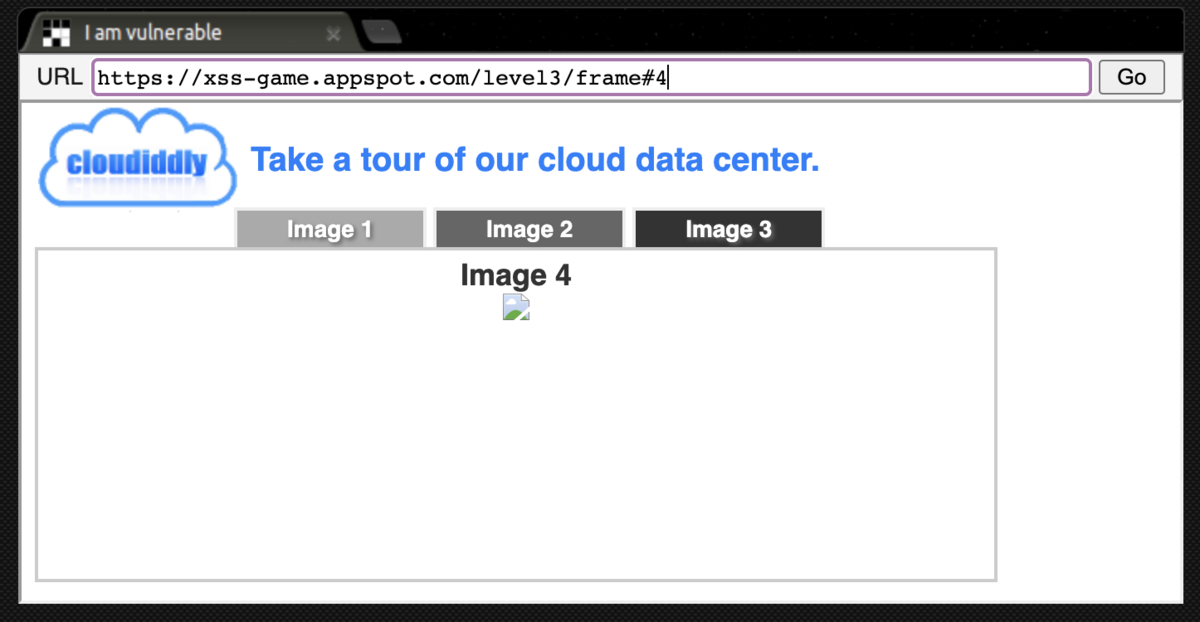
frame#4
输入后图片显示为损坏。像那样图片显示为损坏,
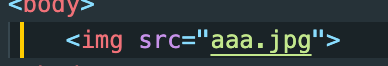
是在 HTML 中用 img 标签时,src 里保存的文件路径上没有对应图片时出现的。
这里我们可以用 onerror——当图片显示为损坏、即出错时执行的东西。

例如像上面这样写,意思是当没有 aaa.jpg 这个文件时就执行 "alert()"。
那就照原样输入一次吧。
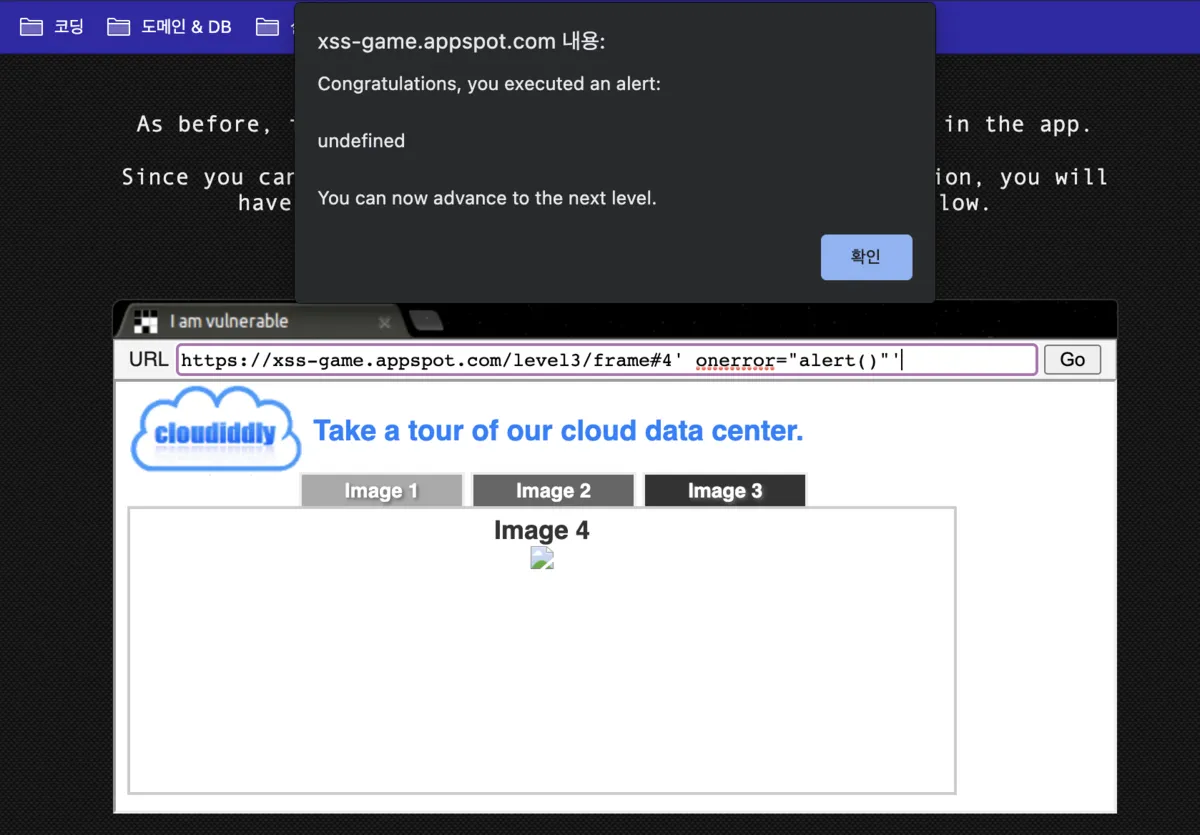
往不存在图片的 frame#4 里写入 onerror="alert()",可以看到成功执行!!
+补充


这里重要的是 script 部分的 html += "img<>" 那部分。可以看到它以 frame# + num + .jpg 收尾,并把 # 后面的值取来拼接。所以写成 frame#4.jpg' onerror="alert()"' 就行了。
https://unsplash.com/photos/u3ajSXhZM_U
原文(韩语): tistory — 发布于 2021-06-02,已迁移至本博客。本翻译由 AI 协助完成。
…