2023-03-06 · 2분
AWS SSM(Systems Manager)— Patch Manager
Patch Manager の役割と対応 OS フリートを整理し、実践では Amazon Linux 2 のカスタムパッチベースライン、メンテナンスウィンドウ、Run Command タスク登録によるスケジュールパッチまで行います。
cloudawsssm
2023-01-10 · 4분
この記事は公開から2年以上経過しています。
Amazon S3 は、どこからでも好きな量のデータを保存・取得できるように構築されたオブジェクトストレージです。業界最高水準の耐久性・可用性・性能・セキュリティとほぼ無制限の拡張性を、非常に低価格で提供するシンプルなストレージサービスです。— Amazon 公式ドキュメント
Simple Storage Service である S3 は、ファイルサーバーの役割を果たすサービスです。規模が大きくなるとファイルサーバーのトラフィック増加に合わせてサーバーを増設する必要がありますが、S3 を使えば解決できます。またファイルへのアクセス権限を指定できるため、サービスをホスティング用途に悪用されるのを防げます。
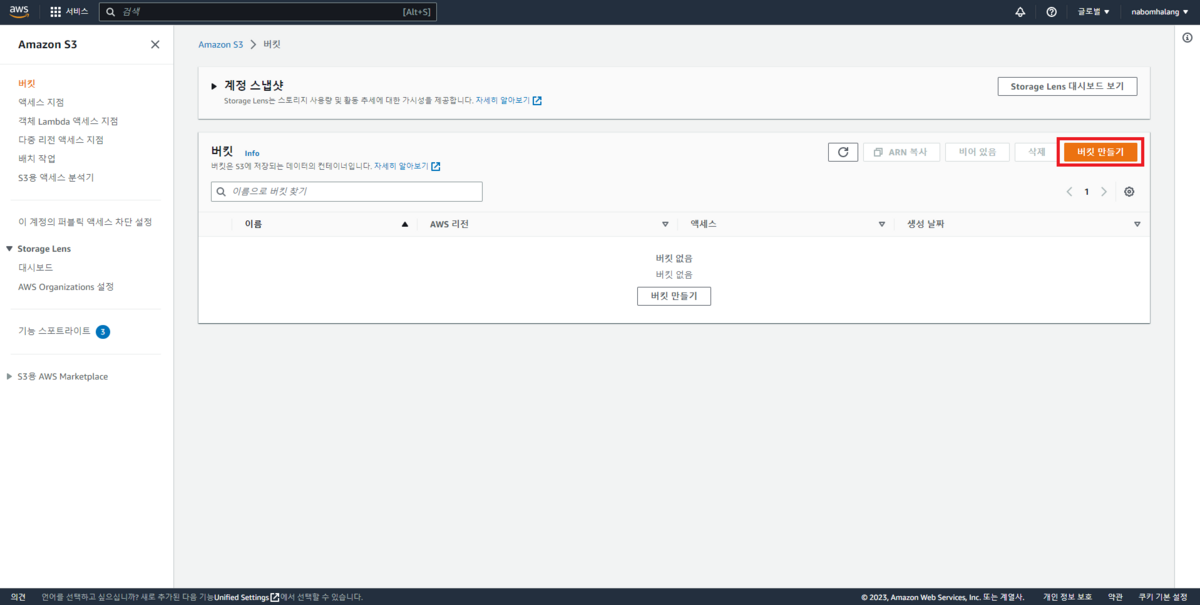
S3 のメインページです。赤いボックスを押してバケットを作成できます。
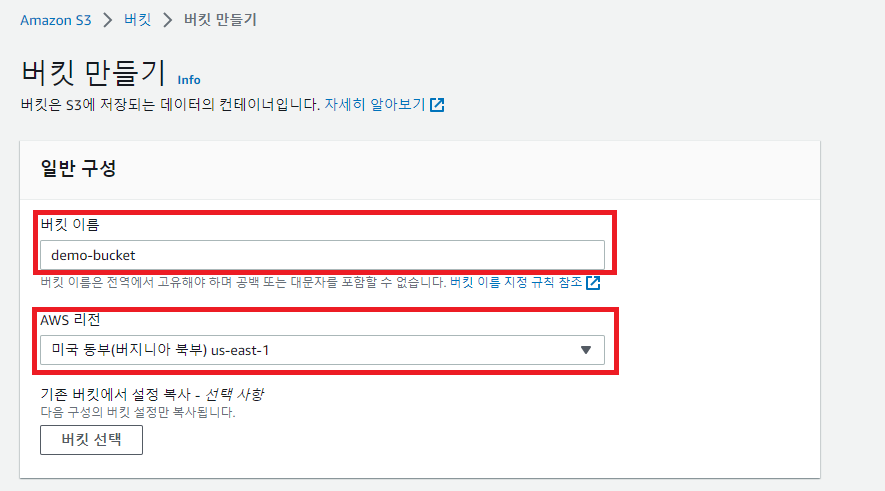
バケットの名前とリージョン(region)を指定できます。
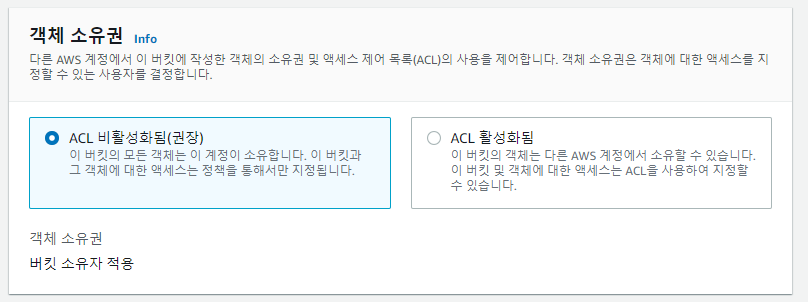
Access List 設定 — 「パブリックアクセスをすべてブロック」を無効化する方を選択します。
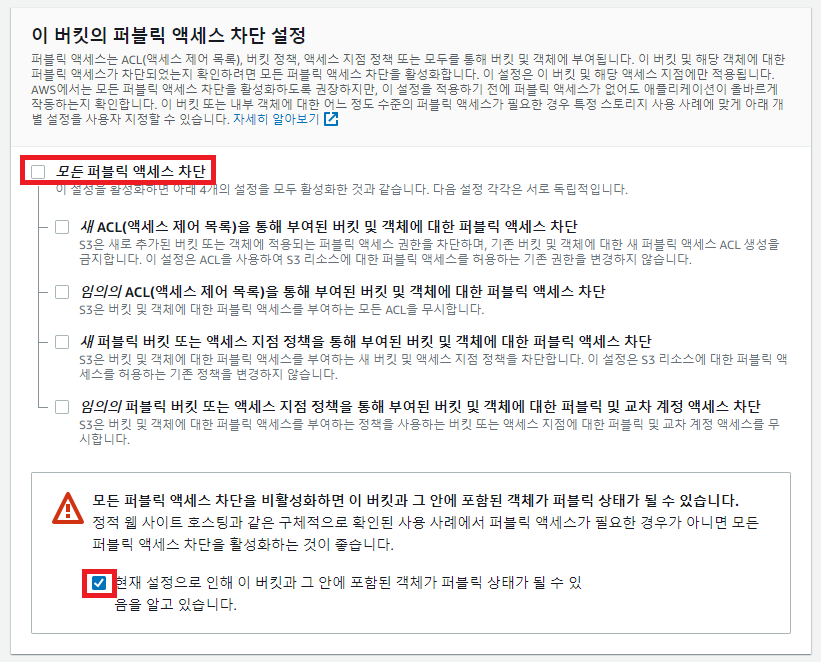
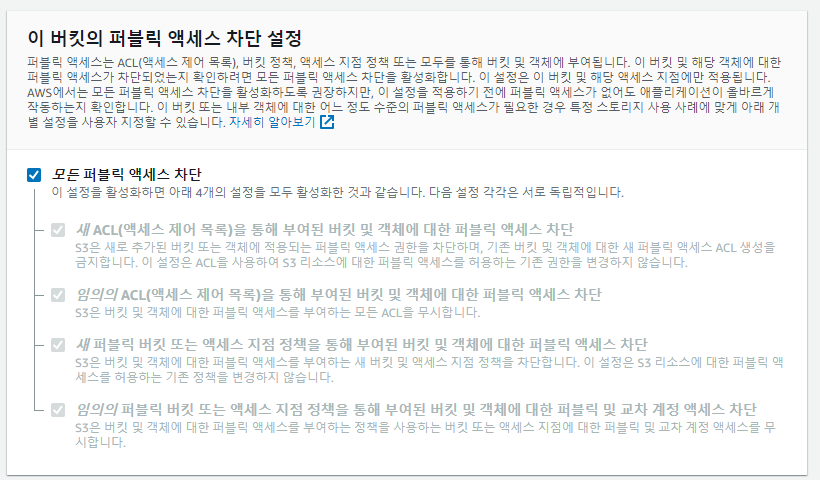
テスト用に作る場合は、AWS S3 の URL に簡単にアクセスできるよう「パブリックアクセスをすべてブロック」を無効化して使えます。残りはデフォルトのままにします。
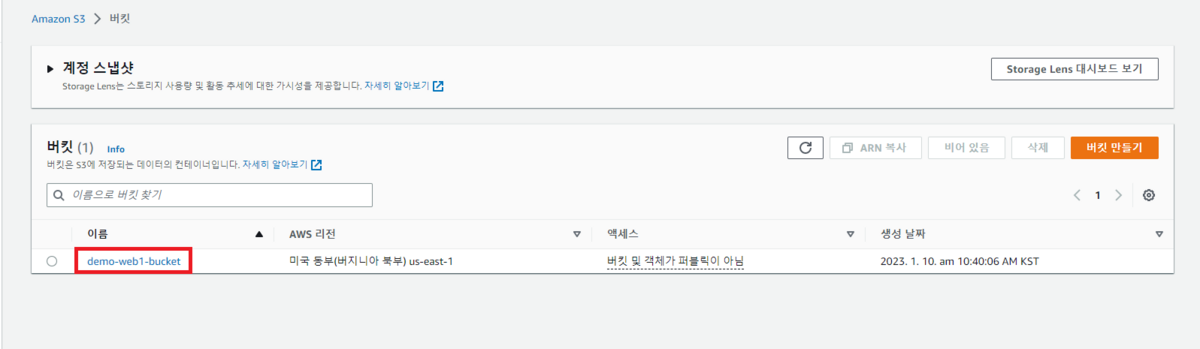
作成後のバケットページの様子です。赤いボックスをクリックします。
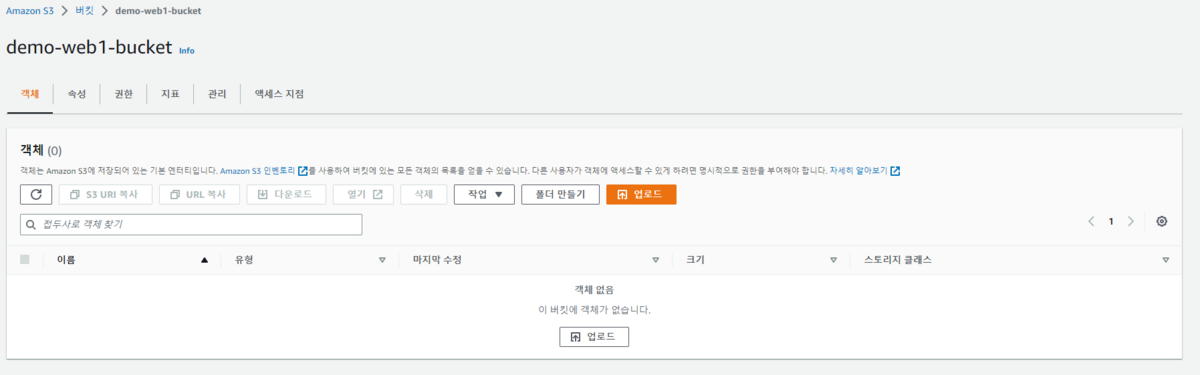
このページで、アップロードしたいファイルをドラッグしてアップロードできます。
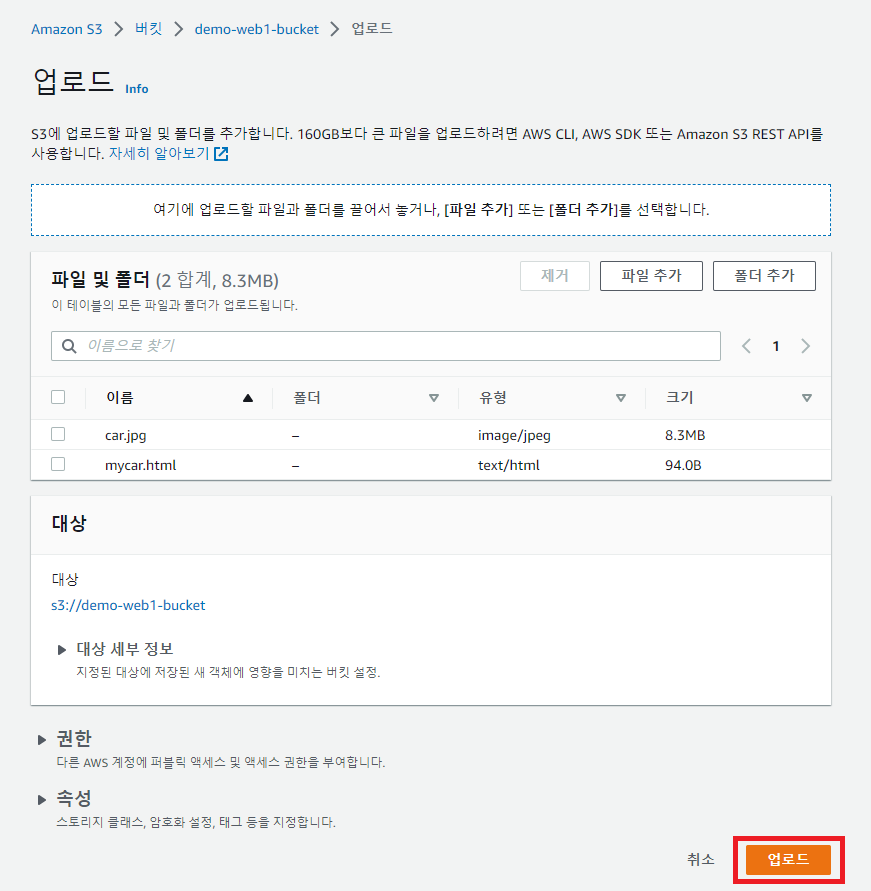
ドラッグすると上のように自動でアップロードページに移ります。「アップロード」を押して進められます。
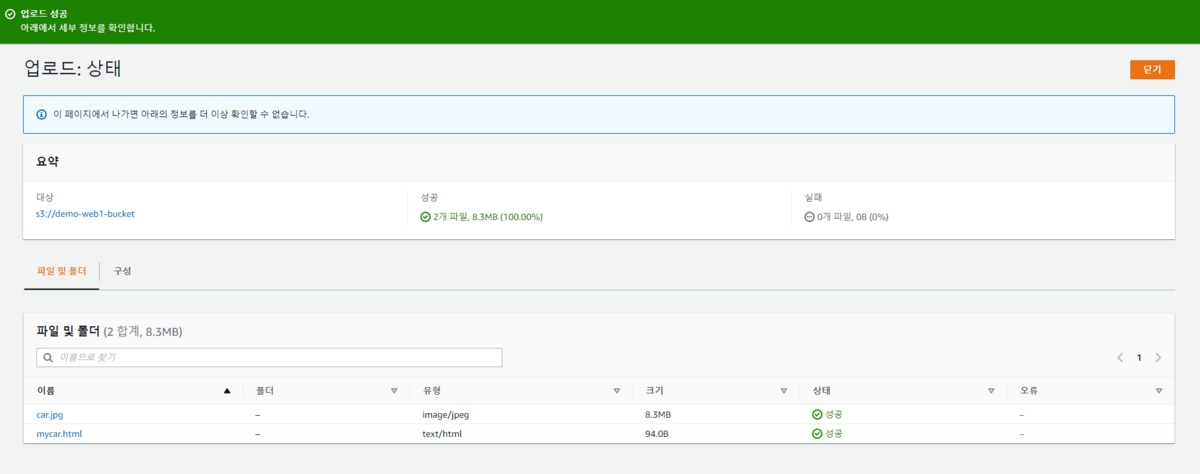
無事アップロードされた様子が確認できます。
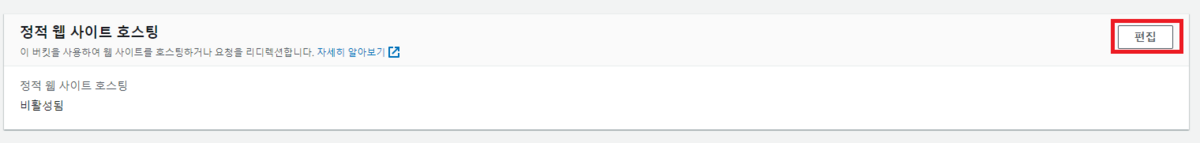
その後もう一度バケットに入り、プロパティを開いて一番下にある「静的ウェブサイトホスティング」の編集を押します。
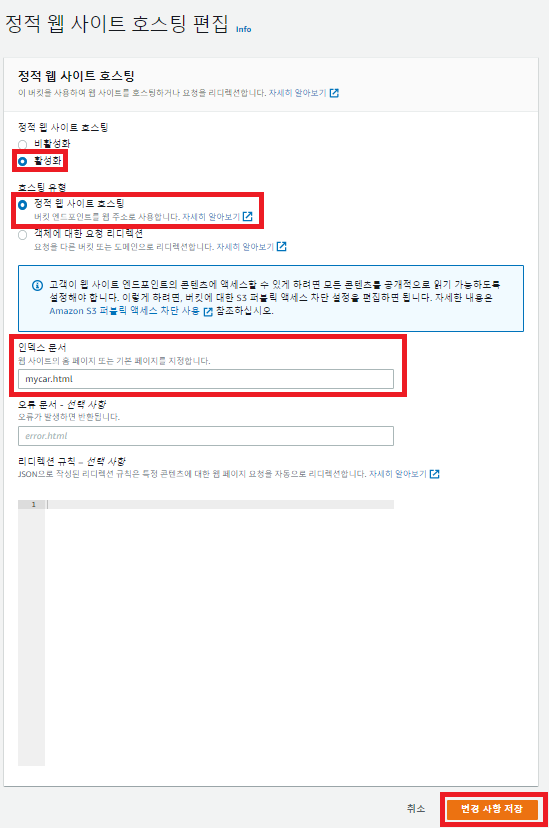
形式に合わせてきちんと入力し、「変更の保存」を押します。
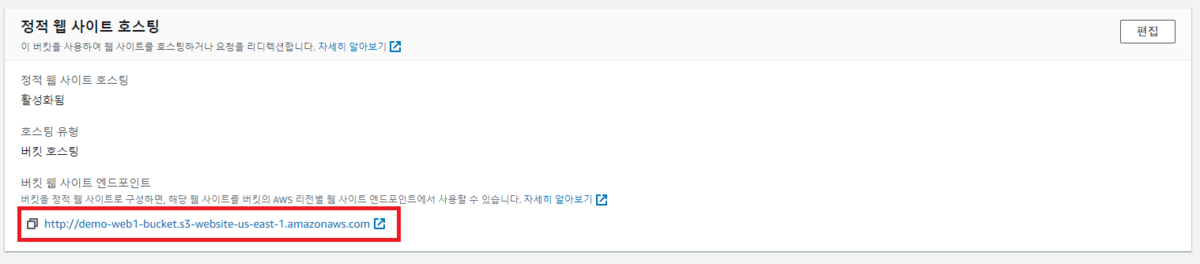
完了すると上の写真のようにドメインが生成されたことを確認できます。
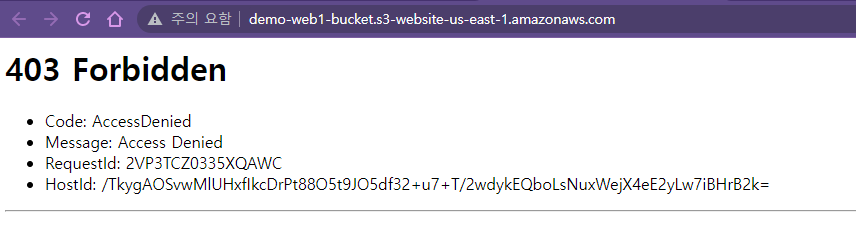
もし上のように 403 が出たら、パブリックアクセスブロックの問題です。以下の通りに進めてください。
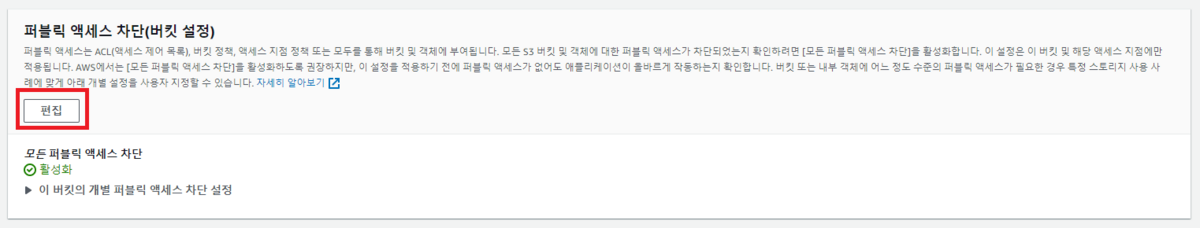
もう一度バケットページに入り、アクセス許可を開きます。そして「パブリックアクセスをすべてブロック(バケット設定)」の編集を押してください。
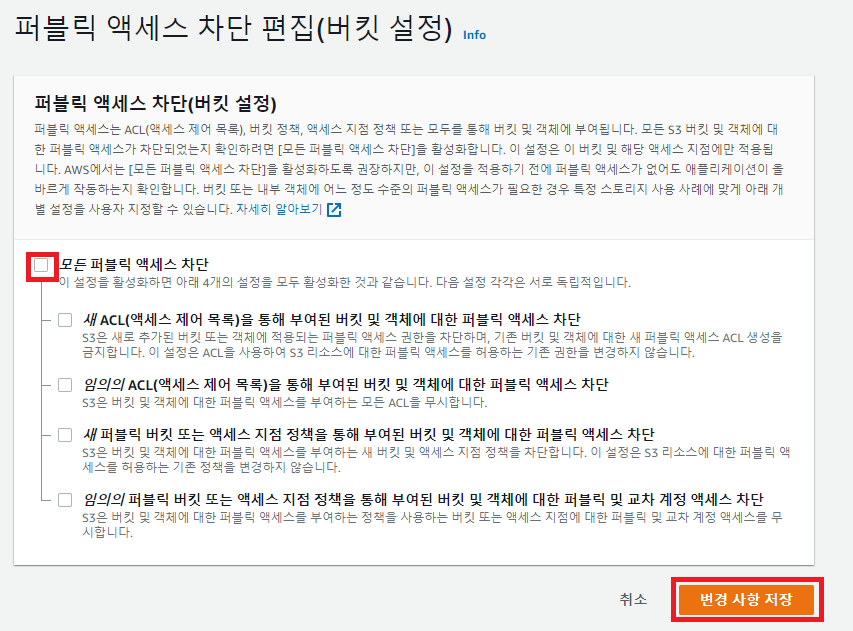
「パブリックアクセスをすべてブロック」を解除して「変更の保存」を押します。
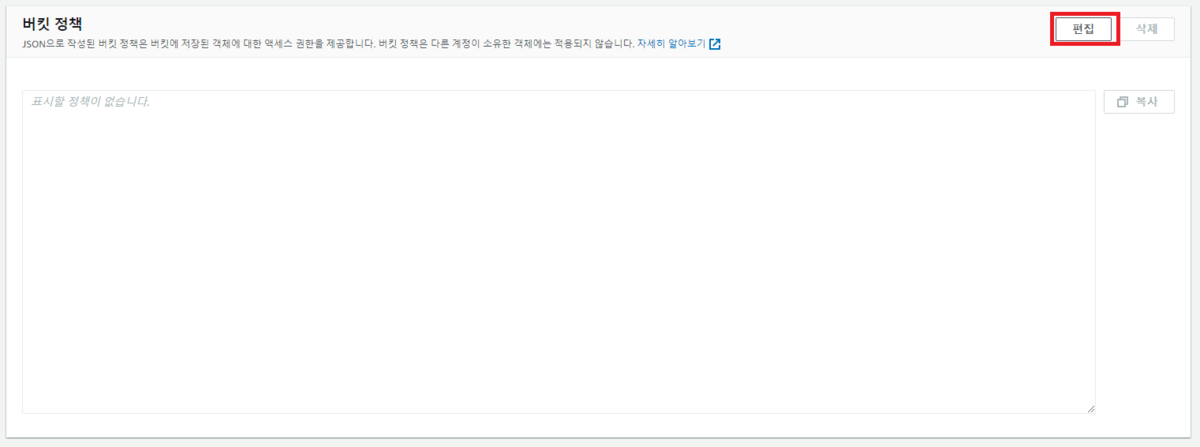
そのすぐ下にあるバケットポリシーの編集を押します。
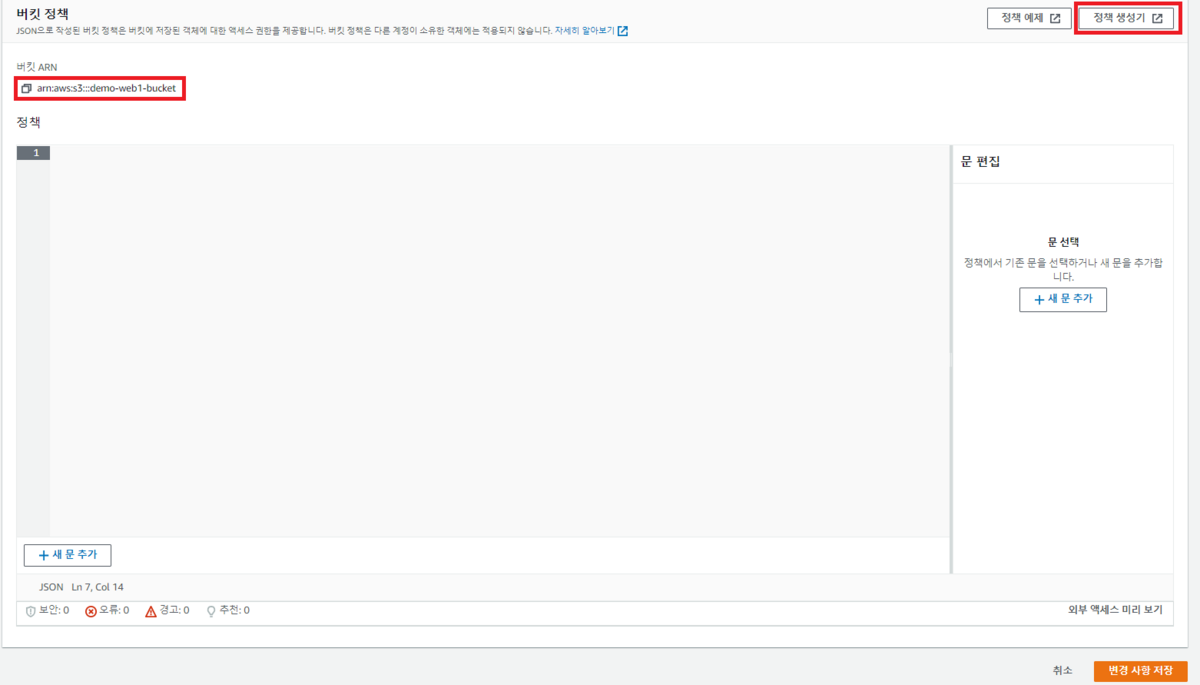
バケット ARN を押して ARN を先にコピーしておきます。そしてポリシージェネレーターを押します。ファイル一つひとつであるオブジェクトを取得するため、getObject というポリシーを設定する必要があります。
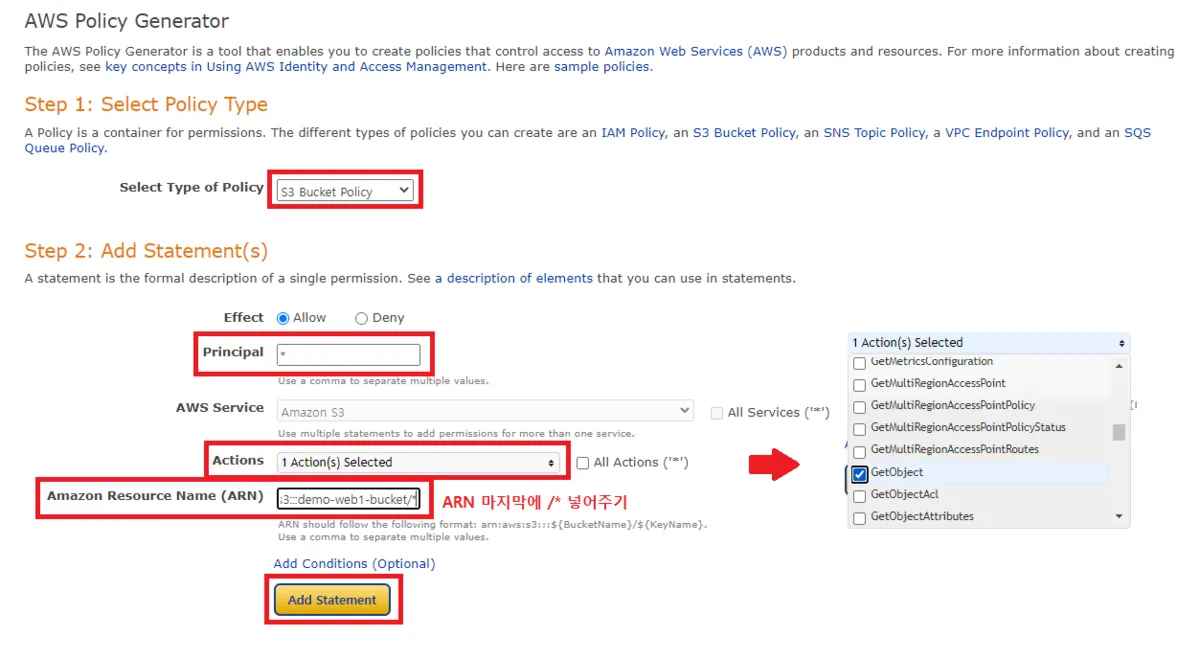
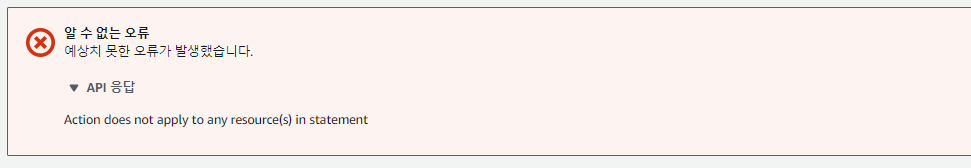
上の写真の説明どおりに変更してください。コピーした ARN をそのまま使うと、下の写真のように後で適用時にエラーになります。resource のパスを指定していないからです。arn:aws:s3:::demo-web1-bucket が基本形なら、バケット全体へのアクセスを許可したい場合は arn:aws:s3:::demo-web1-bucket/* と書き、特定フォルダを指定するなら arn:aws:s3:::demo-web1-bucket/DirecotryName/* のように書きます。
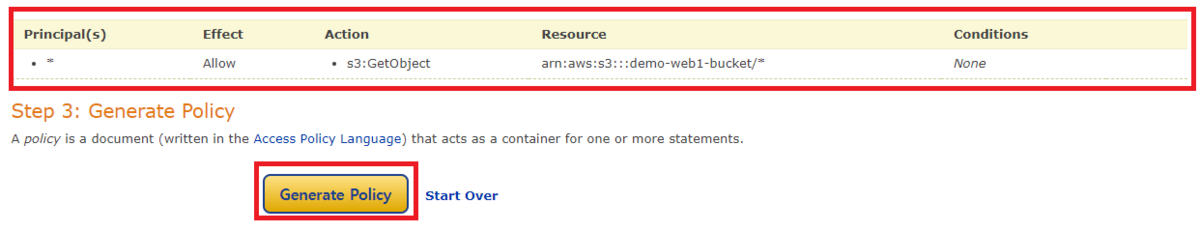
きちんと生成されたことが確認できます。では Generate Policy を押します。
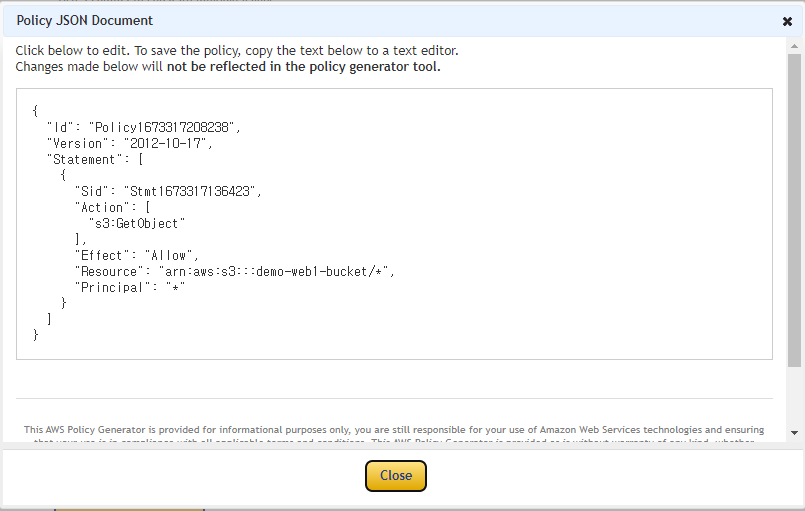
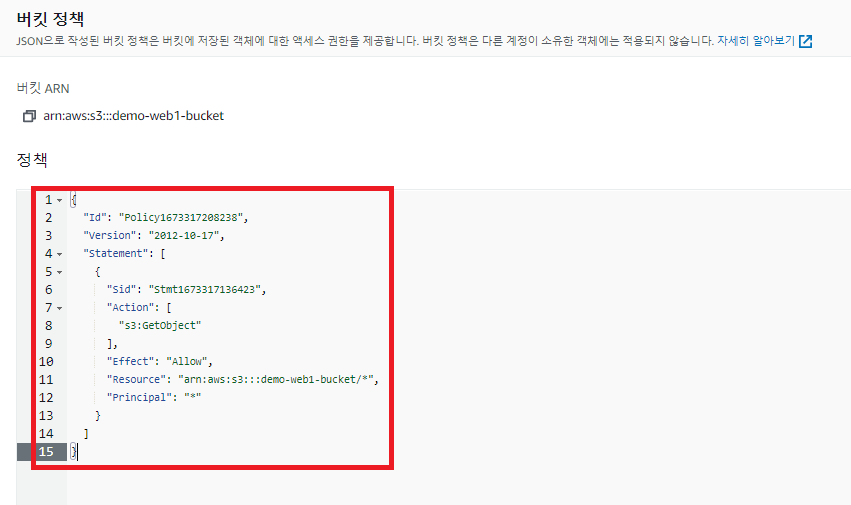
その JSON の内容をそのままコピーして、先ほどのバケットポリシー編集欄に貼り付けます。
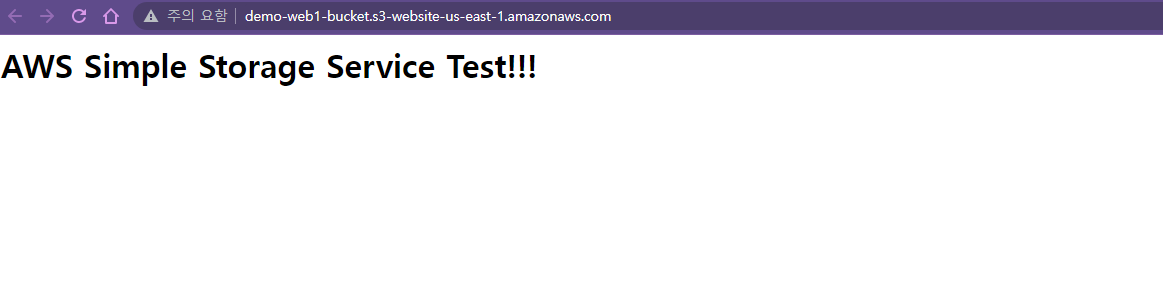
その後、作ったウェブホストを再読み込みすると、きちんと表示されることが確認できます。
原文(韓国語): tistory — 2023-01-10 公開、当ブログへ移行。この翻訳は AI の協力で作成されました。
…