2022-01-28 · 5분
服务器搭建 3
第三次服务器搭建实操:Linux 账户管理(组、useradd 选项、chage 密码有效期)、通过 sshd_config 把 SSH 限制为 semiAdmin 组,以及搭建带 sunrin.com 正/反向区域的 bind9 DNS 服务器。
serverlinux
2022-02-03 · 2분
这篇文章发布已超过两年,内容可能已过时。
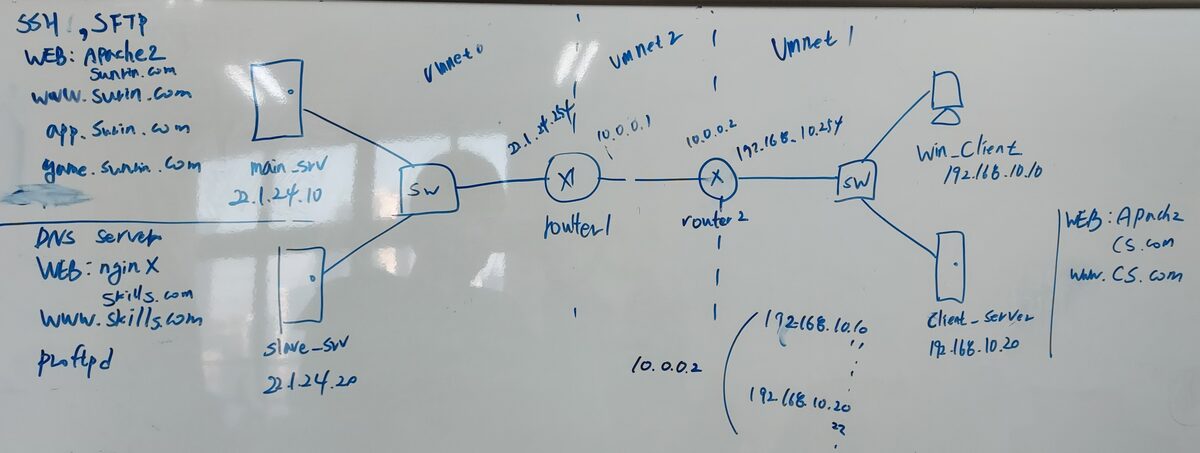
这是新增的拓扑。
相比前一拓扑新增的地方是:加了 router2、新建 Vmnet2、创建了 client-server。需要从原来改动的是:想把之前随意设置的域名地址统一。全部在 slave-server 上配置!不是在别处安装 bind9!!22.1.24.10 上必须装有 apache2,且配置 sunrin.com, www.sunrin.com, app.sunrin.com, game.sunrin.com,;slave-server 上必须装有 nginx 并配置 skills.com, www.skills.com。右边的 client-server 上必须装有 apache2 并装有 cs.com 和 www.cs.com。
client-server 和 router2 你可以当作从头复习重新创建,也可以克隆 main-server 和 router 来用。我用克隆来进行。
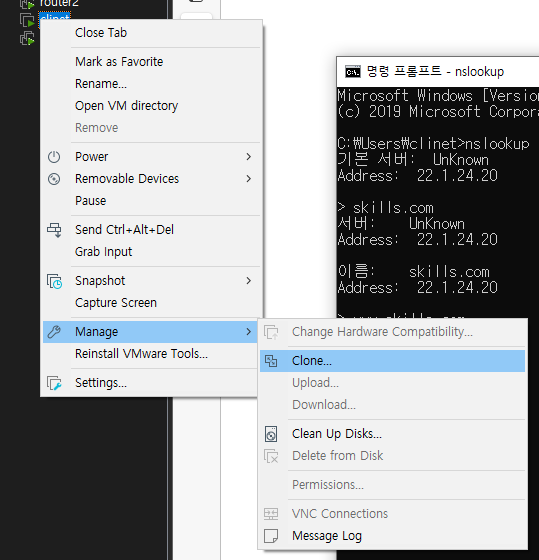
clone
如上,右键想要的 VM → Manage → clone,狂点 Next 即可。用 close 关闭就会生成克隆。
名称在 VM 右键 → Setting → Options → virtual machine name 里改即可。然后现在需要重做 Vmnet 和 IP 设置。这是前面内容的复习。你自己也能做对吧?
看拓扑,左侧网段的路由器应持有 Vmnet0、Vmnet2、Vmnet8,右侧网段的路由器应持有 Vmnet1、Vmnet2、Vmnet8。
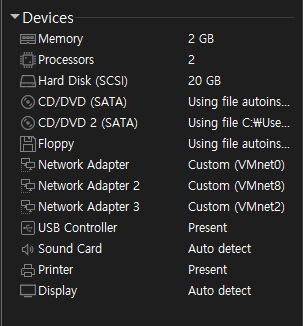
router
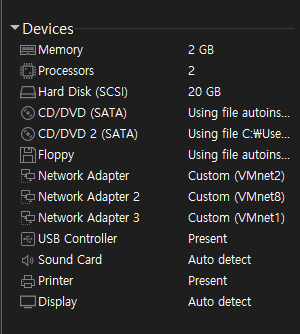
router2
那么按上面重新设置 IP。
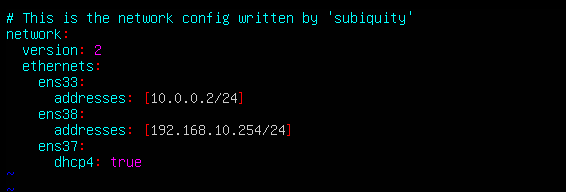
router2 的 /etc/netplan/00-installer-config.yaml
由于 ens33 变成了 Vmnet2,按上面的拓扑赋予 IP。之后输入 netplan apply 再确认一下。
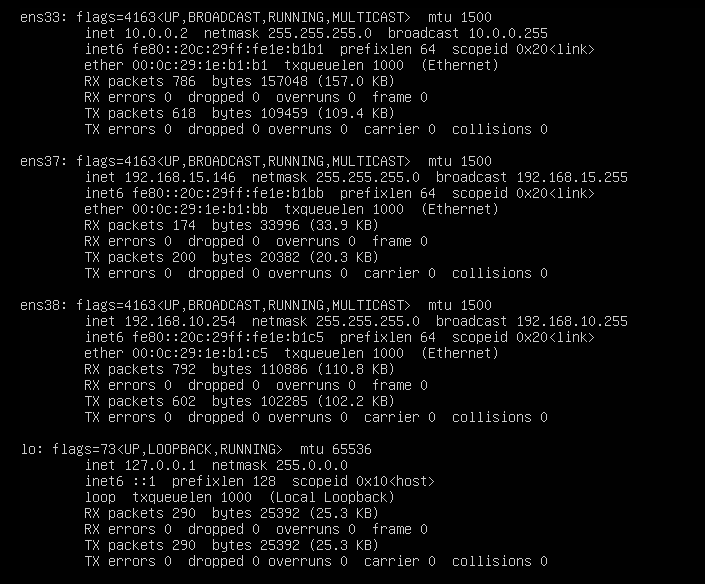
ifconfig
ens37 是 NAT,所以要再次关掉。看 ens33,可以看到已重新设为 10.0.0.2。
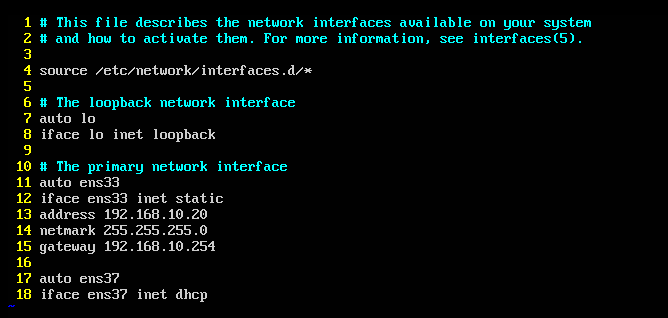
在 client-server 上 vim /etc/network/interfaces
这里只改 gateway 和 address,然后输入 systemctl restart networking,再用 ifconfig 确认。
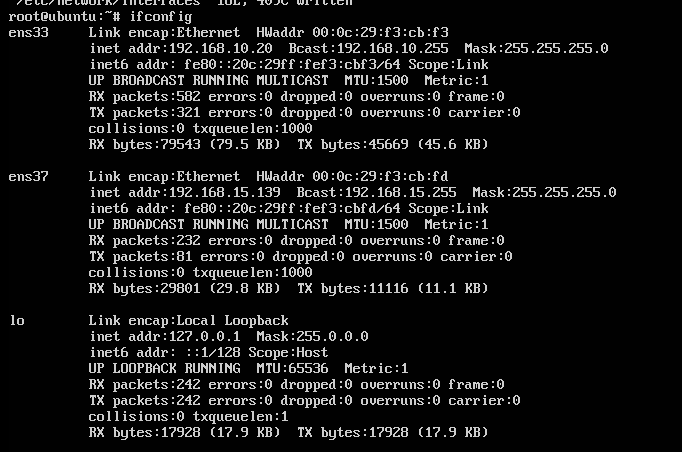
ifconfig
这里同样地,因为 ens37 是 NAT 所以要关掉。看 ens33,可以看到 IP 又正常写进去了。
※如果这里 IP 没能正常写入,试着用 init 6 重启一次。若还不行就是配置问题。
那么现在路由器之间能 ping 通,同一网络区域内 ping 也会通。但不同网络区域不会通。这里我们先在两侧都做静态路由,让双向都能通信。
这个其实上次上传图片时就被剧透了,不过再好好上传一次。
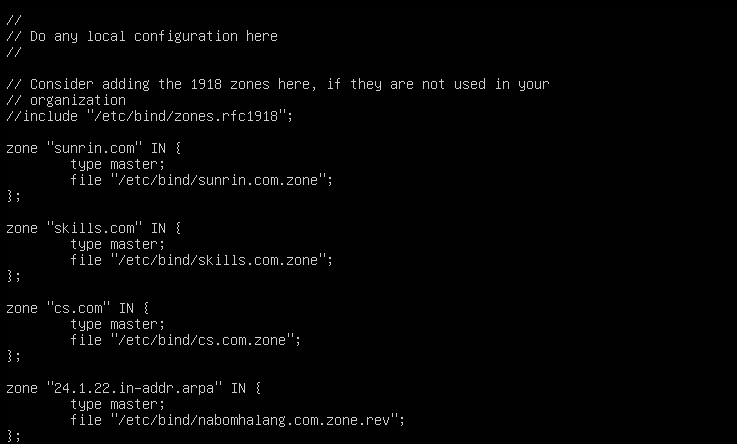
named.conf.local
反向暂时可以不做。在现有的基础上按上面创建即可。\
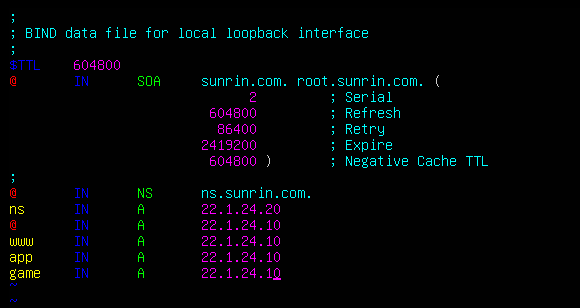
sunrin.com.zone
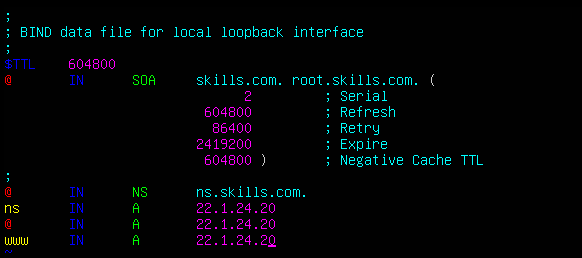
skills.com.zone
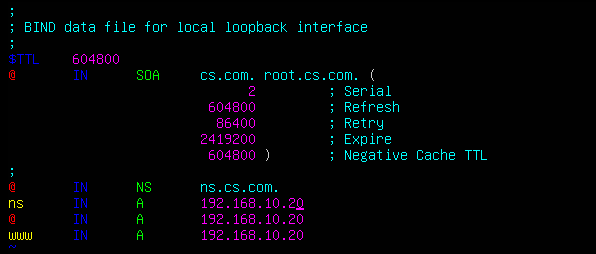
cs.com.zone
按上面配置好后,就会像上面的拓扑一样正常工作。之后输入 systemctl restart bind9,再在 Windows 客户端用 nslookup 一个一个确认。
原文(韩语): tistory — 发布于 2022-02-03,已迁移至本博客。本翻译由 AI 协助完成。
…