2022-11-15 · 9분
ネットワーク学習 2 — DNS・DHCP・DMVPN
Debian で DNS(bind9)と DHCP サーバーを構築し、mGRE/DMVPN と NHRP でハブ&スポークネットワークを構成(EIGRP のスプリットホライズン無効化)、最後に FTP 経由でルーター CA から SSL 証明書を発行する実習。
network
2022-02-02 · 5분
この記事は公開から2年以上経過しています。
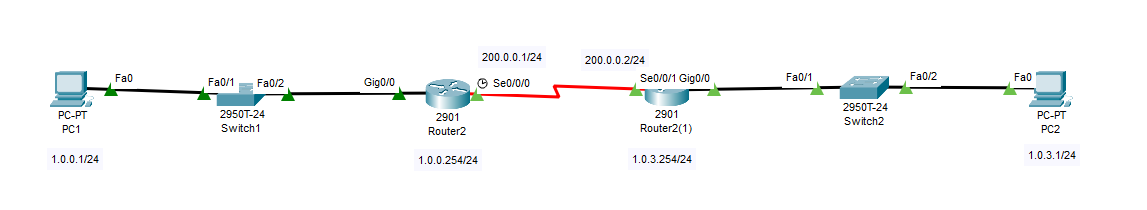
トポロジ
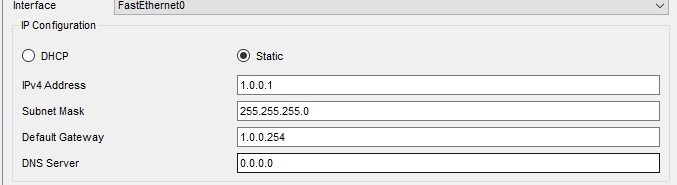
pc1 設定
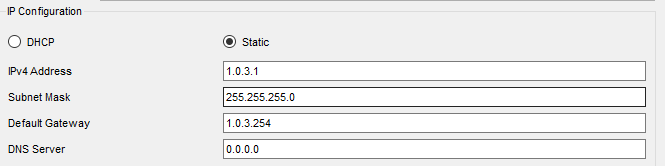
pc2
Router(config)#int g0/0
Router(config-if)#ip add 1.0.0.254 255.255.255.0
Router(config-if)#no shut
Router(config-if)#int se0/0/0
Router(config-if)#ip add 200.0.0.1 255.255.255.0
Router(config-if)#no shut
(左)ルーター Router2 の設定です。一般 IP だけ設定し、その次に rip 設定をします。
Router(config)#int g0/0
Router(config-if)#ip add 1.0.3.254 255.255.255.0
Router(config-if)#no shut
Router(config-if)#int se0/0/1
Router(config-if)#ip add 200.0.0.2 255.255.255.0
Router(config-if)#no shut
(右)ルーター Router2(1) の設定です。
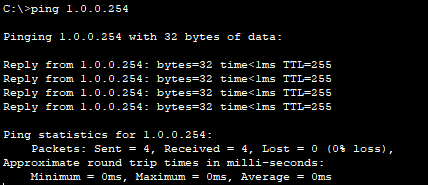
pc1 →(左)router2
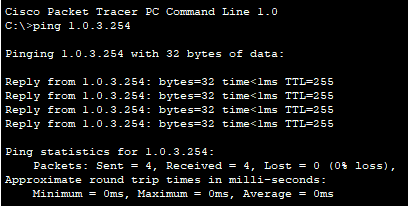
pc2 →(右)Router2(1)
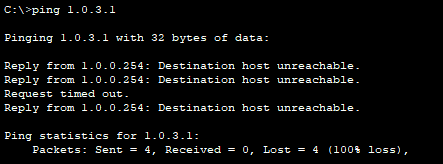
pc1 → pc2
各ネットワーク区域内では ping がきちんと通りますが、PC 同士では通りません。これはネットワーク区域が異なるために起き、ルーティングを通じてつなぐ必要があります。ここでは動的ルーティング(rip)を使います。
ルーティングプロトコルは複数の種類があり、その一つが RIP です。RIP は設定が非常に簡単で標準化されているため、ルーター機種に関係なく互換性が高いです。ただしシスコ機器同士でしか使えないという欠点があります。
RIP で発生する無限ループを防ぐための技術があります。
この他にもあります。これらがあるからといってループ防止が完全になるわけではありません。
RIPv2
RIP はルーティング情報を伝えるときサブネットマスク情報を与えず、クラスフル方式に従います。先頭 8 ビットが何かによってサブネットマスクが自動的に決まり、それによる問題が生じることがあります。この問題を解決するために RIPv2 を使います。RIPv2 はサブネットマスク情報も一緒に与えてクラスレス方式を使えるため、A クラスサブネットで広告したとき同じネットワークを別のネットワークとして区別できます。
Router(config)#route rip
Router(config-router)#no auto-summary
Router(config-router)#version 2
Router(config-router)#net 200.0.0.0
Router(config-router)#net 1.0.0.0
(左)ルーター Router2 の RIPv2 設定です。
Router(config)#route rip
Router(config-router)#version 2
Router(config-router)#no auto-summary
Router(config-router)#network 1.0.0.0
Router(config-router)#net 200.0.0.0
(右)ルーター Router2(1) の RIPv2 設定です。
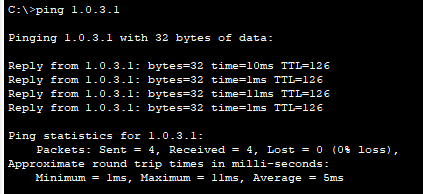
pc1 → pc2
今度は ping がきちんと通るのが分かります。
PC1 → PC2 へ ping を送り、シミュレーションで確認してみましょう。
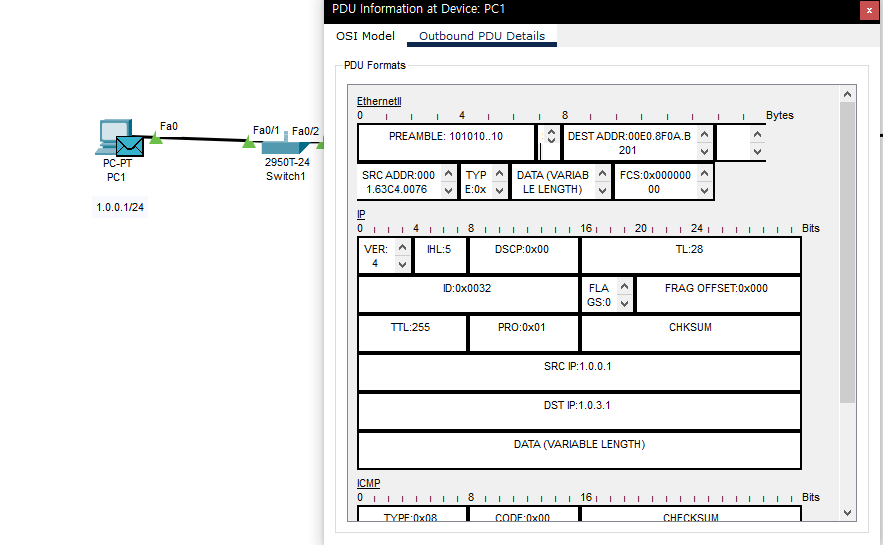
PC1 で PDU 確認
PC で始まるため Outbound しか存在しません。SRC(始点)IP が 1.0.0.1、DST(着点)IP が 1.0.3.1 なのが確認できます。Ethernet2 を確認すると、ここにも DEST ADDR と SRC ADDR があり、これらが mac アドレスです。ただし IP と違う点は、始点 SRC が PC1 の MAC アドレスと一致することです。
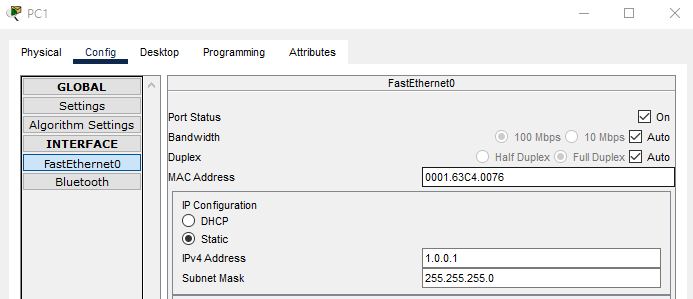
PC1 の MAC アドレス
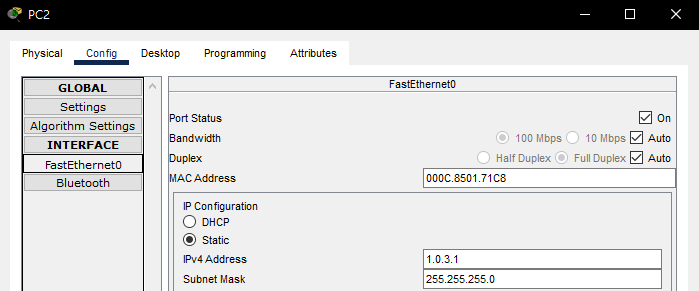
PC2 の MAC アドレス
DEST ADDR が PC2 の MAC アドレスと異なるのが分かります。ではその MAC アドレスはどこでしょうか?
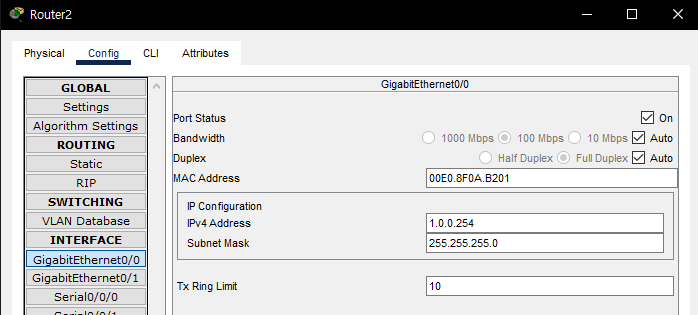
(左)Router2 の MAC アドレス
(左)Router2 の MAC アドレスと一致するのが分かります。ではこの ping の 1 次目的地は(左)Router2 と見られます。
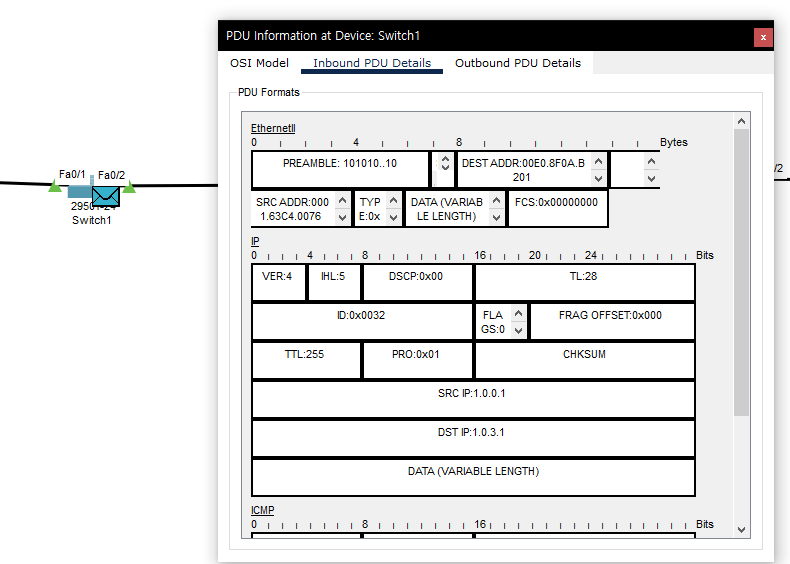
スイッチの PDU
スイッチです。Inbound と Outbound が存在します。IP も同じで Ethernet2 も同じに見えますね。スイッチはパケットのより大きな単位、つまりネットワーク単位をつなぐ通信装置です。だからこそ Inbound と Outbound が同じにならざるを得ません。
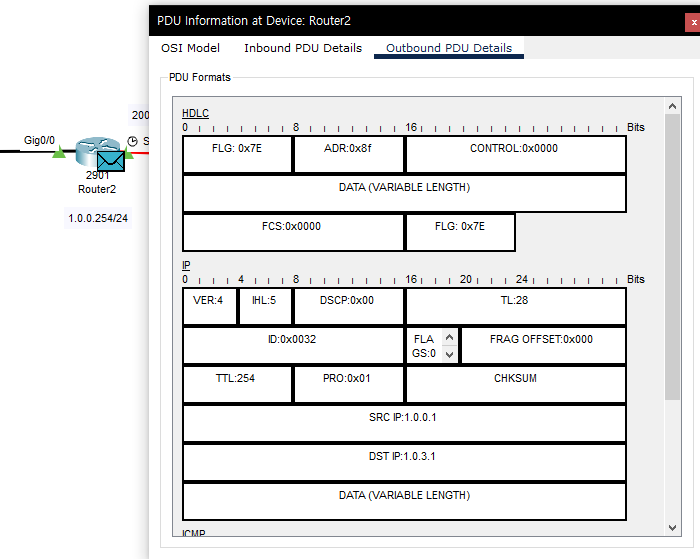
(左)ルーターの Outbound PDU
IP は同じでしょうが、Ethernet2 から HDLC に変更されました。ルーターから出るポートがシリアル 0/0/0 ポートしか存在しません。
HDLC とは?
HDLC は High-level Data Link Control プロトコルで、コンピュータが一対一または一対多で接続された環境でデータの送受信機能を提供します。
HDLC プロトコルを使うホストは 3 つの形態に分けられます。主局(Primary Station)、従局(Secondary Station)、混合局(Combined Station)に分かれ、主局は命令を送信するホストです。従局は命令に対する応答を返すホストで、混合局は主局と従局の機能を両方持つホストだそうです。
HDLC プロトコルを使うフレーム構造はビットフレーム方式を使います。フレームの始まりと終わりを知らせるフラグ(01111110)が使われます。
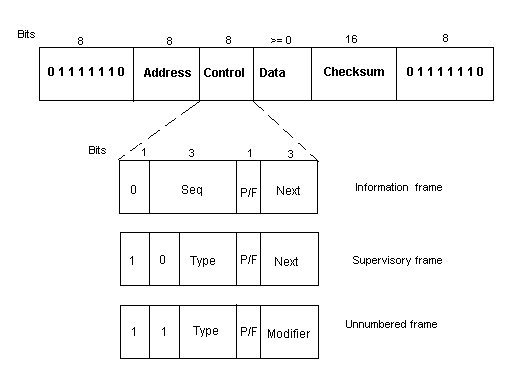
出典:https://copycode.tistory.com/79
上のルーターを見ても最初と最後に FLAG:0x7E が存在しますが、これも同じく 2 進数で 01111110 です。
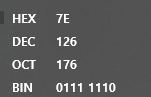
0x7E
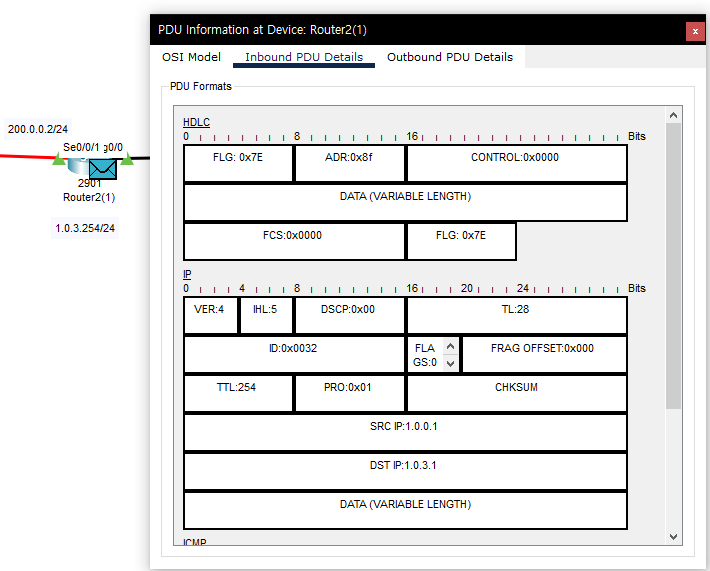
(右)Router2(1) Inbound PDU
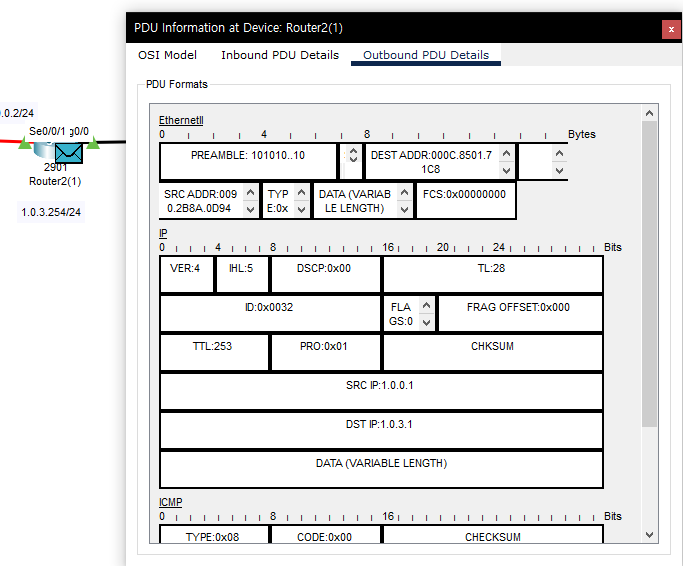
(右)Router2(1) Outbound PDU
今度は再び Outbound で Ethernet2 に変更されました。SRC ADDR は当然このルーターの MAC アドレスで、今度は DEST ADDR が PC2 の MAC アドレスになっているのが確認できます。その後同様にスイッチを経て PC2 へ移動します。
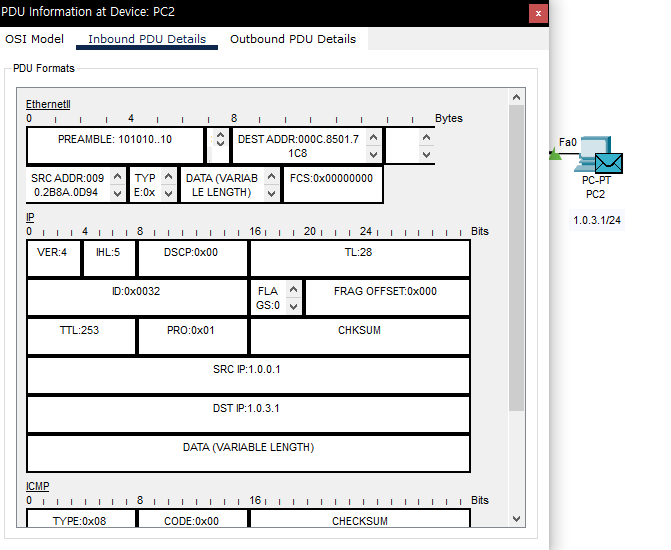
PC2 での Inbound PDU
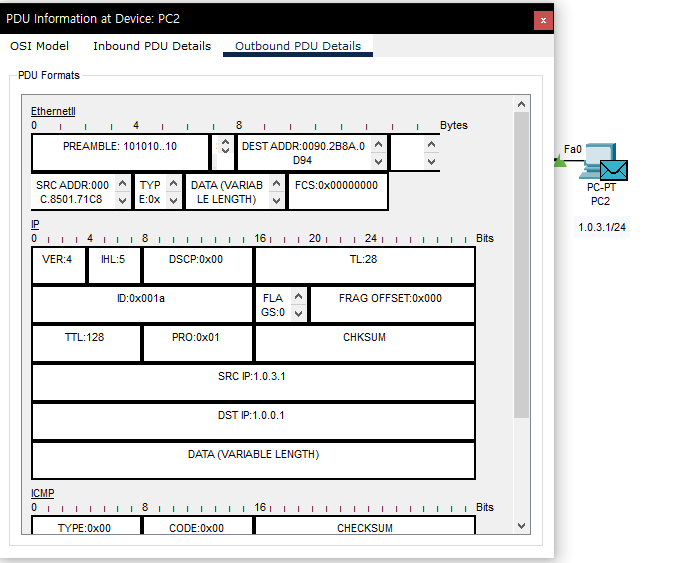
PC2 の Outbound PDU
Inbound で PC1 から PC2 への転送が完了し、再び PC2 から PC1 へ転送されます。Outbound を見ると SRC IP と DST IP が入れ替わったのが分かります。これは再び PC1 へ転送するという意味です。それに伴い DEST ADDR と SRC ADDR が入れ替わったのが分かります。このような形で再び PC1 に戻ると、PC1 の terminal に ping が無事に届いたと表示されるはずです。
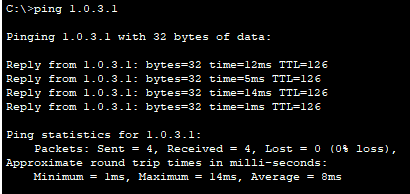
PC1 での ping 到着
互いに異なるネットワーク帯の PC 同士が通信するとき、始点は現在の出発地の MAC アドレス、着点は ping を送る先ではなく途中にあるルーターの MAC アドレスになっているのが分かります。ルーターを通って移動すると、再びルーターで自分の始点が MAC アドレスになり、今度は同じネットワーク帯に目的の IP を持つ PC があるため、その PC の MAC アドレスが宛先になります。
PDU の IP で始点 IP と着点 IP を維持しながら、Ethernet2 の要求が変わるのを確認してみました。なんだか不思議な感じがしました。初めてシミュレーションを使ってみました。
下は実習した Packet Tracer ファイルです。(version:8.1.1)
[
rip.pkt
0.05MB
原文(韓国語): tistory — 2022-02-02 公開、当ブログへ移行。この翻訳は AI の協力で作成されました。
…