2022-11-15 · 9분
ネットワーク学習 2 — DNS・DHCP・DMVPN
Debian で DNS(bind9)と DHCP サーバーを構築し、mGRE/DMVPN と NHRP でハブ&スポークネットワークを構成(EIGRP のスプリットホライズン無効化)、最後に FTP 経由でルーター CA から SSL 証明書を発行する実習。
network
2022-02-09 · 3분
この記事は公開から2年以上経過しています。
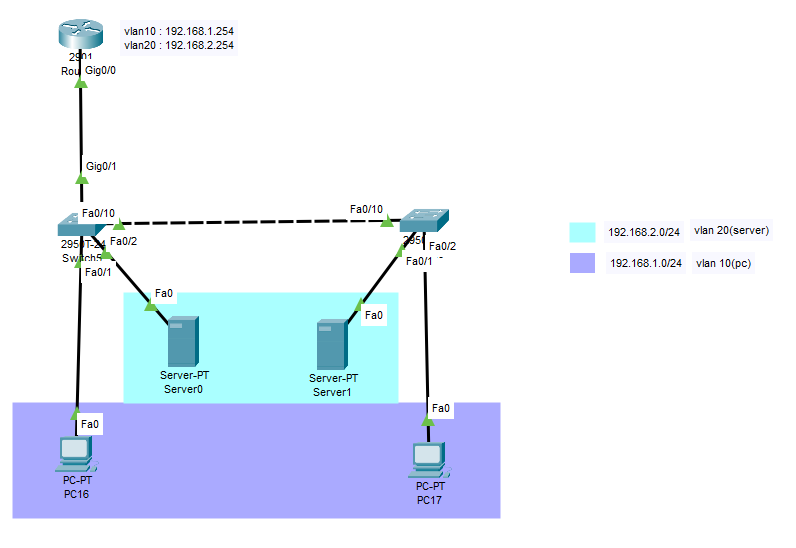
スイッチの各ポートを互いに異なるネットワークに区分する機能です。
VLAN を使うとブロードキャストドメインが分かれるため、スイッチのネットワークが大きくなるのを防ぎ、スイッチにかかる負荷を減らします。ネットワーク構成の変化に応じて、管理者は設定操作で簡単に対処できます。
ポートとは? VLAN が適用されたスイッチポートを指します。ポートの種類には Access / Trunk があります。
そのため同じネットワーク帯でも vlan が異なると通信できません。したがって VLAN 間の Routing を行えば、異なる VLAN 間の通信が可能になります。これを Inter-VLAN といいます。上のトポロジを見ると、スイッチ 1 に PC とサーバーがありますが、その 2 台は互いに異なる VLAN のため通信できません。しかし Routing をすれば通信が可能になります。
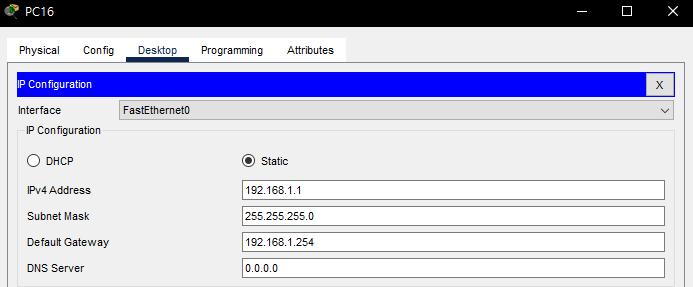
pc16 設定
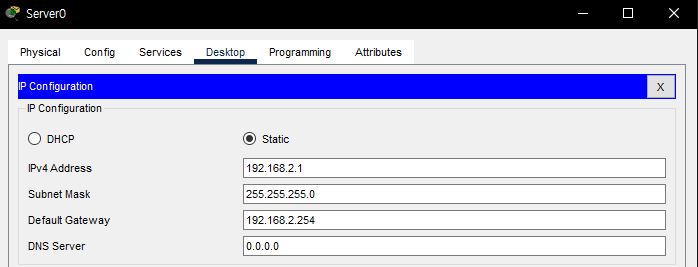
server0 の設定
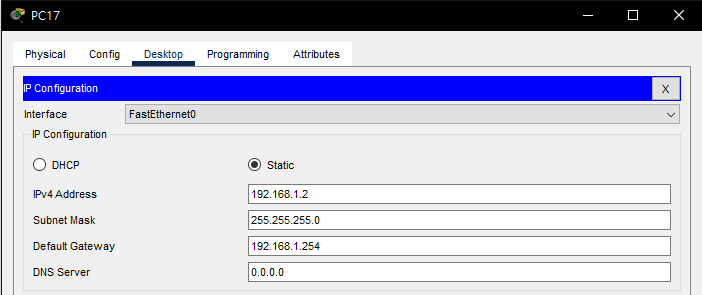
pc17 の設定
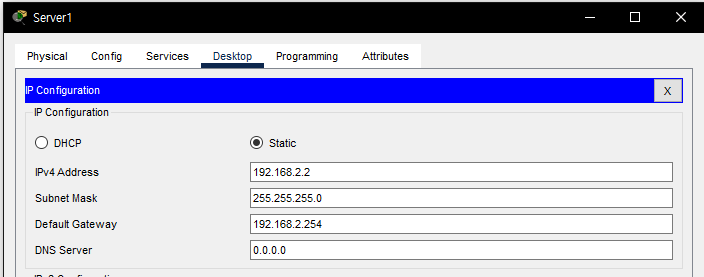
server1 の設定
Switch(config)#vlan 10
Switch(config-vlan)#name pc
Switch(config-vlan)#ex
Switch(config)#vlan 20
Switch(config-vlan)#name server
Switch(config-vlan)#ex
Switch(config)#int fa0/1
Switch(config-if)#switchport mode access
Switch(config-if)#switchport access vlan 10
Switch(config-if)#int fa0/2
Switch(config-if)#switchport mode access
Switch(config-if)#switchport access vlan 20
Switch(config)#int fa0/10
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchport trunk allowed vlan all
Switch(config-if)#int g0/1
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchport trunk allowed vlan all
Switch(config)#do wr
左スイッチの設定です。vlan 10 と 20 を作り、名前はそれぞれトポロジに書かれている通りにして、fa0/1 は vlan10、fa0/2 は vlan20 に設定します。そして他のスイッチまたはルーターへ移動するポートは trunk に設定してこそ vlan たちが自由に動けます。上と同じ方式で右スイッチも設定します。
Switch(config-if)#do sh vlan
VLAN Name                             Status    Ports
---- -------------------------------- --------- -------------------------------
1    default                          active    Fa0/3, Fa0/4, Fa0/5, Fa0/6
                                                Fa0/7, Fa0/8, Fa0/9, Fa0/11
                                                Fa0/12, Fa0/13, Fa0/14, Fa0/15
                                                Fa0/16, Fa0/17, Fa0/18, Fa0/19
                                                Fa0/20, Fa0/21, Fa0/22, Fa0/23
                                                Fa0/24, Gig0/2
10   pc                               active    Fa0/1
20   server                           active    Fa0/2
1002 fddi-default                     active
1003 token-ring-default               active
1004 fddinet-default                  active
1005 trnet-default                    active
VLAN 設定を確認できます。
Router(config)#int g0/0
Router(config-if)#no sh
Router(config-if)#int g0/0.10
Router(config-subif)#encapsulation dot1Q 10
Router(config-subif)#ip add 192.168.1.254 255.255.255.0
Router(config-subif)#int g0/0.20
Router(config-subif)#encapsulation dot1Q 20
Router(config-subif)#ip add 192.168.2.254 255.255.255.0
Router(config-subif)#do wr
ルーターの設定です。g0/0 のある所に仮想ポートを 0.10、0.20 のように作り、こちらへ通信が通るようにします。
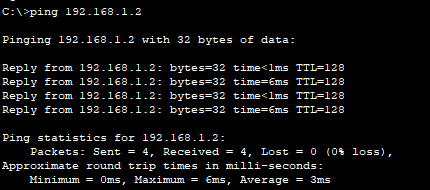
pc16 から pc17 へ ping
元々同じ VLAN なので当然 ping は通るはずです。
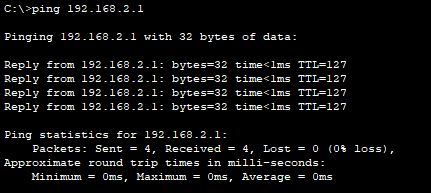
pc16 から server1 へ ping
Inter-VLAN がきちんと設定されたのが確認できます。別のネットワーク帯の別の VLAN とも ping が通るのが確認できます。サーバーなのでブラウザ画面でも確認してみましょう。
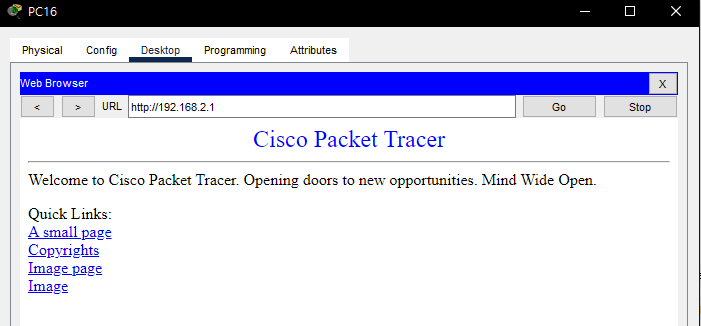
きちんと接続できるのが確認できます。当然 192.168.2.2 もきちんと接続できます。
シミュレーションを回して確認した結果、基本的なパケット移動は以前書いた MAC アドレス変換と変わりませんが、ルーター側では違いがあります。
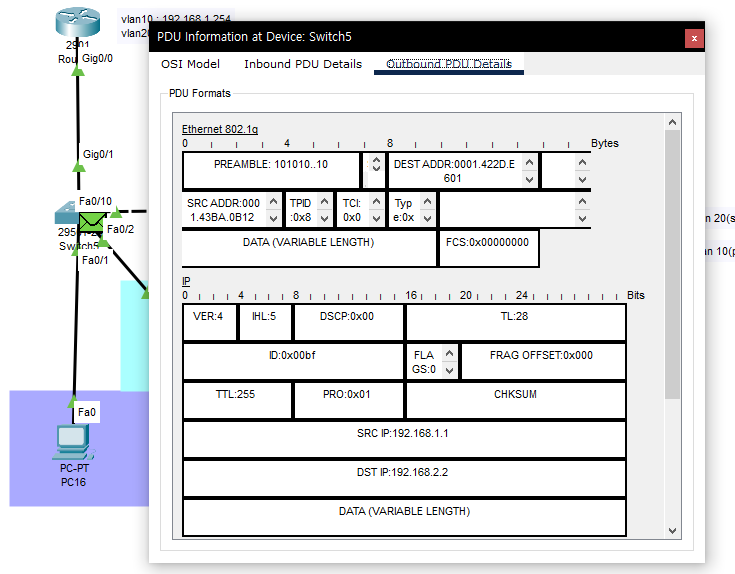
スイッチからルーターへ出るときから、仮想で作ったポートを通って入るため、Ethernet 802.1q というものに入ります。
**Ethernet 802.1q(IEEE 802.1Q)**は、1 つのイーサネットネットワークで仮想 LAN(VLAN)をサポートするネットワーク標準です。
仮想ポートを通るため、このようなネットワークで転送されたようです。
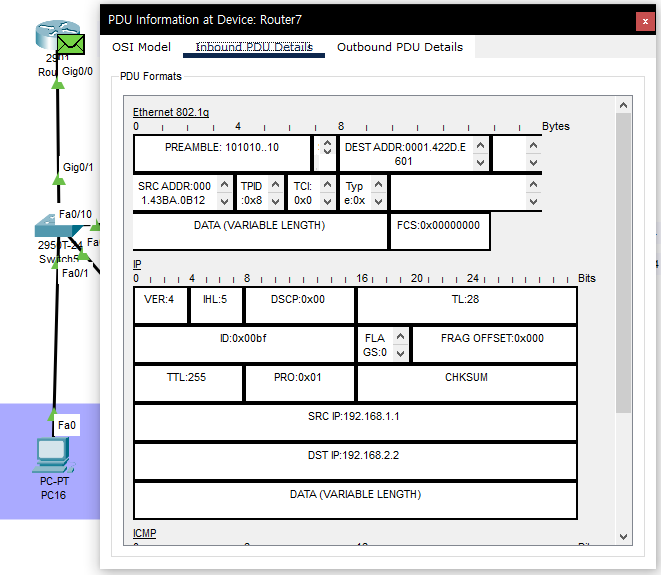
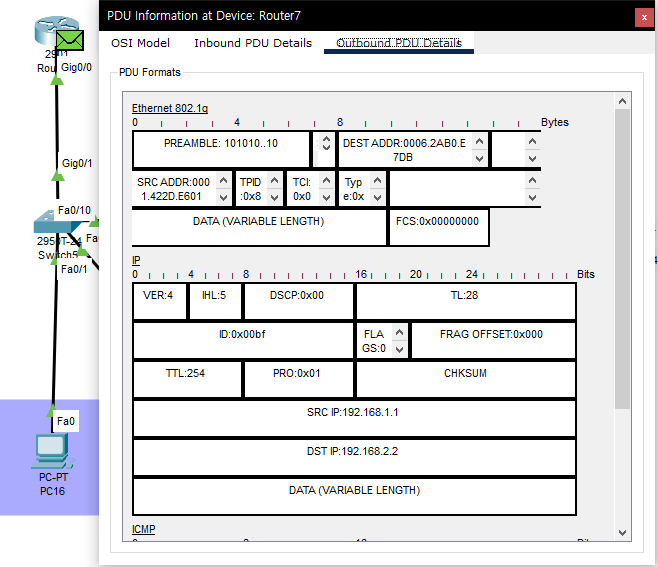
その後は同様にルーターが DEST ADDR と SRC ADDR を変換し、再び仮想ポートを通って出てスイッチへ移動し、スイッチからスイッチへ移動して、
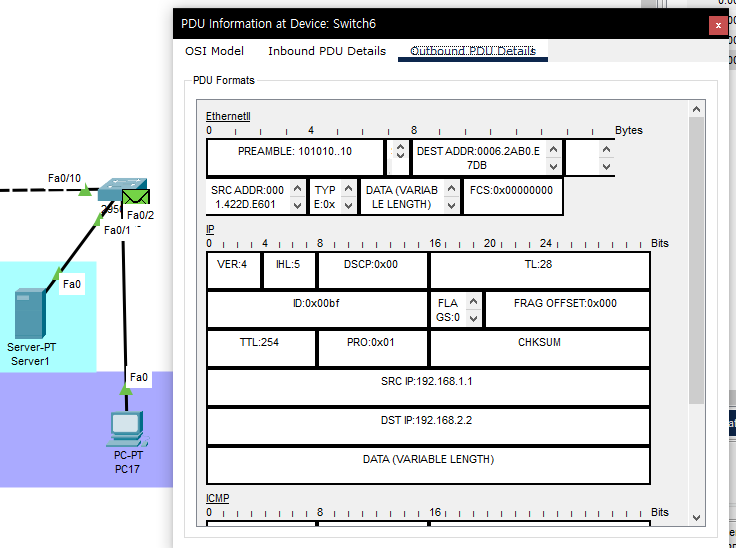
右スイッチでは仮想ネットワークから Ethernet2 に変えられて転送されます。これ以外は以前やった MAC アドレス変換と同じです。
動画サービスが終了したため、該当コンテンツを再生できません。
[
vlan.pkt
0.10MB
原文(韓国語): tistory — 2022-02-09 公開、当ブログへ移行。この翻訳は AI の協力で作成されました。
…