2022-01-28 · 5분
サーバー構築 3
3 回目のサーバー構築実習:Linux アカウント管理(グループ、useradd オプション、chage によるパスワード有効期間)、sshd_config で SSH を semiAdmin グループのみに制限、sunrin.com の正引き/逆引きゾーンを持つ bind9 DNS サーバー構築。
serverlinux
2022-02-03 · 2분
この記事は公開から2年以上経過しています。
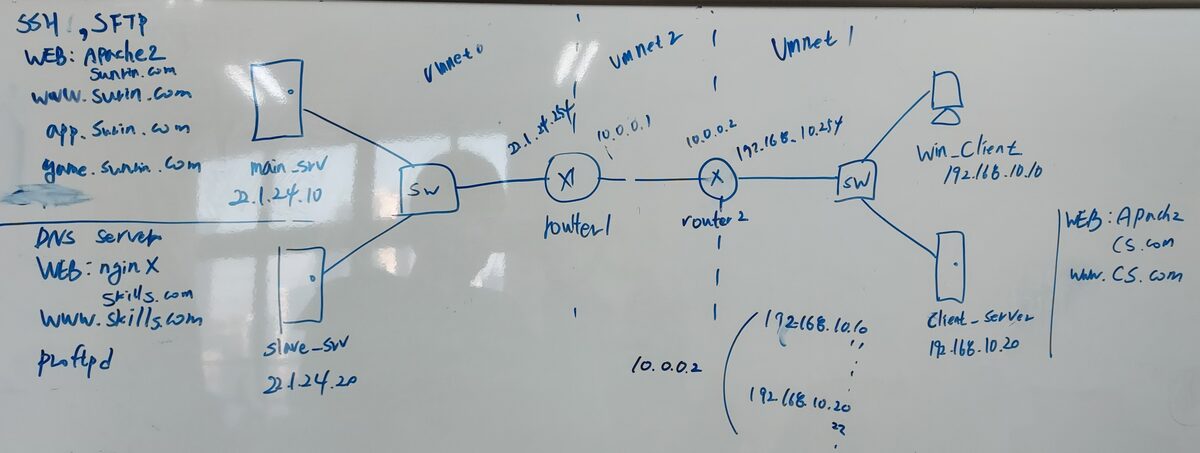
新しく追加されたトポロジです。
前のトポロジから追加された点は、router2 が追加されたこと、Vmnet2 を新しく作ること、client-server を作ったことです。既存から変えるべきものは、以前に適当にやったドメインアドレスを統一しようと思います。すべて slave-server で設定します!他の場所に bind9 をインストールするのではありません!!22.1.24.10 に apache2 がインストールされていて、sunrin.com, www.sunrin.com, app.sunrin.com, game.sunrin.com, が設定されていて、slave-server には nginx が入っていて skills.com, www.skills.com が設定されている必要があります。右の client-server には apache2 がインストールされていて、cs.com と www.cs.com が入っている必要があります。
client-server と router2 は最初から復習だと思って新しく作ってもよいですが、main-server と router をクローンして使ってもよいです。私はクローンで進めます。
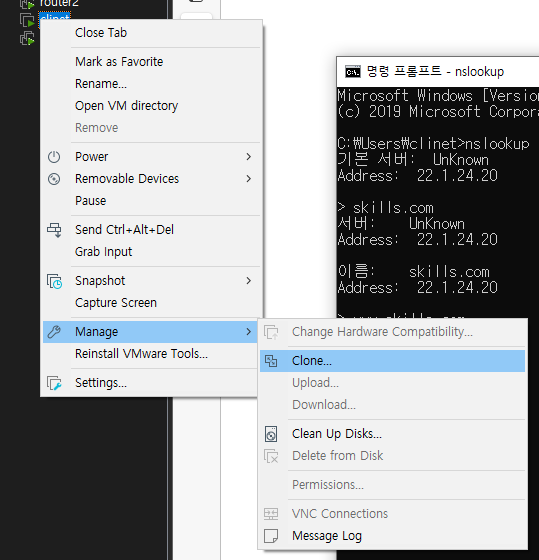
clone
上のように目的の VM を右クリック → Manage → clone で Next を連打すればよいです。close で閉じるとクローンが生成されます。
名前は VM 右クリック → Setting → Options → virtual machine name にあるものを変えればよいです。すると今度は Vmnet と IP 設定をやり直す必要があります。前にあったものの復習です。一人でもできますよね?
トポロジを見ると、左のネットワーク帯のルーターは Vmnet0、Vmnet2、Vmnet8 を持ち、右のネットワーク帯のルーターは Vmnet1、Vmnet2、Vmnet8 を持つようにすればよいです。
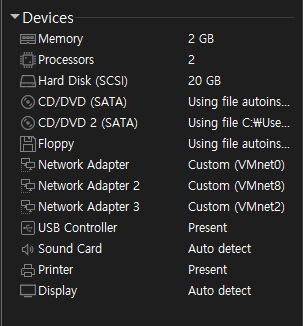
router
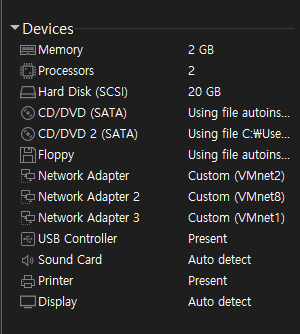
router2
では上に従って IP を再設定します。
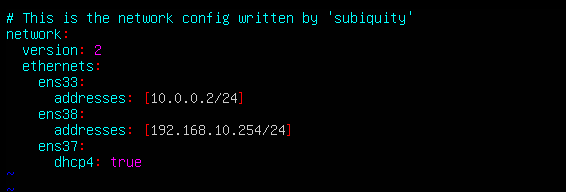
router2 の /etc/netplan/00-installer-config.yaml
ens33 が Vmnet2 になったので、上のトポロジに合わせて IP を付与します。その後 netplan apply を入力してから確認してみましょう。
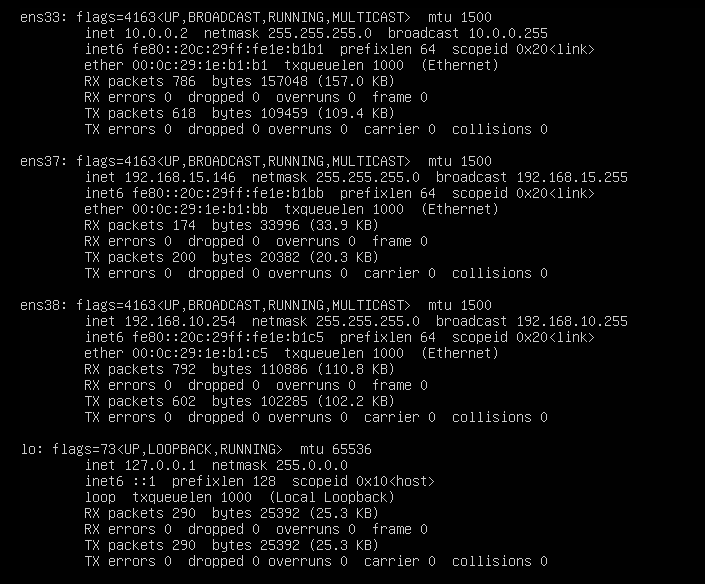
ifconfig
ens37 は NAT なので、再びオフにする必要があります。ens33 を見ると 10.0.0.2 に再設定されているのが分かります。
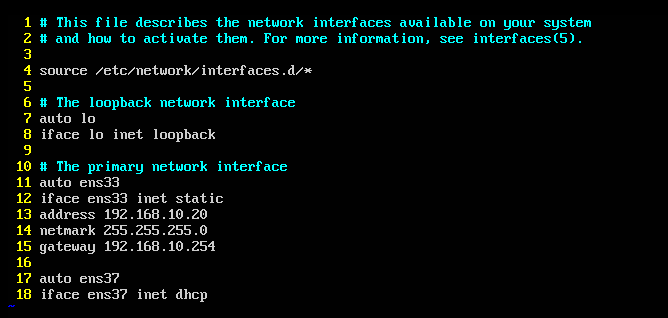
client-server で vim /etc/network/interfaces
ここでは gateway と address だけ変えてから systemctl restart networking を入力し、ifconfig で確認してみましょう。
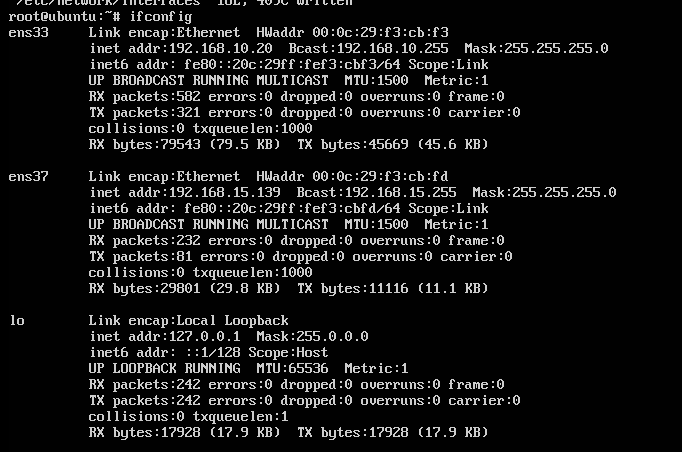
ifconfig
ここも同様に ens37 が NAT なのでオフにする必要があります。ens33 を見ると IP が再びきちんと入ったのが分かります。
※もしここで IP がきちんと入らない場合は、init 6 で一度再起動してみてください。それでもダメなら設定の問題です。
すると今度はルーター同士は ping が通り、同じネットワーク区域には ping がきちんと通るはずです。しかし別のネットワーク区域は ping が通りません。ここで私たちはまず両方とも静的ルーティングをして、双方向で通信できるようにします。
これは実は前回写真を上げたときにネタバレされていましたが、もう一度きちんと上げます。
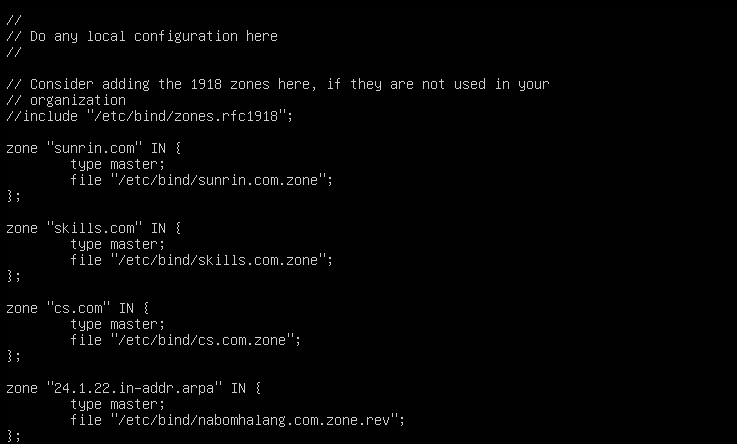
named.conf.local
逆方向はまだやらなくてよいです。既存のものから上のように作ってください。\
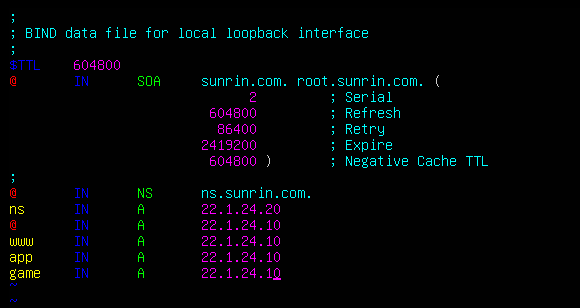
sunrin.com.zone
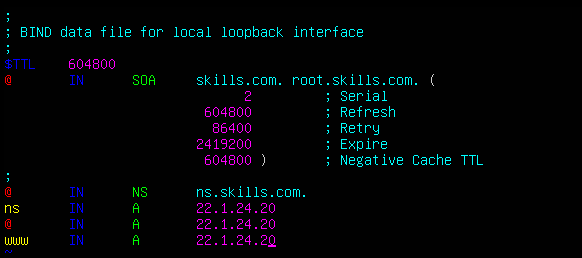
skills.com.zone
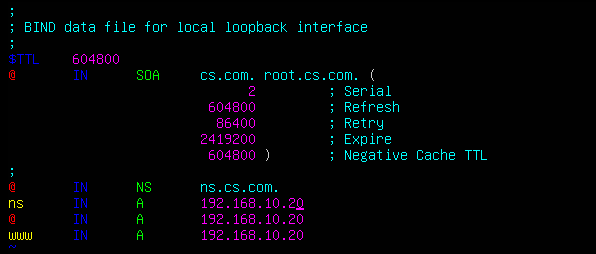
cs.com.zone
上のように設定しておけば上のトポロジのようにきちんと動作します。その後 systemctl restart bind9 を入力してから、Windows クライアントで nslookup を使って一つひとつ確認してみてください。
原文(韓国語): tistory — 2022-02-03 公開、当ブログへ移行。この翻訳は AI の協力で作成されました。
…