2023-10-16 · 2분
Golang Dockerfile と ECR アップロード
Golang をインストールした後、上記のコマンドでモジュールの初期化と gin の取得を行います。ECR はイメージを push するレジストリで、ここでは Golang の Docker イメージをアップロードし、最終的に ECS へデプロイします。
cloudgolangecr
2023-01-11 · 5분
この記事は公開から2年以上経過しています。
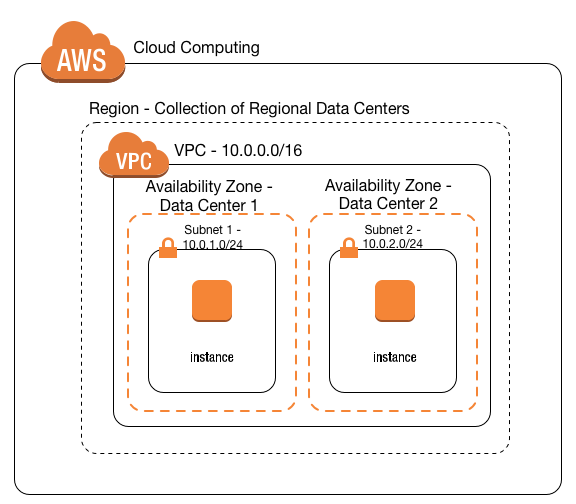
Amazon Virtual Private Cloud(Amazon VPC)を利用すると、ユーザーが定義した仮想ネットワークで AWS リソースを起動できます。この仮想ネットワークは、AWS のスケーラブルなインフラを使えるという利点とともに、お客様自身のデータセンターで運用する従来のネットワークによく似ています。— Amazon 公式ドキュメント
上で説明した VPN 技術をクラウドに適用したのが VPC(Virtual Private Cloud)です。VPC は AWS クラウドで他の顧客と完全に論理的に隔離されたネットワーク空間を提供し、仮想ネットワークに AWS リソースを作るために使われるリソースです。
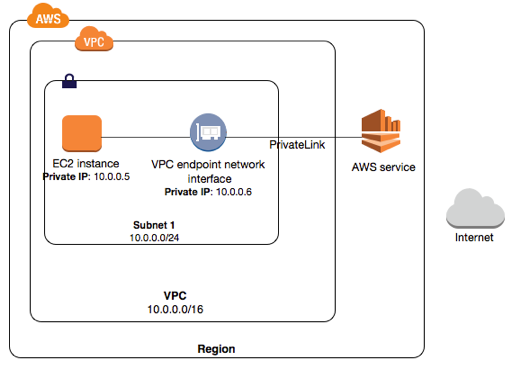
インターネットゲートウェイは水平スケーリングされ可用性の高い冗長な VPC コンポーネントで、VPC とインターネット間の通信を可能にします。
インターネットゲートウェイには、インターネットルーティング可能なトラフィックのために VPC ルートテーブルにターゲットを提供することと、パブリック IPv4 アドレスが割り当てられたインスタンスに NAT(ネットワークアドレス変換)を行うことの 2 つの目的があります。
インターネットゲートウェイは IPv4 と IPv6 のトラフィックをサポートします。ネットワークトラフィックに可用性リスクや帯域制約は発生しません。
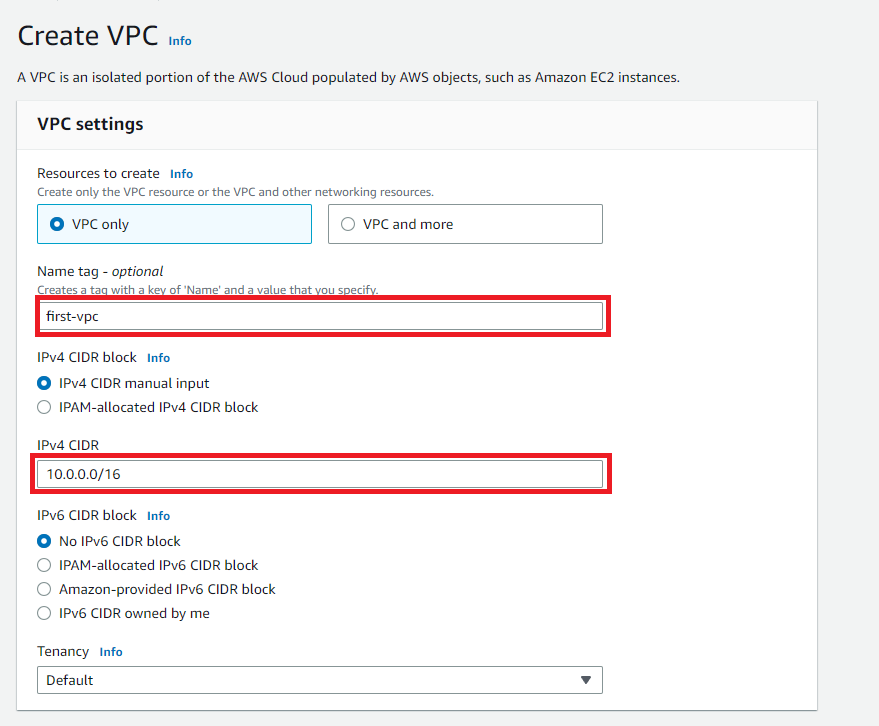
VPC の名前と IPv4 CIDR を適切に入力します。上の 10.0.0.0/16 の範囲は 10.0.0.0 ~ 10.0.255.255 までです。その後 Create VPC を押して作成します。
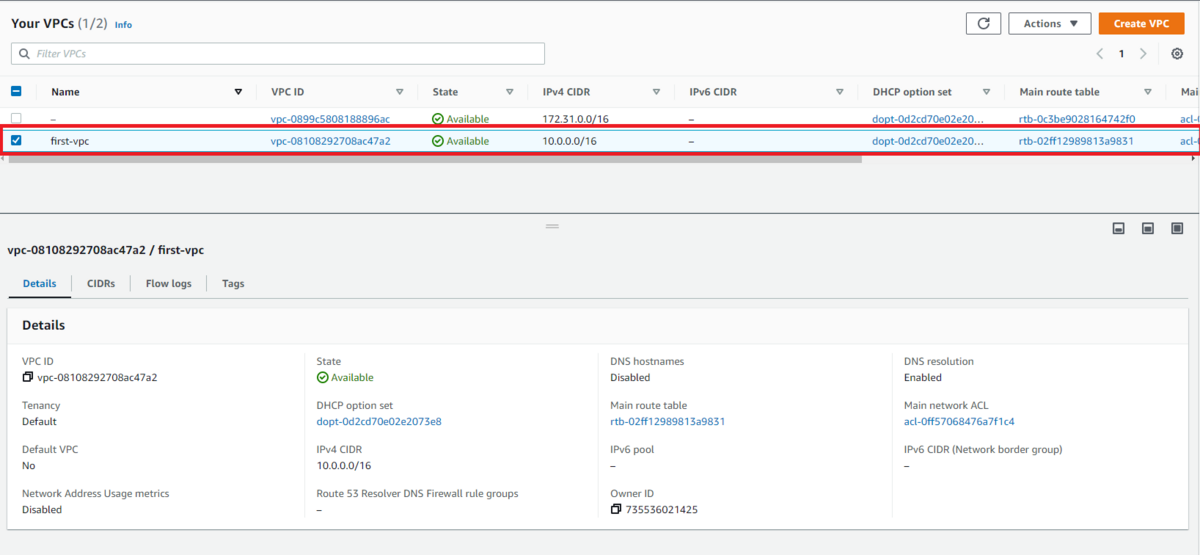
きちんと作成されたのが分かります。次に新しく作った VPC にチェックして右クリックし、Edit VPC Settings を押してください。そして DNS 関連のすべての設定のチェックを有効にしてください。
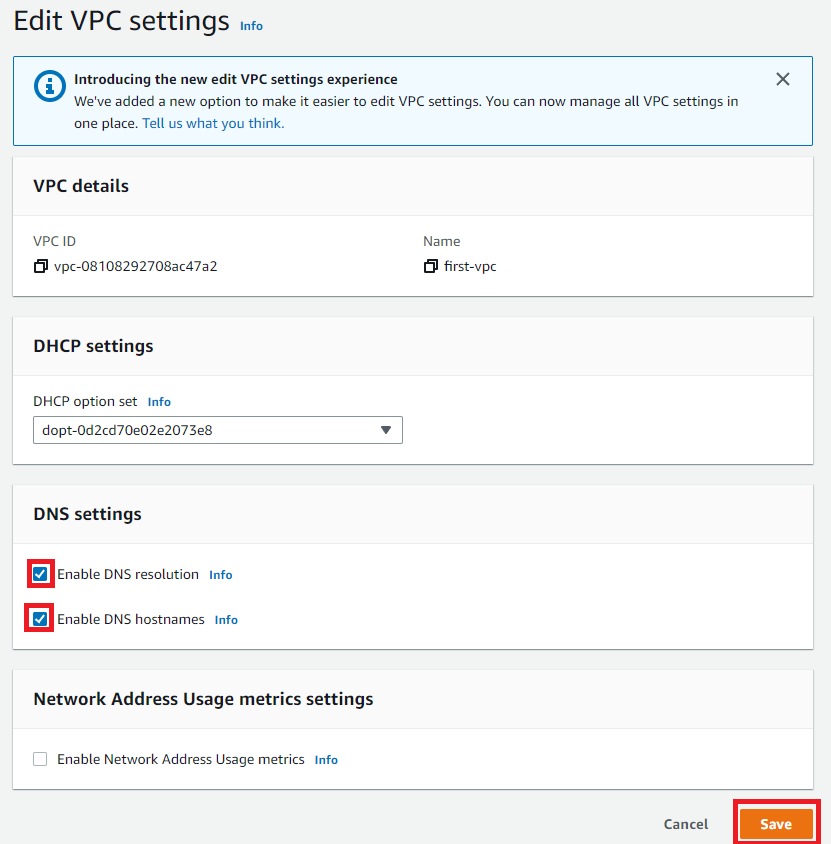
Save を押せば VPC の作成は完了です。次は Subnet に移ります。
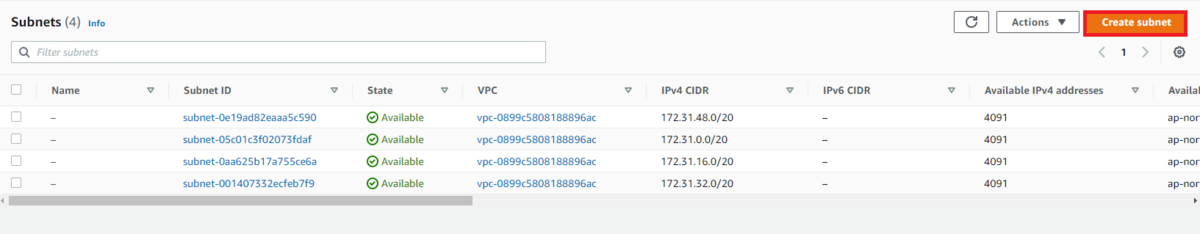
デフォルトで作成された VPC が 1 つ存在するため、Subnets も 4 つあらかじめあるのが見えます。Create subnet を押してください。
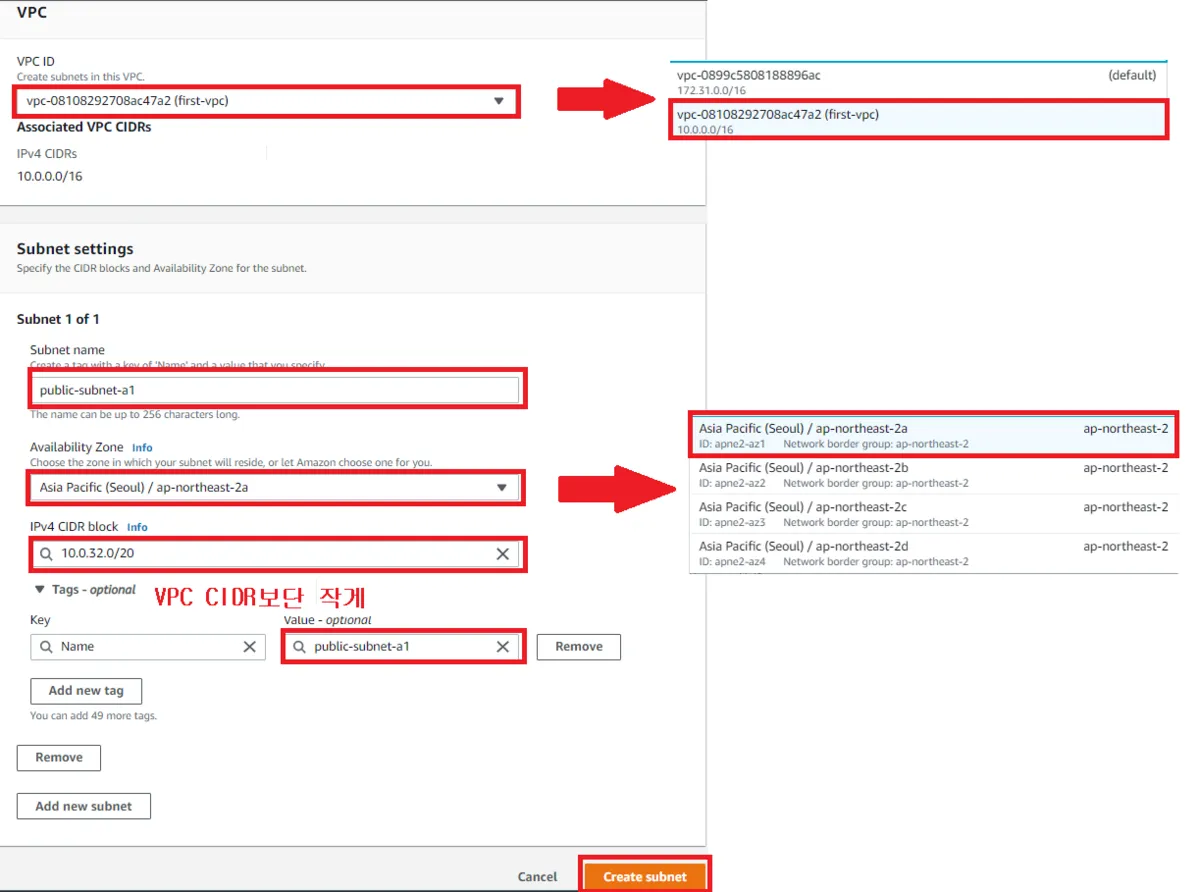
上の写真に合わせて設定します。ソウルの ap-northeast-2a ゾーンに 10.0.32.0/20 を割り当てて作成しました。
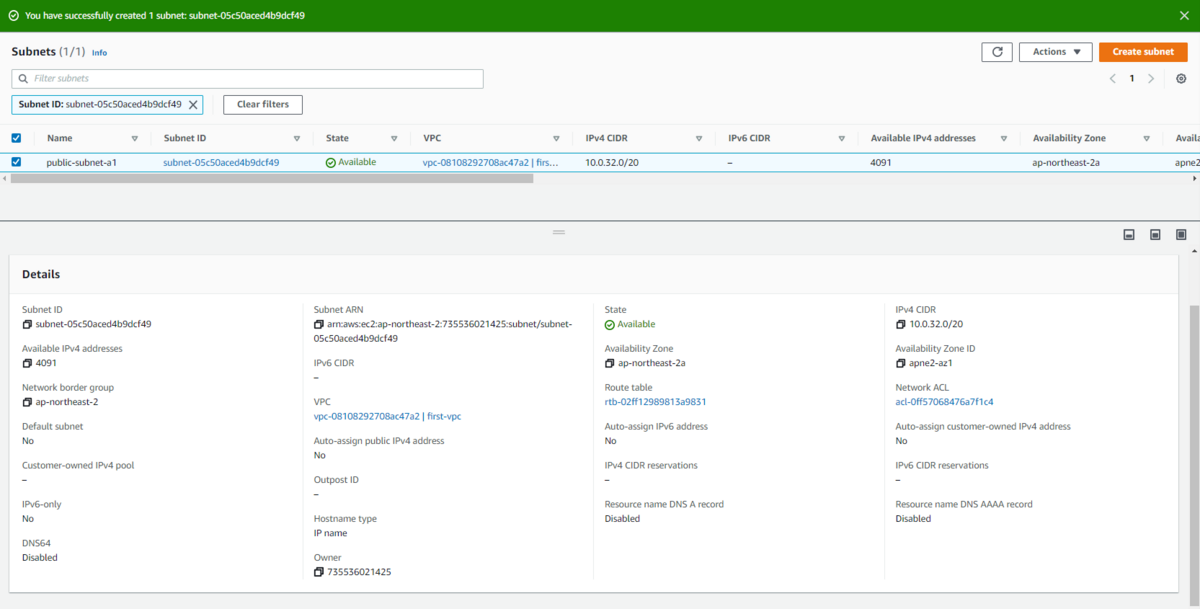
きちんと作成されたのが確認できます。このように同じゾーンに Public 1 つ・Private 2 つずつ、2 ゾーン分作成します。
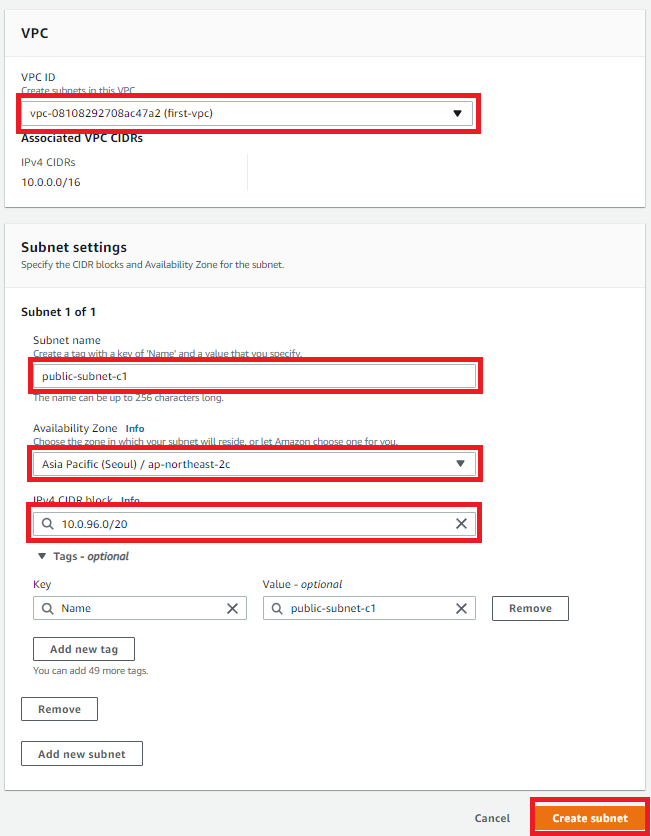
もう一方のゾーンは 2c で作りました。
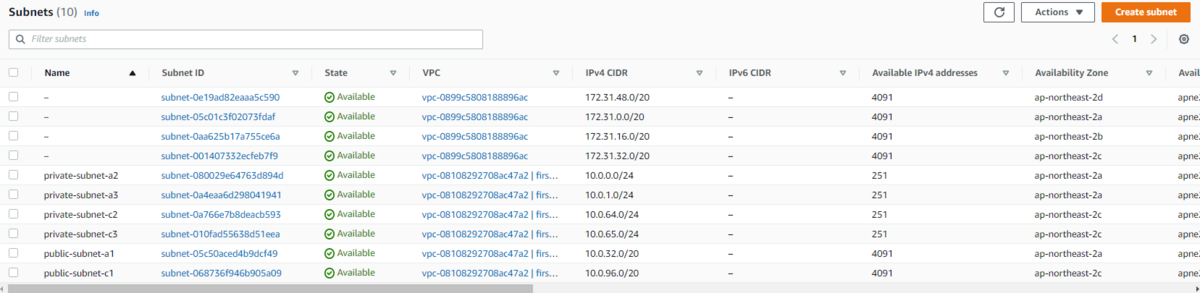
最終結果は上の通りです。では Internet Gateway に入りましょう!
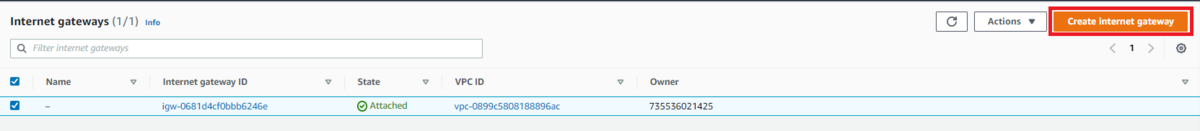
Create Internet gateway を押します。
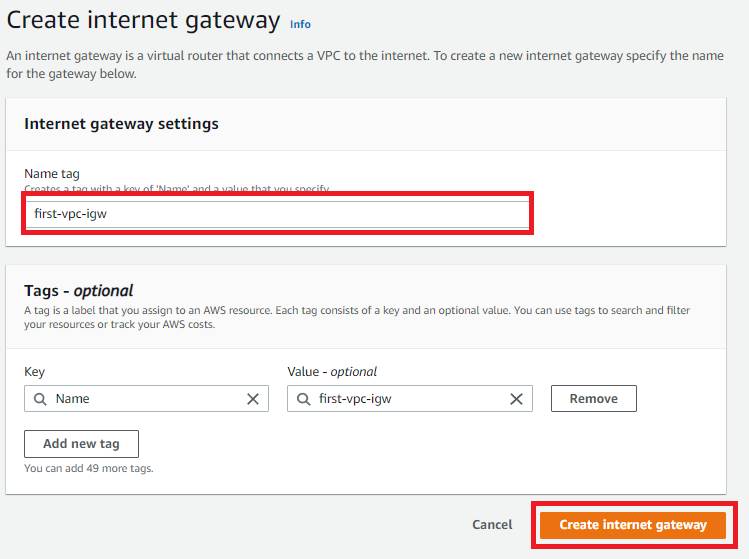
名前を設定し、Create internet gateway をクリックして作成します。
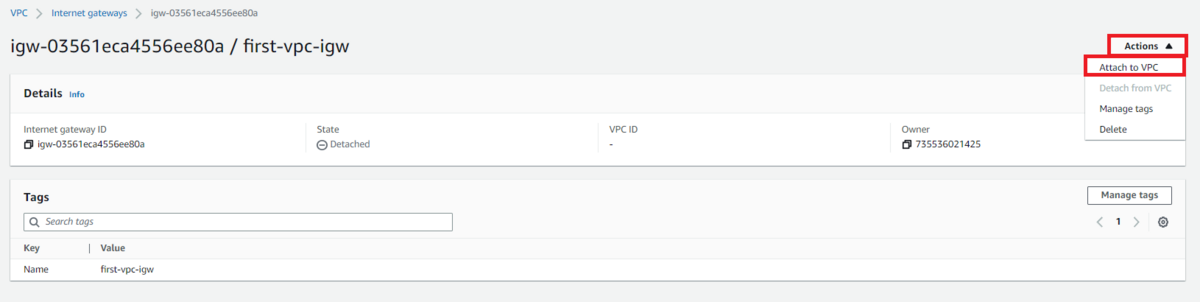
その後 Actions -> Attach to VPC で Internet gateway を VPC にアタッチします。
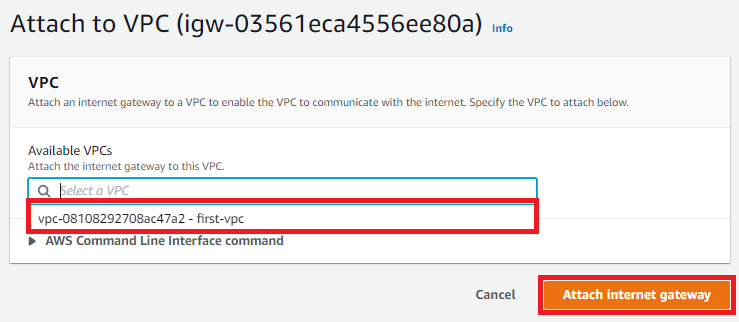
これで作成した VPC はインターネットが使えるようになります。ではルーティングをしに行きましょう。Route table に入ってください!
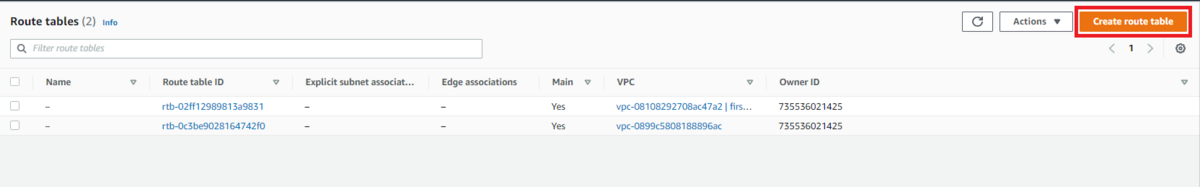
Create route table を押します。
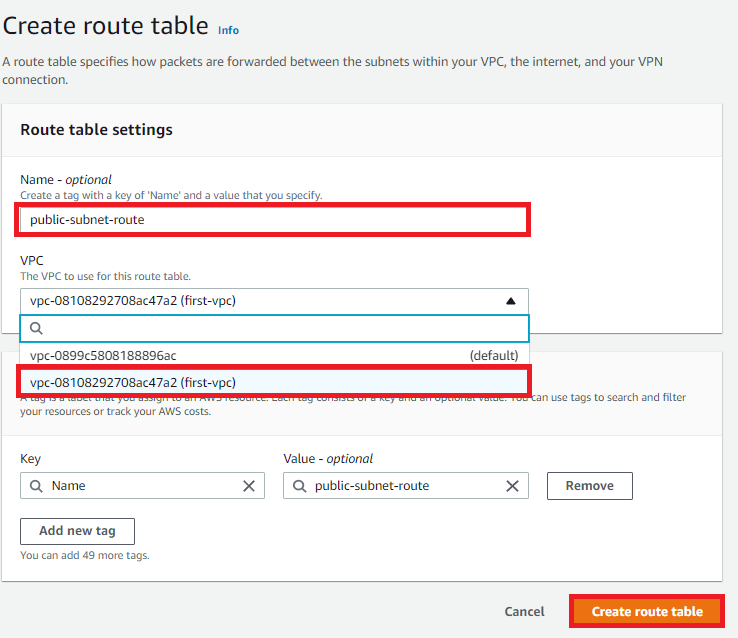
名前と正しい VPC を選択し、Create route table を押します。最初は public 同士をつなぐルーターを作ります。
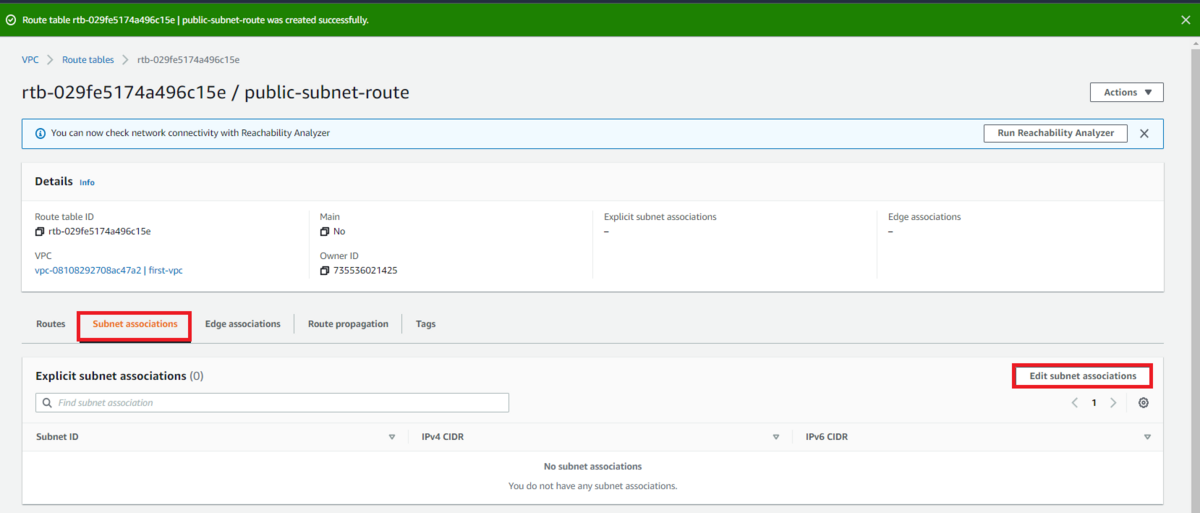
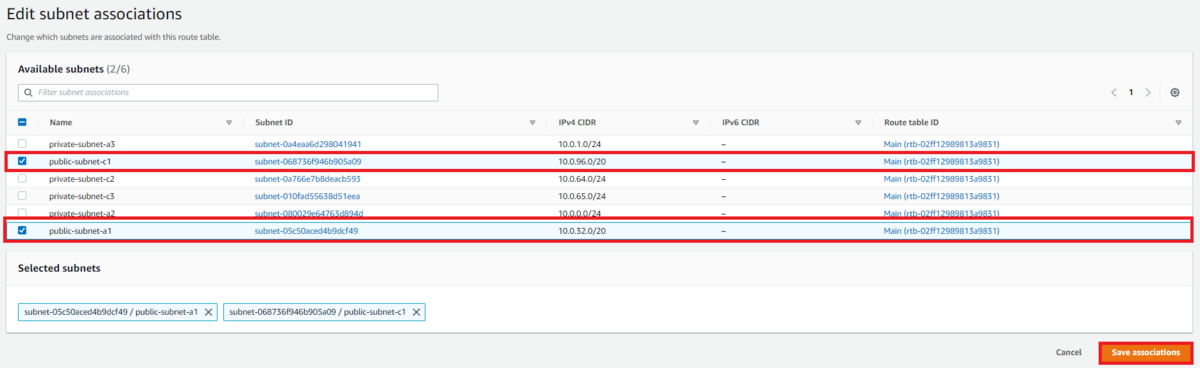
上の写真の通りに public 2 つを選択して associations します。
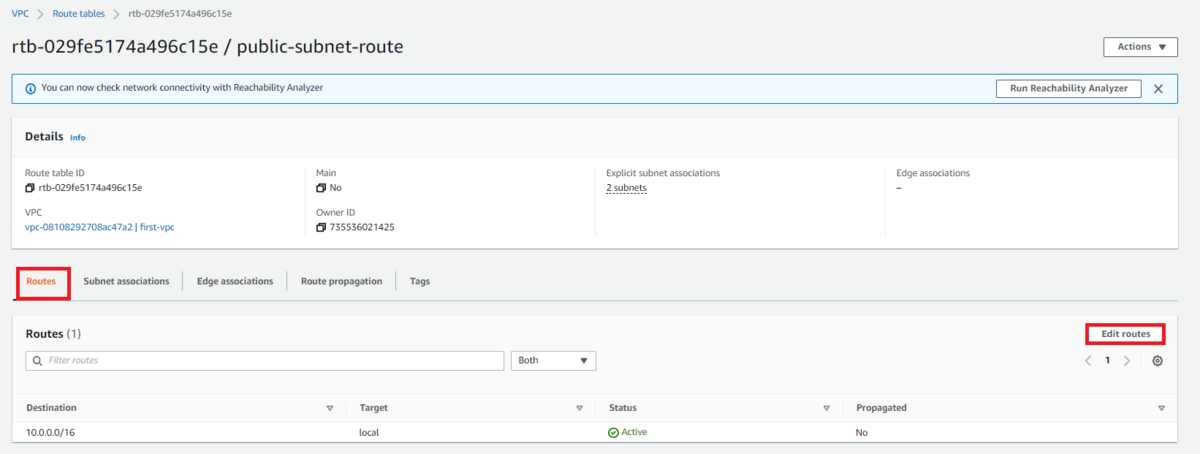
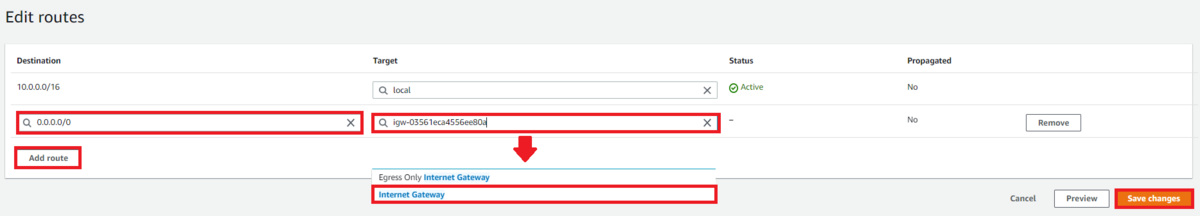
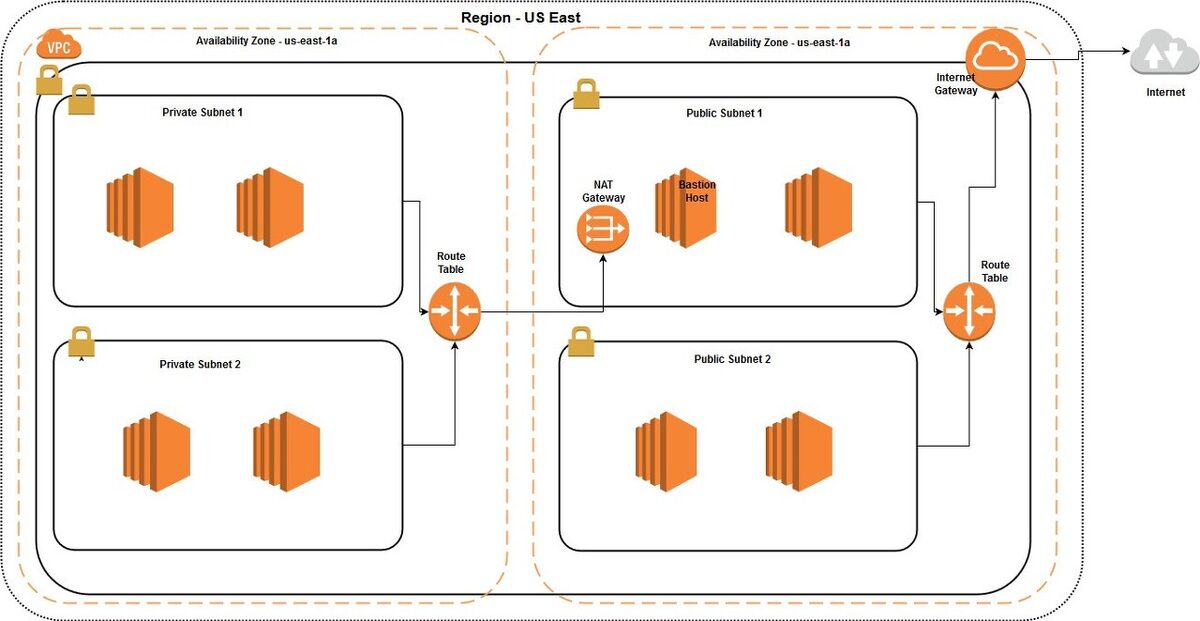
宛先パケットが 10.0.0.0/16 以外のものはどこへ行くべきか設定する必要があります。0.0.0.0/0 のすべてのパケットが、先ほど作った Internet Gateway へ移動するよう設定します。その後それぞれの Private 用の route table を作ります。
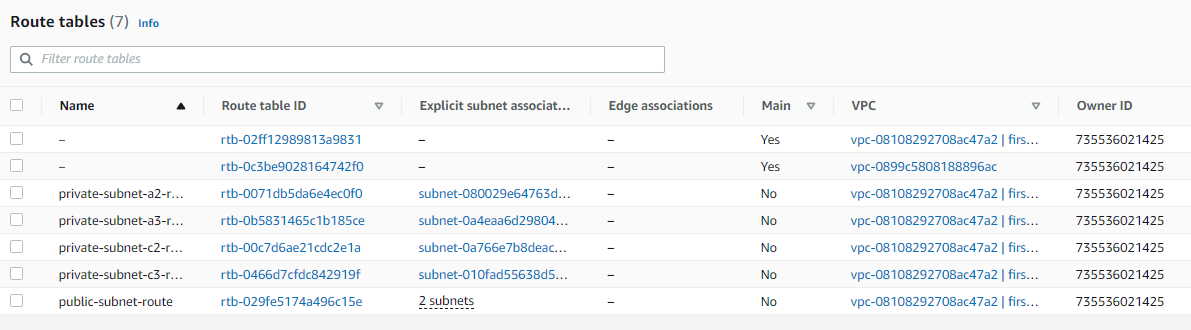
最終結果です。public のルートには Internet Gateway へ行くものがありますが、残りのすべての private にはありません。そのため public だけインターネットが可能で、private はインターネットと相互作用できません。
ここまでやれば基本的な VPC の設定は完了です。
原文(韓国語): tistory — 2023-01-11 公開、当ブログへ移行。この翻訳は AI の協力で作成されました。
…